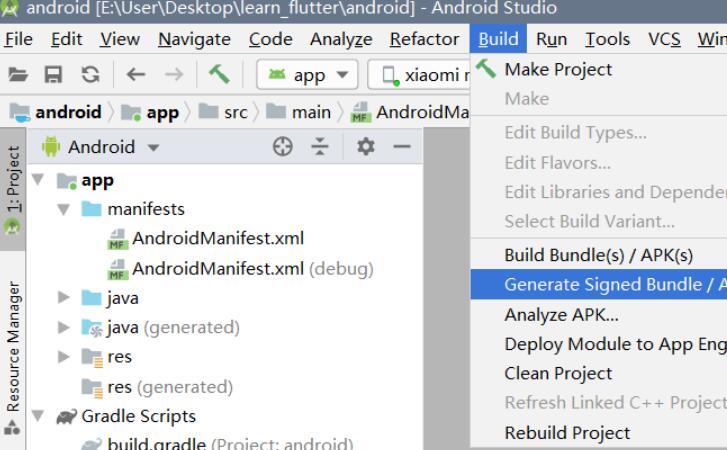
APK签名是Android应用打包后的最后一步,用于验证应用的完整性和可信度。它通过数字签名方式确保应用包没有被篡改,并且可以追溯到签名者的身份。
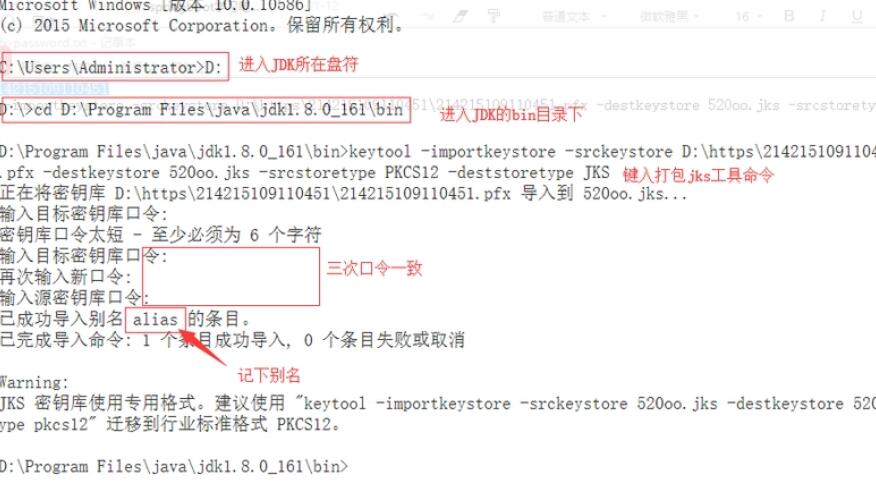
APK签名使用的是Java Key Store(JKS)格式。JKS是一种Java密钥库,用于存储密钥对和证书链。在Android开发中,我们使用JKS来存储应用签名密钥。
下面是详细的APK签名流程:
1. 生成密钥库(JKS)文件:首先,我们需要生成一个密钥库,用于存储应用签名密钥。我们可以使用Java的keytool工具创建密钥库。以下是keytool的示例命令:
```
keytool -genkey -v -keystore keystore.jks -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore参数指定了生成的密钥库文件的名称,-alias参数指定了密钥的别名,-keyalg参数指定了密钥的算法(这里使用RSA算法),-keysize参数指定了密钥的长度,-validity参数指定了密钥的有效期。
2. 生成私钥和公钥:生成密钥库后,我们需要从中提取私钥和公钥。私钥用于给应用进行签名,公钥用于验证应用的签名。我们可以使用keytool工具导出私钥和公钥,示例如下:
```
keytool -export -rfc -alias myalias -file private-key.pem -keystore keystore.jks
keytool -export -rfc -alias myalias -file public-key.pem -keystore keystore.jks
```
其中,-export参数指定了导出证书的操作,-rfc参数指定了导出证书的格式(这里使用rfc格式),-file参数指定了导出证书的文件名。
3. 使用私钥签名APK:接下来,我们需要使用私钥对APK进行签名。我们可以使用jarsigner工具来进行签名。以下是jarsigner的示例命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks app.apk myalias
```
其中,-verbose参数指定了输出详细信息,-sigalg参数指定了签名算法,-digestalg参数指定了摘要算法,-keystore参数指定了密钥库文件的路径,app.apk是待签名的APK文件,myalias是密钥的别名。
4. 验证APK签名:最后,我们需要验证APK的签名。我们可以使用jarsigner工具来进行验证。以下是jarsigner的示例命令:
```
jarsigner -verify -verbose -certs app.apk
```
其中,-verify参数指定了验证操作,-verbose参数指定了输出详细信息,-certs参数指定了打印APK中的全部证书。
通过以上步骤,我们就可以完成APK的签名操作,并验证APK的完整性和可信度。在发布应用时,记得保存好密钥库和私钥,以便后续版本的签名使用。
总结:
APK签名是Android应用打包后的最后一步,用于验证应用的完整性和可信度。APK签名使用的是Java Key Store(JKS)格式。签名流程包括生成密钥库、生成私钥和公钥、使用私钥签名APK以及验证APK签名。通过APK签名,可以提高应用的安全性和可信度,防止应用被篡改。