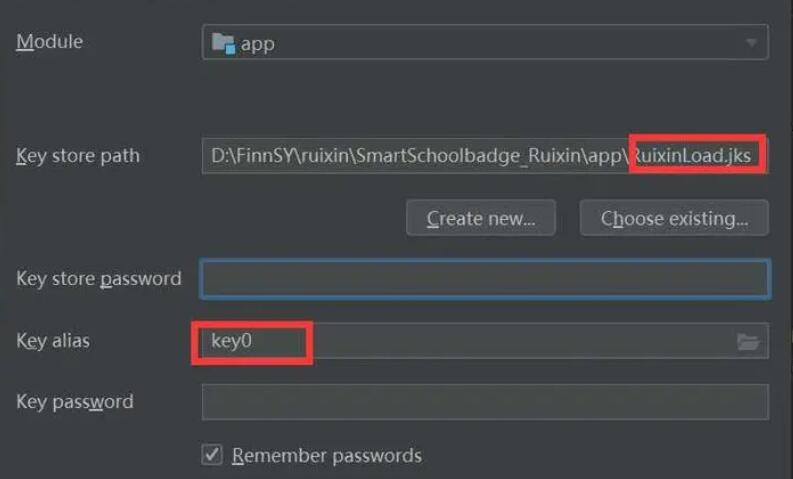
在Android开发中,每个应用程序都需要使用数字签名来验证应用的身份和完整性,以确保在应用程序安装和升级过程中的安全性和可信度。其中,SHA-1(安全散列算法)是一种常用的数字签名算法之一。在本文中,我们将详细介绍Android应用签名SHA1值的原理和流程。
首先,我们需要了解什么是SHA-1算法。SHA-1是一种密码散列函数,它将任意长度的消息作为输入,并生成一个160位的固定长度的散列值。SHA-1算法通过对消息进行一系列的位运算和逻辑运算来计算散列值,从而确保消息的唯一性和完整性。
在Android应用中,SHA-1的主要作用是验证应用的数字签名。一个应用的数字签名是由应用开发者使用私钥对应用进行签名生成的,用来证明应用的真实性和完整性。当用户安装应用时,系统会检查应用的数字签名,并与应用在Google Play或其他应用商店上的签名进行比对。如果签名匹配,则意味着应用未被篡改或损坏,可以继续安装。
那么,如何获取Android应用的SHA-1值呢?下面是详细的步骤:
步骤1:打开终端或命令提示符,进入到应用的签名文件所在的目录。
步骤2:使用keytool命令生成签名文件的哈希值。keytool是Java SDK提供的一个命令行工具,用于管理Java密钥库(keystore)。
示例命令:keytool -list -v -keystore keystore文件路径 -alias 别名
说明:
- -list:列出密钥库中包含的证书列表。
- -v:显示证书的详细信息,包括有效期、算法等。
- -keystore:指定密钥库文件的路径。
- -alias:指定要查看的密钥库条目的别名。
步骤3:按照示例命令执行后,命令行会输出密钥库中的证书信息,其中包含了SHA-1值。
示例输出:
```
别名: myalias
创建日期: 2022-01-01
条目类型: PrivateKeyEntry
证书链长度: 1
证书[1]:
所有者: CN=Your Name, OU=Your Organization, O=Your Organization, L=Your City, ST=Your State, C=Your Country
发布者: CN=Your Name, OU=Your Organization, O=Your Organization, L=Your City, ST=Your State, C=Your Country
序列号: 1234567890
有效期开始日期: Sat Jan 01 00:00:00 CST 2022, 截止日期: Mon Jan 01 00:00:00 CST 2032
证书指纹:
MD5: AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90
SHA1: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90
SHA256: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90
签名算法名称: SHA256withRSA
示例命令:keytool -list -v -keystore my.keystore -alias myalias
```
在输出的证书信息中,可以找到“SHA1:”后的一串十六进制数字,即为应用的SHA1值。
需要注意的是,每个应用只有一个唯一的SHA1值,与该应用的签名文件(通常为.keystore、.jks或.p12文件)和别名(alias)相关联。
通过上述步骤,我们可以轻松地获取到Android应用的SHA1值。这个值具有很高的安全性,能够确保应用的唯一性和完整性,从而提供更好的用户体验和保护用户隐私的保障。
总结起来,Android应用签名SHA1值是通过使用SHA-1算法对应用的数字签名进行计算得出的。开发者可以使用keytool命令来获取应用的SHA1值。在应用安装和升级时,系统会使用这个值来验证应用的真实性和完整性,保护用户的设备安全。