Android平台提供了一种机制来验证证书的有效期,这是通过与系统时钟进行比较来实现的。在本文中,我们将详细介绍这个机制的原理和实现方式。
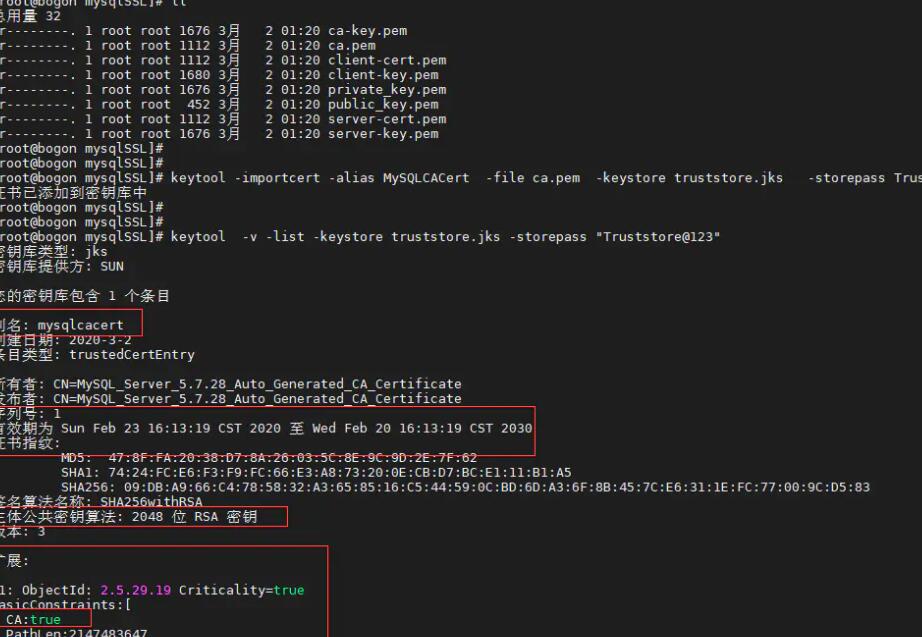
在Android中,证书的有效期被嵌入在数字证书中。数字证书(常见的是X.509证书)是用于验证网络连接和进行身份验证的一种机制。每个证书都包含了发行者的签名、公钥、颁发者等信息,以及证书的有效期。证书的有效期通常包括证书的开始日期和结束日期。
Android平台的证书验证机制通过以下步骤来检查证书的有效期:
1. 获取当前系统时间:Android系统提供了一个获取当前时间的方法。我们可以使用这个方法获取当前系统时间。
2. 解析证书:Android提供了一个API来解析数字证书。我们可以使用这个API来获取证书中的有效期信息。
3. 比较有效期:获取证书的开始日期和结束日期后,我们可以将这两个日期与当前系统时间进行比较。如果当前时间在开始日期和结束日期之间,那么证书是有效的;否则,证书无效。
下面是一个简单的示例代码,展示了如何实现验证证书有效期的功能:
```
// 导入相关类
import java.security.cert.Certificate;
import java.security.cert.X509Certificate;
// 获取证书的有效期
public boolean checkCertificateValidity(Certificate certificate) {
try {
// 强制转换为X.509证书
X509Certificate x509Certificate = (X509Certificate) certificate;
// 获取证书有效期的开始和结束日期
Date startDate = x509Certificate.getNotBefore();
Date endDate = x509Certificate.getNotAfter();
// 获取当前系统时间
Calendar calendar = Calendar.getInstance();
Date currentDate = calendar.getTime();
// 比较证书的有效期
if (currentDate.after(startDate) && currentDate.before(endDate)) {
return true; // 证书有效
} else {
return false; // 证书无效
}
} catch (Exception e) {
e.printStackTrace();
return false; // 验证过程出现异常,证书无效
}
}
```
在这个示例代码中,我们首先将传入的证书对象强制转换为X.509证书类型。然后,我们使用`getNotBefore()`和`getNotAfter()`方法获取证书的有效期开始日期和结束日期。接下来,我们获取当前系统时间,并使用`after()`和`before()`方法将它与证书的有效期进行比较。最后,根据比较结果返回相应的结果。
需要注意的是,以上代码只是一个简化示例,实际情况中可能还需要处理更多的异常情况,并根据具体需要进行调整和优化。
总结起来,Android通过与系统时钟比较证书的有效期来验证证书的有效性。开发人员可以使用系统提供的API解析证书并检查其有效期,以保证网络连接的安全性。