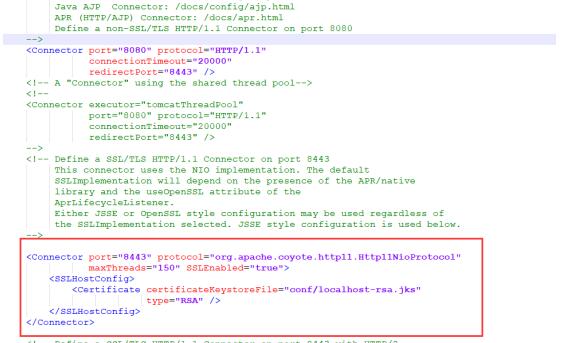
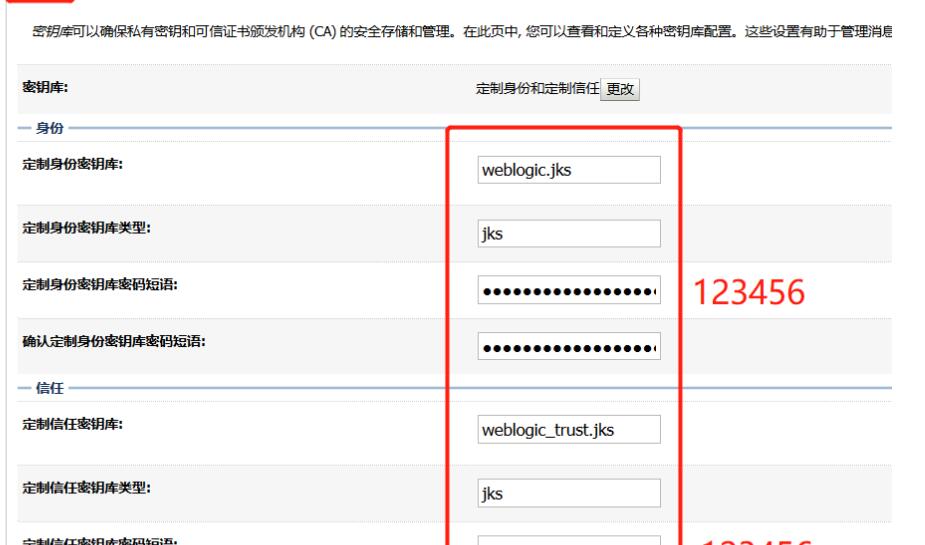
在Android开发中,我们经常需要为我们的应用程序生成一个签名,以便发布到应用商店或进行测试。签名文件的格式通常是JKS(Java KeyStore),可以保障应用程序的安全性。但是有时候我们可能会遇到一个问题:无法用Jks签名打包应用程序。下面我将分析一下这个问题的原因和解决方法。
## 问题原因
大多数情况下,这个问题是因为签名文件中的别名(alias)和密码(password)不匹配而导致的。我们在使用Jks签名进行应用程序打包的时候,需要提供正确的alias和password。如果我们输入的信息不正确,就无法完成应用程序的打包。
## 解决方法
解决这个问题的方法主要有以下几个方面:
### 1.查看签名信息
我们可以使用keytool工具来查看签名文件的信息,包括这个文件中的别名和密码。我们可以在终端中运行以下命令来查看:
```
keytool -list -v -keystore your_jks_file.jks
```
这个命令将列出签名文件中的所有别名、证书指纹和日期等信息。
### 2.检查别名和密码
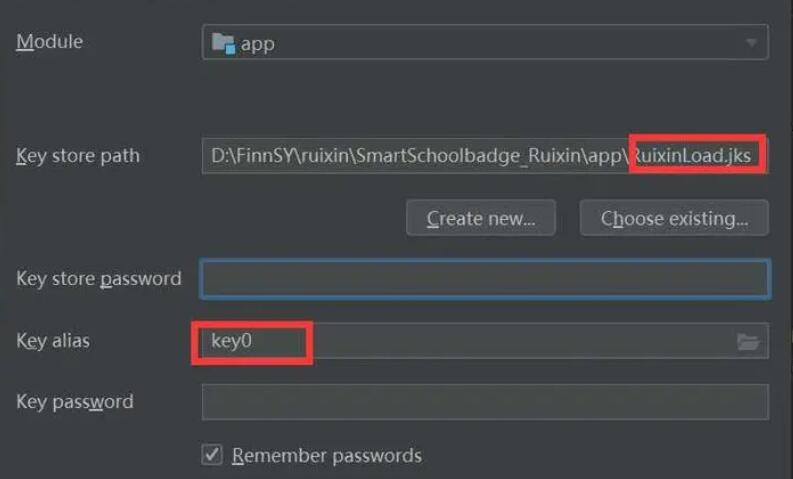
在打包应用程序时,确保你输入了正确的别名和密码。别名和密码应该和签名文件中的一致。如果你不确定,可以使用keytool工具来查看签名文件中的信息。
在Android Studio中,你可以在Build > Generate Signed APK...的对话框中输入alias和password。确保这些信息与签名文件中的一致。
### 3.重新生成签名文件
如果你不确定签名文件中的别名和密码是否正确,可以尝试重新生成签名文件。你可以使用keytool工具来生成一个新的签名文件,例如:
```
keytool -genkey -alias myAlias -keyalg RSA -keysize 2048 -validity 10000 -keystore myKeystore.jks
```
在这个例子中,我们使用-genkey选项来生成一个新的签名文件。并为这个签名文件分配了别名“myAlias”,算法为RSA,密钥长度为2048位,有效期为10000天,密钥库文件名为“myKeystore.jks”。
### 4.检查gradle文件
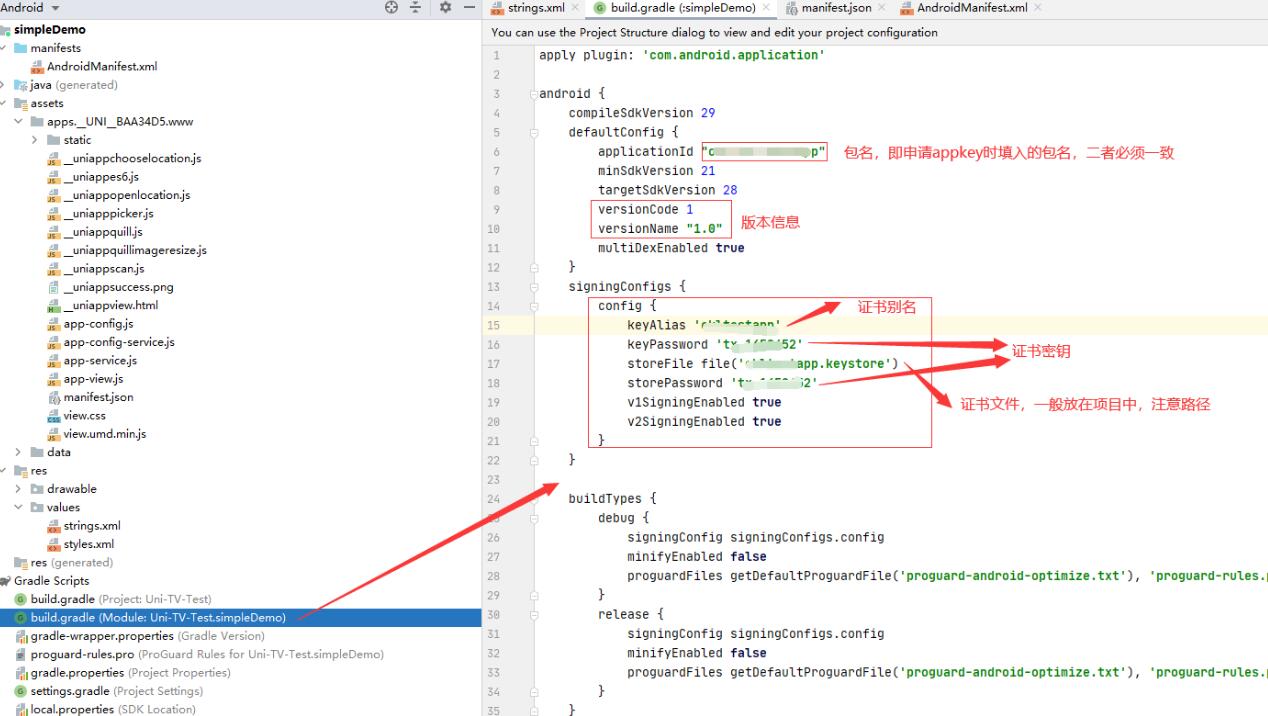
最后,你可以在你的gradle文件中查看是否正确配置签名信息。确保你在buildTypes中为签名信息分配了别名、密码和签名文件位置。例如:
```
signingConfigs {
release {
storeFile file("your_jks_file.jks")
storePassword "your_password"
keyAlias "your_alias"
keyPassword "your_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
minifyEnabled true
proguardFiles getDefaultProguardFile('proguard-android.txt'), 'proguard-rules.pro'
}
}
```
在这个例子中,我们将签名信息配置在了release类型的build中。
## 结论
总之,如果你在使用Jks签名文件打包应用程序时遇到了问题,我们可以通过检查签名文件中的别名和密码、重新生成签名文件、检查gradle文件等方法来解决问题。通过这些方法,我们可以更快地发现和纠正打包问题,保障应用程序的安全性。