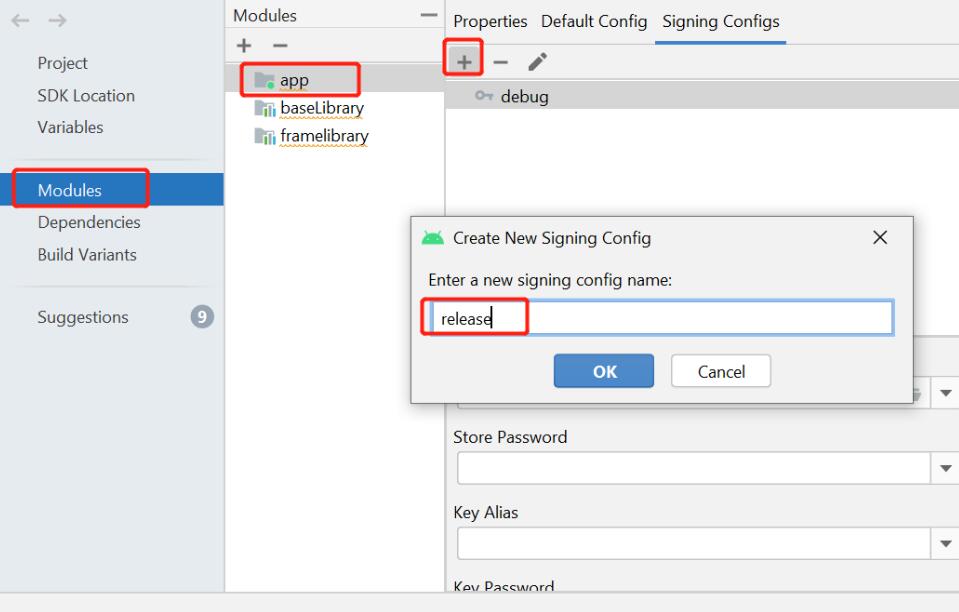
android 应用的签名校验是为了保护用户数据安全和防止应用被篡改的重要机制。通过签名校验,系统可以验证应用是否由合法的开发者进行签名,并防止未经授权的应用修改或替换已安装的应用。但是,有时有些特殊情况下需要绕过签名校验,比如在进行应用逆向工程或应用的自动化测试等。
绕过签名校验的方法一般有两种:反射和刷机。
反射是指通过Java反射机制调用系统API,绕过签名校验。下面我将介绍具体的步骤:
1. 获取Package类和PackageManager类的实例对象。
```java
Class packageClass = Class.forName("android.content.pm.PackageParser$Package");
Constructor packageConstructor = packageClass.getConstructor(String.class);
Method parsePackageMethod = packageParserClass.getDeclaredMethod("parsePackage", File.class, String.class, DisplayMetrics.class, int.class);
Class packageManagerClass = Class.forName("android.app.ApplicationPackageManager");
Method getPackageInfoMethod = packageManagerClass.getMethod("getPackageInfo", String.class, int.class);
Method getApplicationInfoMethod = packageManagerClass.getMethod("getApplicationInfo", String.class, int.class);
Class activityThreadClass = Class.forName("android.app.ActivityThread");
Method currentActivityThreadMethod = activityThreadClass.getMethod("currentActivityThread");
Field sPackageManagerField = activityThreadClass.getDeclaredField("sPackageManager");
```
2. 通过反射调用PackageManager的getPackageInfo和getApplicationInfo方法获取应用的PackageInfo和ApplicationInfo对象。
```java
Object packageParserObj = packageParserConstructor.newInstance(apkFilePath);
Object packageObj = parsePackageMethod.invoke(packageParserObj, apkFile, apkFilePath, metrics, 0);
Object appInfoObj = getApplicationInfoMethod.invoke(packageManager, packageName, 0);
PackageInfo pkgInfo = (PackageInfo) getPackageInfoMethod.invoke(packageManager, packageName, PackageManager.GET_SIGNATURES);
```
3. 绕过签名校验的关键步骤是将Package对象的mSignatures字段设置为一个合法的签名。
```java
Signature[] signatures = new Signature[]{new Signature("合法的签名")};
Field mSignaturesField = packageClass.getDeclaredField("mSignatures");
mSignaturesField.setAccessible(true);
mSignaturesField.set(packageObj, signatures);
```
4. 获取当前的ActivityThread对象,并将sPackageManager字段设置为反射获取的PackageManager对象。
```java
Object activityThreadObj = currentActivityThreadMethod.invoke(null);
sPackageManagerField.setAccessible(true);
sPackageManagerField.set(activityThreadObj, packageManager);
```
通过以上步骤,可以成功绕过签名校验,继续执行接下来的操作。
除了反射方法外,还可以通过刷机的方式绕过签名校验。刷机是指在设备上安装一个自定义的ROM系统,可以在系统级别修改应用的签名校验逻辑。这种方法需要具备一定的技术和设备操作能力,并且可能会违反设备厂商的保修政策,因此需要谨慎使用。
总之,绕过签名校验是一项技术性较高的操作,需要根据实际情况谨慎选择合适的方法并遵守相关法律法规。在正常的应用开发和使用过程中,我们应该遵循规范的签名校验机制,保证应用的安全性和可靠性。