免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android 签名算法

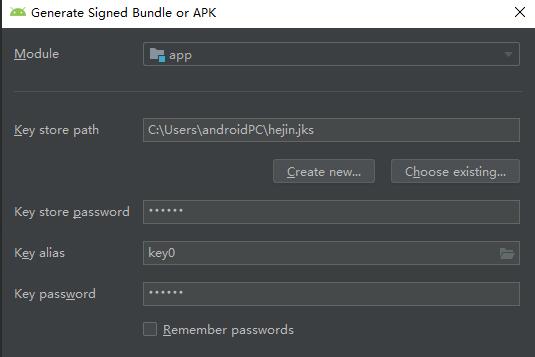
Android 签名算法是用于验证 Android APK 文件的合法性和完整性的重要机制。在 Android 系统中,每个应用都需要通过数字签名来证明其来源和完整性,从而防止恶意篡改和伪造。签名算法通常包括以下几个步骤:生成密钥对、创建证书、签名应用。

1. 生成密钥对

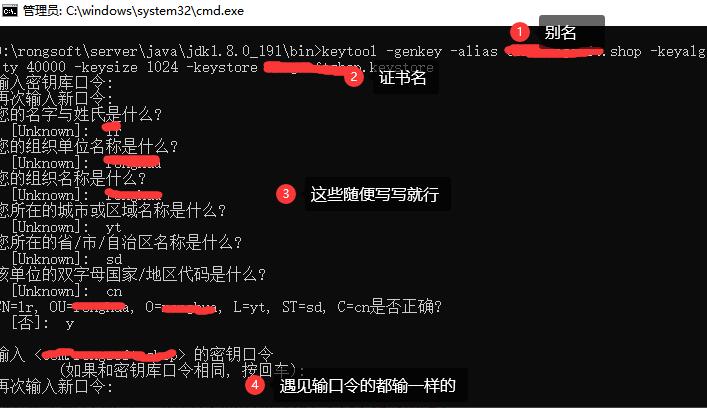
签名算法首先需要生成一对公私钥,用于加密和解密操作。Android 使用的是基于非对称加密算法的密钥对,常用的有 RSA 和 DSA。可以使用 keytool 工具生成密钥对:

```

keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks

```

该命令会生成一个名为 mykeystore.jks 的密钥库文件,并在其中生成一个别名为 mykey 的密钥对。

2. 创建证书

接下来,需要使用私钥生成证书,以验证应用的身份。证书由公钥、应用信息和签名信息组成。常用的证书格式是 X.509。可以使用 keytool 工具导出证书:

```

keytool -exportcert -alias mykey -keystore mykeystore.jks -file mycert.pem

```

该命令会将别名为 mykey 的证书导出到名为 mycert.pem 的文件中。

3. 签名应用

最后一步是使用私钥对应用进行签名,生成带有数字签名的 APK 文件。可以使用 jarsigner 工具进行签名:

```

jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks myapp.apk mykey

```

该命令会将 myapp.apk 应用文件使用别名为 mykey 的私钥进行签名。

签名后的 APK 文件可以通过验证签名信息来验证应用的合法性和完整性。验证过程会比较 APK 文件中的证书和设备上存储的证书,如果一致则验证通过,否则验证失败。

总结:Android 签名算法是通过生成密钥对、创建证书和签名应用来保证应用的合法性和完整性。进一步防止应用的篡改和伪造。


相关知识:
安卓软件校验签名未通过
在安卓开发中,每个应用程序安装包(APK)都包含了一个数字签名,用于校验应用的真实性和完整性。校验签名可以确保应用未被篡改或恶意修改,从而防止用户在安装应用时遭受损失或其他风险。校验签名的过程是通过使用应用程序的公钥对应用进行解密,然后与应用程序的数字签名
2023-07-17
安卓软件原生签名怎么设置
安卓软件的原生签名是保证软件安全和完整性的重要环节。签名后的应用在安装时,系统会校验应用的签名信息,以防止应用被篡改或者被恶意修改。本文将向您介绍如何进行安卓软件的原生签名设置,包括签名原理和详细步骤。一、签名原理Android应用的签名是基于非对称加密算
2023-07-17
安卓什么签名文件必填项
在Android开发中,签名文件(Signing Key)是几乎所有应用程序必备的一部分。签名文件用于对应用程序进行数字签名,以验证应用程序是否已经被篡改,并确保应用程序作者的身份。在发布和更新应用程序时,签名文件起着至关重要的作用。下面将详细介绍安卓签名
2023-07-17
安卓app加固后怎么重新签名
安卓app加固是一种保护应用程序免受逆向工程和破解攻击的技术手段。加固之后的应用程序会变得更加难以反编译和修改,提升了应用程序的安全性。但是在进行加固的过程中,应用程序的签名信息会发生变化。因此,在加固后,需要重新对应用程序进行签名,以确保应用程序能够正常
2023-07-17
android应用签名32位
Android 应用签名是一种用于验证应用身份和完整性的安全机制。通过签名,开发者可以确保其应用在传输和安装过程中不被篡改,并能够被安全地发布到应用商店。下面是详细介绍 Android 应用签名的过程和原理:1. 生成密钥对:要签署 Android 应用,
2023-07-17
apk重新签名报错re
在Android应用的开发中,我们通常会使用Android Studio等工具来编译打包生成一个.apk文件。但有些情况下,我们可能需要对这个.apk文件进行重新签名,比如修改应用的包名或者内部结构。重新签名的过程可以通过使用Java的keytool和ja
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4