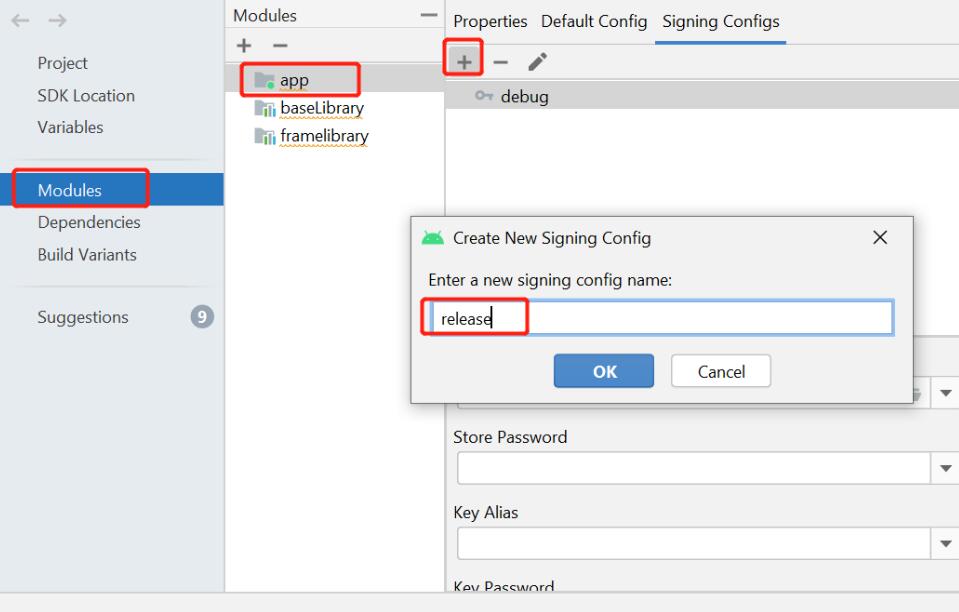
Android应用的签名是指为应用程序生成数字证书,用于证明应用程序的身份和完整性。签名是Android安全机制的一部分,旨在防止恶意应用篡改和伪装。Android签名工具是用来生成和管理应用程序签名的工具。
Android应用的签名工具主要有以下几个部分组成:
1. 密钥库(Keystore):密钥库是存储签名密钥的容器。密钥库通常以.jks或.keystore扩展名保存,并且需要设置一个密钥库密码来保护密钥库。密钥库中可以存储多个密钥对,每个密钥对都有一个唯一的别名。
2. 签名密钥(Key):签名密钥是用来对应用程序进行签名的密钥对。每个签名密钥都有一个私钥和一个对应的公钥。私钥用于生成签名,公钥用于验证签名的有效性。
3. 签名证书(Certificate):签名证书是包含签名公钥的证书。签名证书是由证书机构(Certificate Authority)签发的,用于确保签名的可信度。签名证书中包含了签名者的名称、签名者的公钥、证书的有效期等信息。
Android签名工具的原理如下:
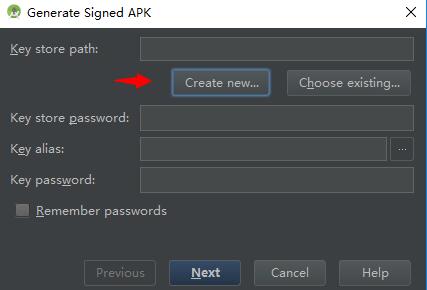
1. 生成密钥库:首先,使用Java的keytool工具生成一个密钥库(.jks文件),并设置一个密钥库密码。
2. 生成签名密钥:在密钥库中生成一个签名密钥对,其中包括一个私钥和一个公钥。私钥用于对应用程序进行签名,公钥用于验证签名的有效性。
3. 导出签名证书:从密钥库中导出签名证书,生成一个包含签名公钥的证书文件(.cer文件)。
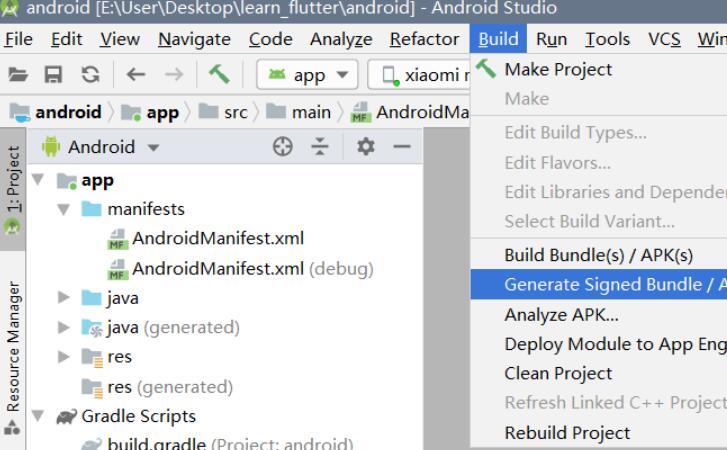
4. 在Android应用中使用签名密钥:将生成的签名密钥存储在Android项目的配置文件中,以便在构建应用时使用。
5. 对应用程序进行签名:使用Android SDK提供的工具apksigner或jarsigner对应用程序进行签名。签名过程是先使用私钥对应用程序进行哈希计算,然后使用私钥再对哈希值进行签名。签名结果包含在应用程序的APK文件中的META-INF目录下。
6. 验证签名的有效性:当用户安装应用程序时,Android系统会自动验证应用程序的签名的有效性。系统会从应用程序的APK文件中读取签名信息,并与签名证书中的公钥进行比对,以确保签名的可信度。如果签名信息无法验证或者验证失败,系统会拒绝安装应用程序。
Android签名工具的详细介绍:
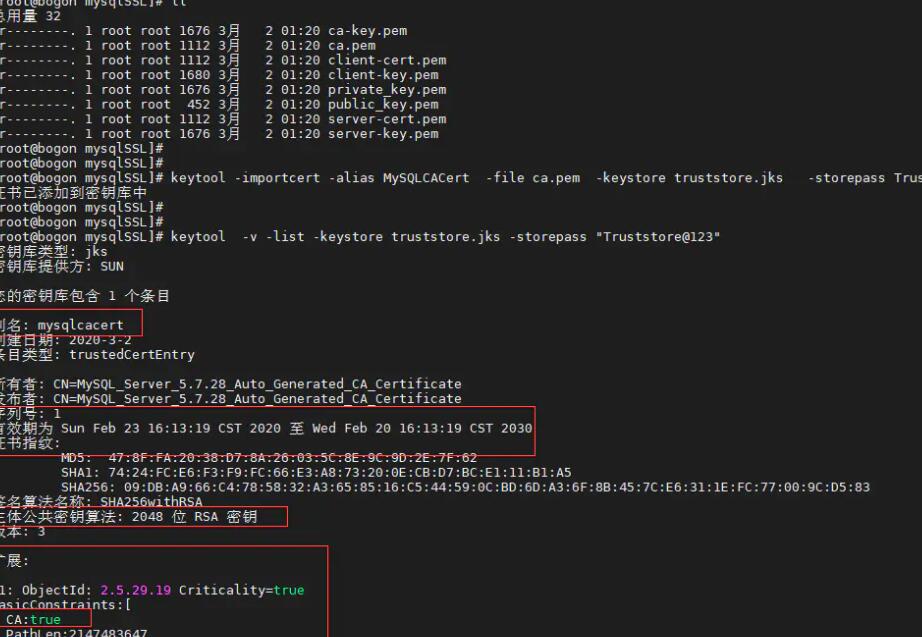
1. keytool:keytool是Java开发工具包(JDK)中的一个工具,用于生成和管理密钥库。可以使用以下命令生成密钥库:
```
keytool -genkeypair -alias
```
这个命令将生成一个RSA算法的2048位密钥对,并保存在指定的密钥库文件中。
2. apksigner:apksigner是Android SDK中的一个工具,用于对应用程序进行签名。可以使用以下命令对应用程序进行签名:
```
apksigner sign --ks
```
这个命令将使用指定的密钥库和别名对输入的APK文件进行签名,并输出到指定的输出文件中。
3. jarsigner:jarsigner是Java开发工具包(JDK)中的一个工具,也可以用于对Android应用程序进行签名。可以使用以下命令对应用程序进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore
```
这个命令将使用指定的密钥库和别名对输入的JAR文件进行签名。
总结:Android签名工具是用来生成和管理应用程序签名的工具,包括密钥库、签名密钥和签名证书。通过对应用程序进行签名,可以确保应用程序的身份和完整性,并防止恶意应用篡改和伪装。使用Java的keytool、Android SDK的apksigner或Java的jarsigner等工具可以进行密钥库生成、签名密钥生成、签名证书导出和应用程序签名等操作。