在Android开发中,应用程序签名是一个非常重要的步骤。每个Android应用都必须使用数字证书对应用进行签名,以便在设备上进行安装和更新。签名文件还用于验证应用程序在Android设备上的身份和完整性。在本文中,我将介绍使用命令行创建Android签名文件的详细步骤和原理。
首先,我们需要了解几个概念:
1. JDK(Java Development Kit):Java开发工具包,用于开发和运行Java应用程序。
2. Keytool:一个Java工具,用于生成和管理密钥和证书。
3. Keystore:存储密钥和证书的二进制文件。
接下来,我们将按照以下步骤创建签名文件:
步骤1:安装Java Development Kit(JDK)
首先,您需要在您的机器上安装JDK。您可以从Oracle官方网站下载适用于您操作系统的JDK安装程序。安装完成后,请确保将JDK路径添加到系统环境变量中。
步骤2:打开命令提示符
在Windows上,您可以在开始菜单中键入“cmd”并按回车键打开命令提示符。在Mac或Linux上,您可以打开终端应用程序。
步骤3:创建密钥库(Keystore)
使用以下命令在命令提示符下创建一个新的密钥库:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
上述命令中,-keystore参数指定密钥库文件名(例如my-release-key.keystore),-alias参数指定别名(例如my-alias),-keyalg参数指定密钥算法(例如RSA),-keysize参数指定密钥大小(例如2048),-validity参数指定密钥有效期(例如10000天)。
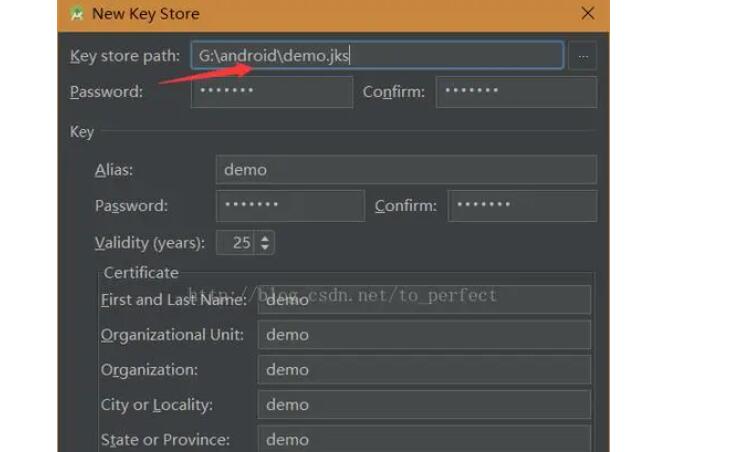
在运行上述命令时,您需要提供一些信息,如密钥库密码、别名密码、姓名、组织等。请根据提示按需填写。
步骤4:导出证书(PEM格式)
使用以下命令将证书导出为PEM格式:
keytool -export -rfc -keystore my-release-key.keystore -alias my-alias -file my-release-key.pem
-keystore参数指定密钥库文件名,-alias参数指定别名,-file参数指定导出的证书文件名(例如my-release-key.pem)。
步骤5:验证证书
使用以下命令验证导出的证书:
keytool -printcert -file my-release-key.pem
该命令将打印证书的详细信息,您可以检查是否与您提供的信息一致。
至此,您已成功通过命令行创建了Android签名文件。
这里是整个过程的原理解释:
在Android应用程序的构建过程中,使用了Java开发工具包(JDK)中的keytool工具。keytool生成一个密钥库文件(.keystore),其中包含一个或多个密钥和证书。密钥库文件用于存储私钥并保护其敏感信息。
每个密钥都有一个别名以及与其关联的一对公钥和私钥。私钥用于对应用程序进行签名,而公钥用于验证应用程序的签名。
在创建密钥库文件时,您需要提供一些信息,如密钥库密码、别名密码、姓名、组织等。keytool将使用这些信息生成一个密钥库文件,并将您提供的信息与该文件关联起来。
然后,您可以使用keytool工具从密钥库文件中提取证书并导出为PEM格式。PEM格式是一种基于ASCII的文件格式,常用于证书的导出和共享。
最后,您可以使用keytool工具验证导出的证书,以确保其正确性和完整性。
总结起来,通过使用命令行创建Android签名文件涉及到使用JDK中的keytool工具生成密钥库文件,并从中导出证书。这些签名文件用于对Android应用程序进行身份验证和安全校验。
有了这些了解,您现在应该能够在命令行中创建Android签名文件并理解其原理。这个过程对于独立开发者或团队来说都非常重要,因为只有签名的应用才能在Android设备上安装和更新。