在Android开发中,每个应用程序都有一个唯一的数字签名,用于验证应用的身份和数据的完整性。获取应用签名的方法有很多种,下面我将详细介绍两种常用的方法。
方法一:使用命令行工具
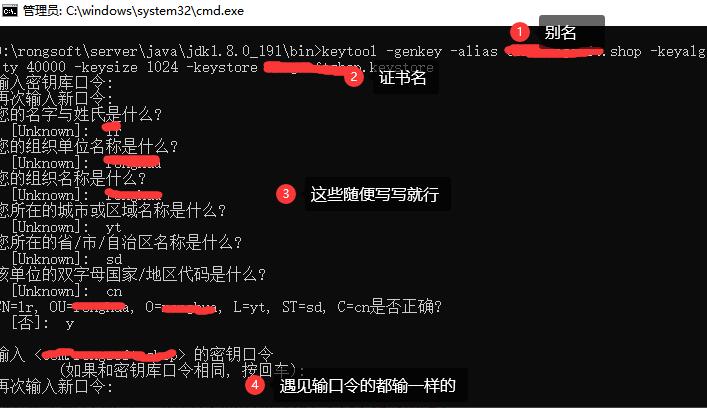
1. 打开命令行工具,进入到Android SDK的bin目录下。
2. 输入以下命令:keytool -list -v -keystore keystore文件路径
其中,keystore文件路径是指你的应用签名所使用的keystore文件的路径。如果你使用的是默认的debug.keystore文件,该文件的默认路径是:
macOS/Linux系统:~/.android/debug.keystore
Windows系统:C:\Users\你的用户名\.android\debug.keystore
3. 输入keystore的密码。默认的debug.keystore文件的密码是"android",如果你使用的是自定义的keystore文件,输入相应的密码。
4. 等待一段时间后,命令行工具会输出相应的应用签名信息,包括SHA1、MD5和SHA256等。
方法二:使用Java代码
1. 在你的Android应用中创建一个Java类,例如SignatureUtils。
2. 在该类中定义一个静态方法,用于获取应用签名,如下所示:
```
import android.content.Context;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class SignatureUtils {
// 获取应用签名
public static String getSignature(Context context) {
try {
// 获取应用包名
String packageName = context.getPackageName();
// 获取应用包信息
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
// 获取签名数组
Signature[] signatures = packageInfo.signatures;
// 获取第一个签名
Signature signature = signatures[0];
// 获取签名的字节数组
byte[] signatureBytes = signature.toByteArray();
// 创建MessageDigest对象,使用SHA1算法
MessageDigest md = MessageDigest.getInstance("SHA1");
// 对签名进行摘要
byte[] digest = md.digest(signatureBytes);
// 将摘要转换为十六进制字符串
StringBuilder hexString = new StringBuilder();
for (byte b : digest) {
String hex = Integer.toHexString(0xFF & b);
if (hex.length() == 1) {
hexString.append('0');
}
hexString.append(hex);
}
return hexString.toString();
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
return null;
}
}
```
3. 在你的应用的任意地方调用该方法,即可获取应用签名。示例代码如下:
```
Context context = getApplicationContext();
String signature = SignatureUtils.getSignature(context);
Log.d("Signature", signature);
```
以上就是获取Android应用签名的两种常用方法,可以根据自己的实际需求选择一种适合的方法进行使用。注意,应用签名在发布应用时非常重要,可以用于验证应用的合法性和确保数据的完整性,因此保护好应用签名的安全是非常重要的。