Android应用程序的签名信息是一个很重要的安全措施,用于验证应用程序的身份和完整性。本文将详细介绍如何获取Android应用程序的签名信息,涵盖了原理和具体步骤。
一、签名原理
在Android系统中,每个应用程序都需要使用一个数字证书对其进行签名。该数字证书由开发者生成,并且具备了信任的机构颁发的数字证书一样的效力。在应用程序安装时,系统会检查签名信息来确认应用程序的身份和完整性。
应用程序的签名信息包含了以下几个关键信息:
1. 签名哈希值:用于唯一标识应用程序的签名信息。
2. 签名算法:用于生成签名哈希值的算法,常见的有MD5、SHA1和SHA256等。
3. 签名证书信息:包括签发者、签发日期、过期日期等。
二、获取签名信息的步骤
1. 在Android Studio中打开要获取签名信息的应用程序项目。
2. 打开“Gradle”面板,展开“Tasks”→“android”→“signin”。
3. 双击“signin”任务,在“Run”窗口中会显示签名信息。
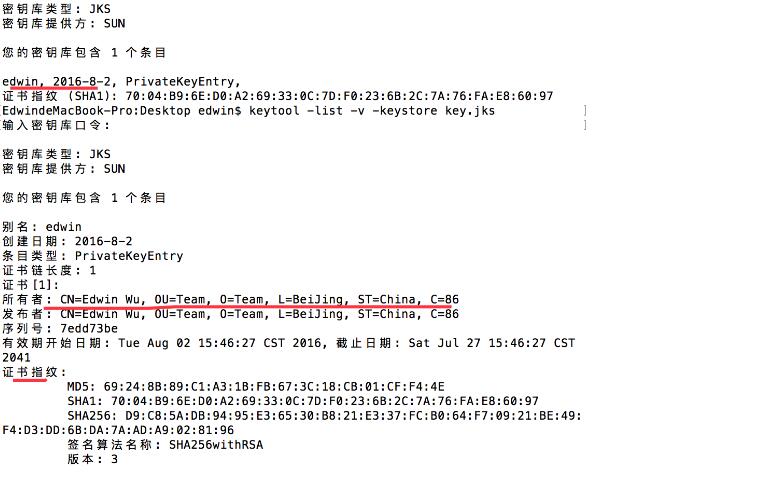
签名信息的示例:
Signature:
Owner: CN=Your Name, OU=Your Organization, O=Your Company, L=Your City, ST=Your State, C=Your Country
Issuer: CN=Your Name, OU=Your Organization, O=Your Company, L=Your City, ST=Your State, C=Your Country
Serial number: 1234567890
Valid from: Wed Sep 01 12:00:00 GMT+08:00 2021 until: Tue Sep 01 12:00:00 GMT+08:00 2022
Certificate fingerprints:
MD5: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF
SHA1: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78
SHA256: 12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF:12:34:56:78:90:AB:CD:EF
以上示例中,MD5、SHA1和SHA256分别是应用程序签名哈希值的不同算法,请根据实际情况选择使用。
三、获取签名信息的其他方法
除了通过Android Studio获取签名信息外,还可以通过以下方式获取:
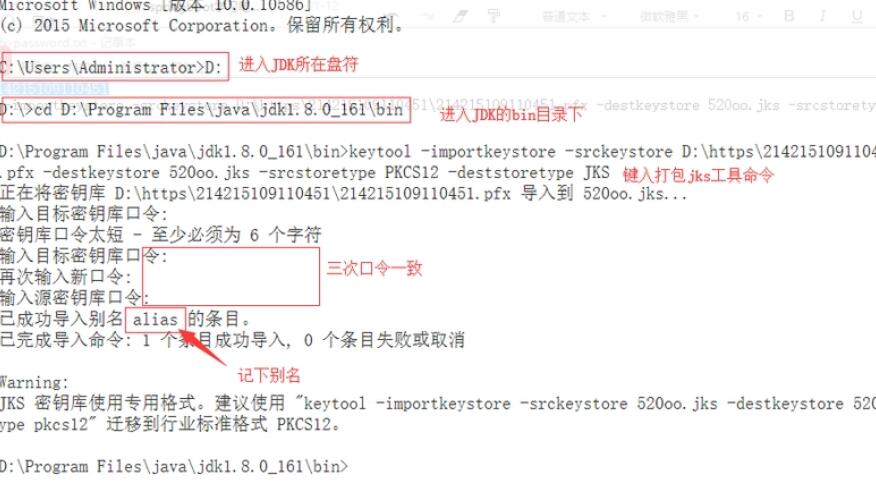
1. 使用命令行工具`keytool`:
打开命令行终端,切换到应用程序的`debug.keystore`所在文件夹,执行以下命令:
```
keytool -list -v -keystore debug.keystore
```
在显示的结果中,可以找到签名信息。
2. 使用`Java`代码获取:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(
getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String signatureHash = Base64.encodeToString(md.digest(), Base64.DEFAULT);
Log.d(TAG, "Signature Hash: " + signatureHash);
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
```
以上代码会在Logcat中输出签名哈希值。
四、总结
本文详细介绍了如何获取Android应用程序的签名信息,包括了原理和具体步骤。获取签名信息对于验证应用程序的身份和完整性非常重要,开发者可以根据实际需求选择合适的方法进行获取。