安卓自定义签名是指在安卓应用程序的发布过程中,更改应用程序的数字签名信息。数字签名是确保应用程序的完整性和真实性的重要机制之一,它使用了公钥密码学的原理。在安装应用程序之前,安卓系统会验证应用程序的数字签名,以确保该应用程序未被篡改且来自可信的开发者。
自定义签名可以在一些特定场景下使用,比如在调试阶段使用自签名证书,或者在开发者更名或更换证书时使用。下面将详细介绍安卓自定义签名的原理和步骤。
1. 签名原理:
在安卓应用程序的开发过程中,我们使用Java开发工具链生成应用程序的APK文件。APK文件实际上是一个压缩文件,其中包含了Java字节码、资源文件、配置文件等。
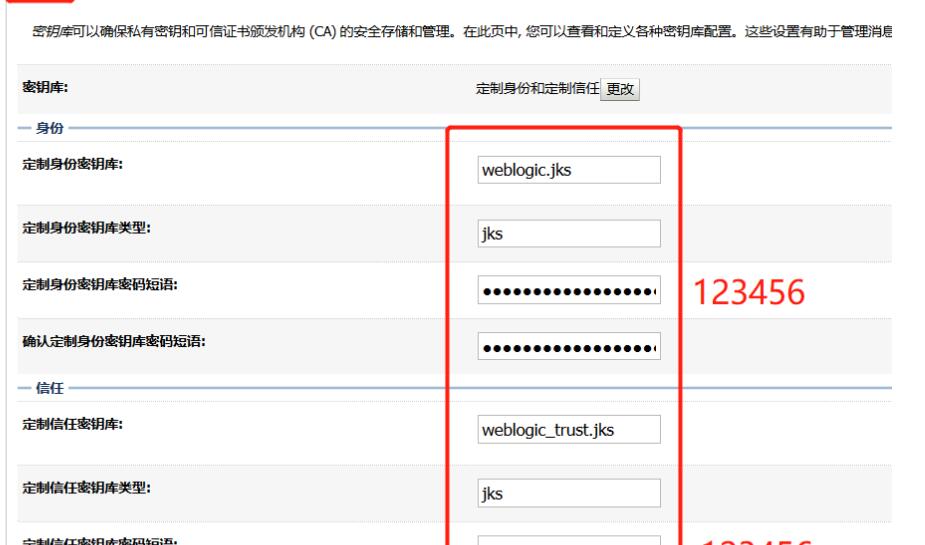
安卓应用程序的数字签名是通过Java密钥库(KeyStore)进行管理的。一个Java密钥库包含了一个或多个密钥对,每个密钥对代表一个开发者或机构。密钥对由公钥和私钥组成,私钥用于对应用程序进行签名,公钥用于验证签名。
当我们使用Android Studio或其他工具对应用程序进行签名时,工具会使用私钥对APK文件进行数字签名。数字签名的过程是将APK文件的散列值使用私钥进行加密,生成签名。签名后的APK文件包含了原始APK文件以及签名信息。
在安装应用程序时,安卓系统会提取APK文件的签名信息,并使用存储在设备上的开发者公钥进行解密和验证。如果签名验证通过,应用程序将被安装并视为可信任的。
2. 自定义签名步骤:
在安卓应用程序的签名过程中,我们可以自定义签名信息,下面是具体的步骤:
2.1 生成自定义密钥库:
首先,我们需要生成一个自定义的Java密钥库。可以使用Java的keytool工具生成,命令如下:
```
keytool -genkeypair -alias my_alias -keyalg RSA -keysize 2048 -validity 365 -keystore my_keystore.jks
```
其中,`my_alias`代表密钥对的别名,`my_keystore.jks`代表密钥库的文件名。命令会要求输入一些信息,比如密钥库的密码、开发者姓名等。
2.2 使用自定义密钥库签名应用程序:
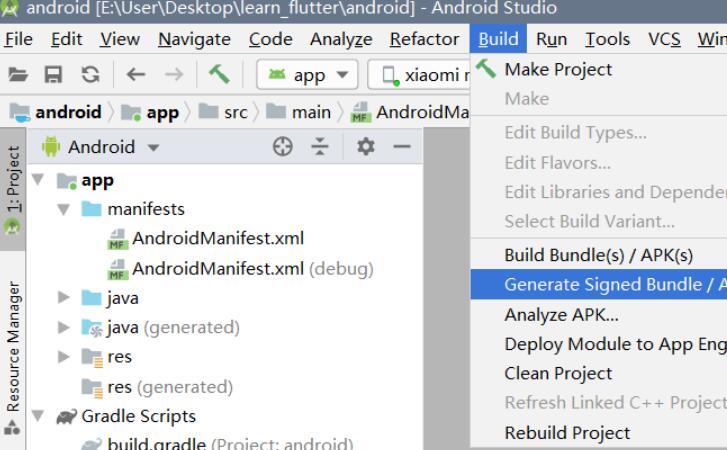
接下来,我们可以使用生成的密钥库对应用程序进行签名。可以使用Android Studio的签名工具或者使用命令行工具进行签名。命令行签名命令如下:
```
jarsigner -verbose -sigalg SHA256withRSA -digestalg SHA-256 -keystore my_keystore.jks app.apk my_alias
```
其中,`app.apk`代表要签名的应用程序的APK文件,`my_keystore.jks`代表密钥库文件,`my_alias`代表密钥对的别名。命令会要求输入密钥库密码。
2.3 部署应用程序:
完成签名后,我们可以将签名后的APK文件部署到安卓设备上进行测试或发布。
需要注意的是,自定义签名后的应用程序将无法直接更新到已经通过其他签名发布的应用程序。使用自定义签名时,需要卸载之前签名版本的应用程序,然后再安装新的自定义签名应用程序。
3. 安全性考虑:
自定义签名虽然在某些特定场景下很有用,但也带来了安全性的考虑。自定义签名可能会破坏应用程序的完整性验证机制,导致应用程序被篡改或冒名顶替。
因此,在实际使用中,我们应该谨慎使用自定义签名,并且保护好密钥库的安全。将密钥库保存在安全的地方,不要泄露密钥库密码,以防止他人恶意使用你的签名信息。
总结:
安卓自定义签名是在应用程序发布阶段对APK文件进行数字签名时,更改签名信息的过程。自定义签名需要生成自定义的密钥库,并使用密钥库对应用程序进行签名。自定义签名在特定场景下很有用,但也需要注意安全性问题。在实际使用中,我们应该谨慎使用,并保护好密钥库的安全。