安卓证书签名和密码是保证Android应用程序的完整性和安全性的重要机制。在Android系统中,每个应用都需要经过数字签名来确保其来源的可靠性,并且只有经过数字签名的应用才能被系统信任并安装和运行。本文将详细介绍安卓证书签名和密码的原理以及如何进行签名和验证。
一、安卓证书签名和密码的原理
1. 数字签名原理
数字签名是一种基于非对称加密算法的机制,它使用了一对密钥:私钥和公钥。私钥用于生成签名,公钥用于验证签名的真实性。数字签名的过程如下:
- 使用私钥对待签名的数据进行加密生成签名。
- 将签名和原始数据传递给验证者。
- 验证者使用公钥对签名进行解密得到摘要,然后再对原始数据进行摘要生成另一个摘要。
- 验证者比较这两个摘要,如果相同,则认为签名是有效的。
2. 安卓证书签名原理
在Android开发中,每个应用都需要使用Android签名工具对应用进行签名,生成一个独特的数字证书,该证书包含公钥和一些元数据。应用发布到Google Play等应用商店或系统设备上时,会通过验证证书的合法性来确保应用的来源可信。主要包含以下几个步骤:
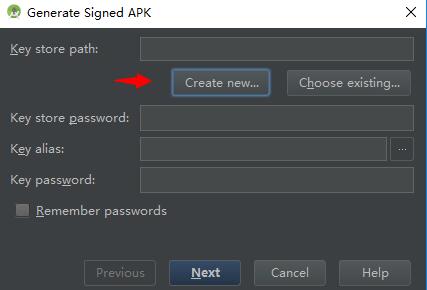
- 生成密钥库(Key Store):密钥库是保存密钥对和证书的容器。可以使用Java自带的keytool工具生成密钥库。
- 生成密钥对:密钥对包含公钥和私钥。在密钥库中使用keytool工具生成密钥对。
- 使用私钥对应用进行签名:使用keytool工具或者Android Studio的签名工具对应用进行签名,生成一个签名文件。
- 将签名文件附加到应用:将签名文件添加到应用的AndroidManifest.xml文件中。
- 发布应用:将带有签名文件的应用发布到Google Play等应用商店或系统设备上。
二、安卓证书签名和密码的操作步骤
1. 生成密钥库
使用Java自带的keytool工具,执行以下命令生成密钥库:
```
keytool -genkeypair -alias myAlias -keyalg RSA -keysize 2048 -validity 365 -keystore myKeyStore.jks
```
其中,-alias参数指定别名,-keyalg参数指定密钥算法(这里使用RSA算法),-keysize参数指定密钥长度,-validity参数指定证书有效期,-keystore参数指定生成的密钥库文件名。
2. 生成密钥对
继续使用keytool工具,执行以下命令生成密钥对:
```
keytool -genkeypair -alias myAlias -keyalg RSA -keysize 2048 -validity 365 -keystore myKeyStore.jks
```
其中,-alias参数和上一步一样,-keyalg参数和上一步一样,-keysize参数和上一步一样,-validity参数和上一步一样,-keystore参数指定生成的密钥库文件名。
3. 使用私钥对应用进行签名
使用keytool工具或者在Android Studio中的签名工具对应用进行签名。具体操作方法请参考相关文档或教程。
4. 将签名文件附加到应用
打开应用的AndroidManifest.xml文件,在
```
... android:debuggable="false"> ...
```
其中,将android:value的值设置为true,表示将签名文件附加到应用中。
5. 发布应用
将带有签名文件的应用发布到Google Play等应用商店或系统设备上。
三、安卓证书签名和密码的验证
Android系统会在安装应用程序时自动验证其签名,确保应用来自用户信任的来源。验证过程包括以下几个步骤:
1. 获取应用的证书:系统会提取应用的证书信息。
2. 检查证书的合法性:系统会检查证书的完整性和有效期,并验证证书是否由可信任的密钥库生成。
3. 比较证书的指纹与系统存储的指纹是否一致:系统会比对应用证书的指纹与已存储在系统中的指纹是否一致。
4. 如果验证通过,则允许应用安装和运行。
通过以上步骤,系统能够确保应用的来源可信,并提供更高的安全性。
总结:
安卓证书签名和密码是保证Android应用程序的完整性和安全性的重要机制。通过生成密钥库、生成密钥对、使用私钥对应用进行签名、将签名文件附加到应用以及发布应用等步骤,可以生成一个独特的数字证书,验证应用的来源可信。通过验证证书的合法性和比较证书的指纹,Android系统能够确保应用的安全性和完整性。加强应用签名和密码的保护有助于防止应用被篡改和恶意攻击,提升用户的信任度和应用的可靠性。