在安卓开发中,证书是一个重要的概念,用于确保应用程序的安全性和可信度。证书可以用于签名应用程序包(APK)以及建立安全的通信连接。自签名证书是一种由应用程序开发者自行生成和签名的证书,可以用于开发、测试和内部使用。
自签名证书的生成和使用,主要依赖于Java开发工具包(JDK)中提供的Keytool工具。Keytool是一个命令行工具,用于生成密钥对并生成证书请求。下面是自签名证书的生成步骤:
步骤一:安装JDK
首先,确保你的计算机上已经安装了Java开发工具包(JDK)。你可以从Oracle官方网站下载并安装最新版本的JDK。
步骤二:打开命令提示符
在Windows系统中,按下Win + R组合键,输入“cmd”并按下Enter键,打开命令提示符。在Mac和Linux系统中,可以使用Terminal应用程序。
步骤三:生成密钥对
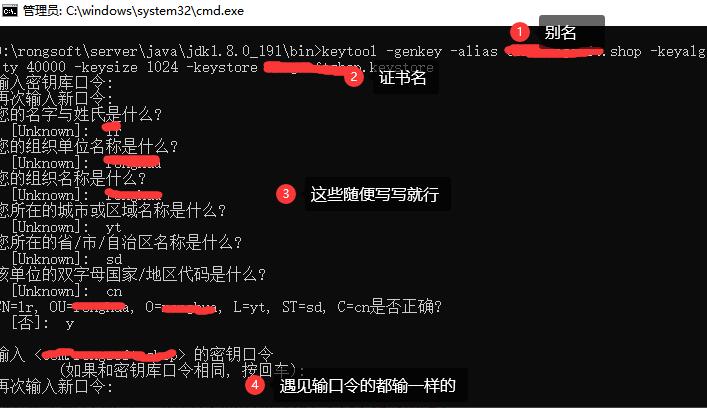
在命令提示符中,使用以下命令生成密钥对:
keytool -genkeypair -alias myAlias -keyalg RSA -keysize 2048 -keystore myKeystore.jks
解释:
-alias:密钥对的别名,可以自定义。
-keyalg:密钥算法的名称,常用的有RSA和DSA。
-keysize:密钥的长度,一般使用2048位。
-keystore:密钥库文件的名称,可以自定义。
生成命令执行后,会要求你输入一些信息,比如密钥库的主密码、别名密码、组织单位名称等。按照提示逐步输入完成即可。
步骤四:导出证书请求
执行以下命令导出证书请求:
keytool -certreq -alias myAlias -file myCertRequest.csr -keystore myKeystore.jks
解释:
-certreq:导出证书请求的命令。
-file:导出的证书请求文件的名称,可以自定义。
执行命令后会生成一个证书请求文件(CSR),该文件包含了你的公钥信息。
步骤五:自签名证书
执行以下命令自签名证书:
keytool -selfcert -alias myAlias -keystore myKeystore.jks
解释:
-selfcert:自签名证书的命令。
执行命令后,会使用密钥库中的私钥生成一个自签名证书。
步骤六:安装证书
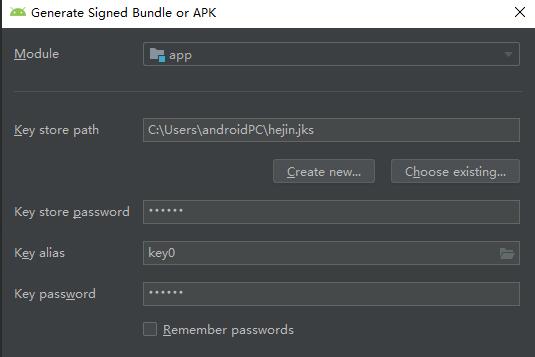
在Android Studio中,找到你的项目的/app目录下,创建一个新的目录,命名为“keys”。将生成的密钥库文件(myKeystore.jks)和自签名证书(myAlias)复制到该目录下。
接下来,在项目的build.gradle文件中,添加以下代码:
android {
signingConfigs {
release {
storeFile file("keys/myKeystore.jks")
storePassword "yourStorePassword"
keyAlias "myAlias"
keyPassword "yourKeyPassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
注意替换代码中的“yourStorePassword”和“yourKeyPassword”为你自己设置的密码。
最后,重新构建并安装你的应用程序,即可将自签名证书应用到你的安卓应用中。
以上就是自签名证书的生成和使用的详细介绍。自签名证书只适用于开发、测试和内部使用,如果你需要发布应用到公开市场,建议使用由受信任的证书颁发机构(CA)签名的证书。