安卓应用签名是一项重要的安全机制,用于验证应用的真实性和完整性,防止应用被恶意篡改。在发布和分发安卓应用之前,需要对应用进行签名,以确保用户下载和安装的应用是经过开发者授权的、未被修改的版本。
签名的原理是使用开发者的私钥对应用的数字证书进行加密,生成应用的数字签名。当用户下载应用时,系统会验证签名的合法性,确保应用没有被篡改或冒充。签名还允许开发者在发布更新时使用相同的私钥对新版本进行签名,使得用户可以安全地升级应用。
以下是安卓应用签名分发的详细步骤:
1. 生成密钥库(keystore):
- 打开命令行终端或者使用 Keytool 可以在 Java Development Kit (JDK) 的 bin 文件夹中找到。
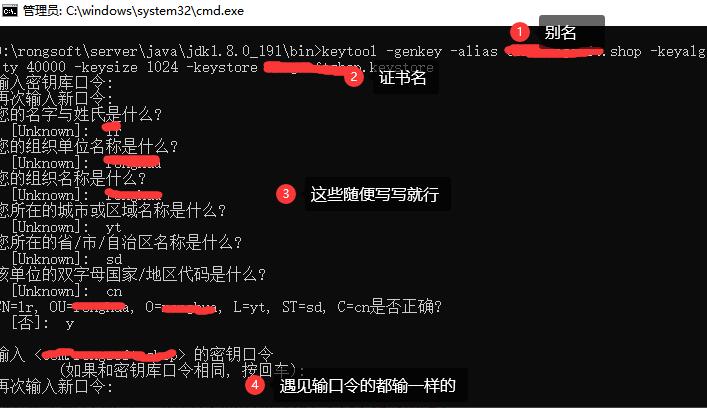
- 运行以下命令生成新的密钥库:
```
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
- 在运行该命令后,会提示你输入密码并创建新的密钥库文件,同时生成一个别名(alias),以及与之相关联的私钥。
2. 编译应用:
- 使用 Android Studio 或者 Gradle 构建工具,将你的安卓应用编译打包成 APK 文件。
3. 对应用进行签名:
- 打开命令行终端或者使用 jarsigner 工具,可以在 JDK 的 bin 文件夹中找到。
- 运行以下命令对应用进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
其中,`my-release-key.keystore` 是在第一步生成的密钥库文件,`my-key-alias` 是别名,`my_application.apk` 是要签名的应用文件。
4. 优化应用:
- 通过运行 zipalign 工具进行应用优化,以提高应用的性能和启动速度。zipalign 工具也可以在 JDK 的 bin 文件夹中找到。
- 运行以下命令优化已签名的应用:
```
zipalign -v 4 my_application.apk my_application_aligned.apk
```
其中,`my_application.apk` 是签名过的应用文件,`my_application_aligned.apk` 是优化后的应用文件。
在完成以上步骤后,你将得到一个已签名和优化的 APK 文件(`my_application_aligned.apk`),可以发布和分发给用户。
需要注意的是,签名密钥库文件以及相关的别名和密码需要保密并妥善保存,以防止他人恶意使用或篡改你的应用。如果私钥丢失,你将无法对应用进行更新签名,也无法提供给用户安全的升级。因此,请务必确保密钥库文件的安全性和备份。