给apk重新签名是在Android开发中常见的操作,通常用于修改apk或在发布前对apk进行优化。重新签名可以更改apk的数字证书,以确保apk的完整性和可信度。下面是给apk重新签名的详细步骤:
步骤一:准备工作
1. 下载并安装Java Development Kit(JDK),确保Java环境正确安装。
2. 下载并安装Android SDK,这将提供必要的工具和文件。
3. 在电脑上安装Android Studio,用于操作APK文件以及签名和验证的相关工具。
4. 创建一个密钥库(keystore),用于签名apk。你可以使用Java keytool工具创建密钥库文件。
步骤二:生成私钥和签名证书
1. 打开命令行终端或控制台。
2. 导航到Java Development Kit(JDK)的bin目录下。
3. 执行以下命令生成私钥和签名证书:
```
keytool -genkey -v -keystore your_keystore_name.keystore -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000
```
其中,your_keystore_name.keystore是你想要生成的密钥库文件名,your_alias_name是你在生成密钥库时设置的别名,RSA是密钥算法,2048是密钥的长度,validity是证书的有效期。
4. 在执行命令后,系统会要求你输入一些信息,如密钥库密码、别名密码、组织名称、组织单位等。根据提示逐步完成输入。
5. 完成后,密钥库文件将保存在你执行命令的当前目录下。
步骤三:重新签名APK
1. 打开Android Studio,并导入要重新签名的APK项目。
2. 在项目中找到build.gradle文件。
3. 打开build.gradle文件,在android标签下添加如下代码,指定密钥库文件和签名配置:
```
android {
...
signingConfigs {
release {
keyAlias 'your_alias_name'
keyPassword 'your_key_password'
storeFile file('your_keystore_name.keystore')
storePassword 'your_store_password'
}
...
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
...
}
}
```
其中,your_alias_name是你在生成密钥库时设置的别名,your_key_password是设置的别名密码,your_keystore_name.keystore是密钥库文件名,your_store_password是密钥库密码。
4. 保存并关闭build.gradle文件。
5. 在Android Studio的右侧选择Build Variants,将Build Variants视图调整为Release。
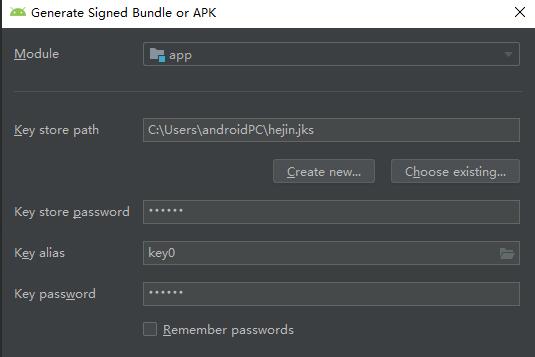
6. 在菜单栏中选择Build -> Generate Signed Bundle / APK。
7. 选择APK,然后点击Next。
8. 输入密钥库文件和相关的密码。
9. 在最下方选择签名配置为release。
10. 点击Finish,Android Studio将开始重新签名APK。
11. 签名完成后,重新签名的APK将保存在指定目录下。
通过上述步骤,你可以成功地对APK进行重新签名。请注意,重新签名APK后,旧的签名将无效,新的签名将取而代之。此过程不可逆转,因此请确保你已备份原始APK文件和相关证书。