导入签名文件是在Android开发中非常重要的一步,用于对应用程序进行签名以确保应用的安全性和完整性。签名文件由开发者生成并嵌入到应用程序中,用于验证应用的身份和完整性。
下面是一份详细的导入签名文件的教程:
1. 生成签名文件
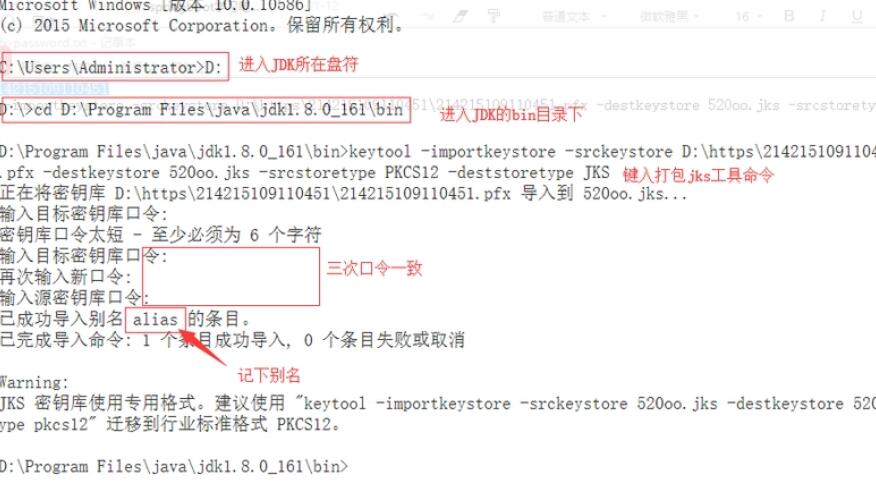
首先,我们需要生成一个签名文件。这可以通过使用Java的keytool工具来完成。打开命令行终端,进入到你的JDK安装目录的bin文件夹中,然后执行以下命令:
```
keytool -genkey -v -keystore your_keystore_name.keystore -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000
```
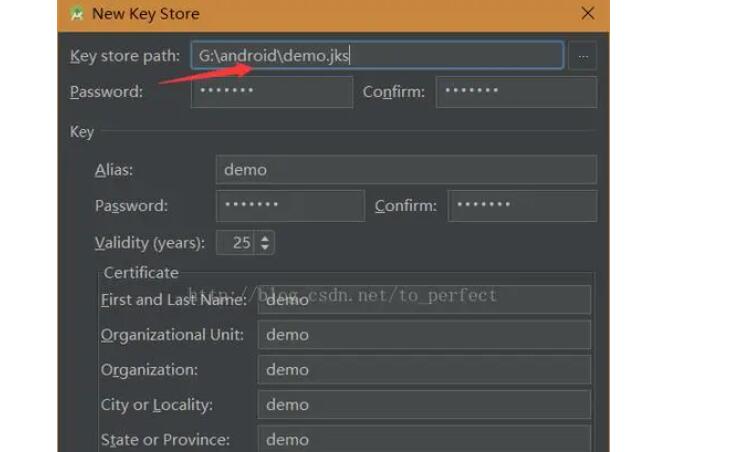
上述命令中的`your_keystore_name.keystore`是你想要生成的签名文件的文件名;`your_alias_name`是签名文件的别名,可以自定义;`-keysize 2048`表示生成的密钥的大小为2048位;`-validity 10000`表示该签名文件的有效时间为10000天。执行完命令后,你会被要求输入一些关于签名文件的信息,如密码和组织等。请记住你输入的密码,它将用于后续的签名文件导入。
2. 复制签名文件到项目文件夹
在你的Android项目中,找到`app`文件夹,然后将生成的签名文件拷贝到该文件夹下。你可以将签名文件重命名为`your_keystore_name.keystore`,这样方便后续的配置。
3. 配置签名文件
打开项目中的`build.gradle`文件,找到如下代码块:
```
android {
...
defaultConfig {
...
}
...
}
```
在这个代码块中添加以下配置:
```
signingConfigs {
release {
storeFile file("your_keystore_name.keystore")
storePassword "your_store_password"
keyAlias "your_alias_name"
keyPassword "your_key_password"
}
}
```
将`your_keystore_name.keystore`替换为你实际的签名文件名;将`your_store_password`替换为你输入的签名文件密码;将`your_alias_name`替换为你的签名文件别名;将`your_key_password`替换为你的签名文件密钥密码。这些信息应与步骤1中生成签名文件时的输入一致。
4. 应用签名文件
在`build.gradle`文件中继续添加以下配置:
```
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
```
这样,签名文件就会在发布(release)模式下应用于你的应用程序。
5. 构建应用程序
现在,你可以构建并签名你的应用程序了。在命令行终端中执行以下命令:
```
./gradlew assembleRelease
```
或者,你也可以在Android Studio的菜单栏中选择`Build`->`Generate Signed Bundle/APK`来构建和签名应用。
经过以上步骤,你已成功将签名文件导入到你的安卓项目中。签名文件将确保你的应用的身份验证和完整性,使用户对你的应用具有更高的信任。记得妥善保管和管理你的签名文件,并在发布应用时使用正确的签名文件进行签名。