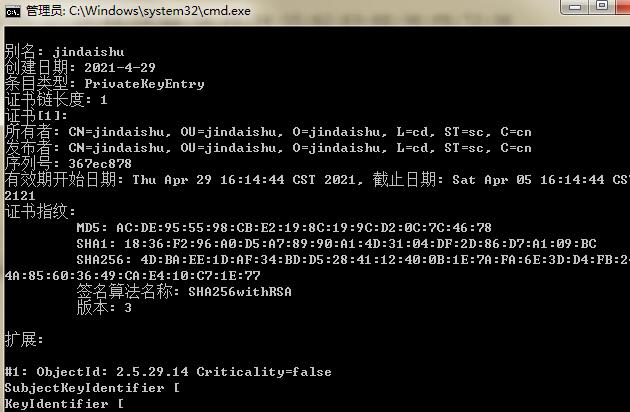
安卓应用的加密签名(Cryptographic Signing)是为了保护应用的完整性和可信度。在发布和安装应用时,Android 系统会验证应用的签名来确保其来源可信,以防止恶意应用替代或篡改。本文将介绍安卓加密签名的原理以及如何填写加密签名。
1. 加密签名的原理:
加密签名采用公钥/私钥的机制。开发者使用私钥对应用进行签名,而验证签名的过程则需要用到应用的公钥。
(1)生成密钥对:首先,开发者需要生成一对公钥和私钥。这对密钥是一一对应的,因此私钥是保密的,而公钥可以发布给任何人。
(2)签名应用:开发者使用私钥对应用进行签名,这个过程会生成一个数字签名文件。数字签名文件包含了应用的摘要信息以及签名证书。
(3)验证签名:当用户安装应用时,Android 系统会提取应用的公钥和签名证书,并通过与开发者预先发布的公钥进行比对。如果匹配成功,则表示应用是完整和可信的。
2. 如何填写加密签名:
(1)生成密钥对:
首先,你需要使用 keytool 工具来生成密钥对。keytool 是 Java 开发工具包(Java Development Kit,JDK)中的一个命令行工具。
在命令行中输入以下命令生成密钥对:
```
keytool -genkeypair -alias myKey -keyalg RSA -keysize 2048 -validity 9999 -keystore myKeystore.jks
```
其中,-alias 参数指定密钥别名,-keyalg 参数指定加密算法(这里使用 RSA 算法),-keysize 参数指定密钥大小,-validity 参数指定密钥有效期,-keystore 参数指定保存密钥对的位置和文件名。
生成成功后,将会在当前目录下生成一个名为 myKeystore.jks 的密钥存储文件,其中包含了生成的密钥对的信息。
(2)签名应用:
在 Android Studio 中,选择要签名的应用模块,然后点击 "Build" -> "Generate Signed Bundle / APK"。
在弹出的对话框中,选择 "APK" 作为输出格式,然后点击 "Next"。
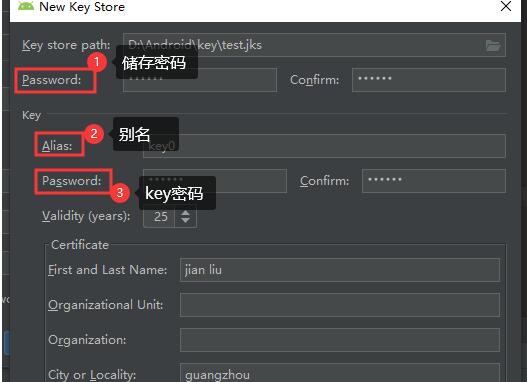
在下一步中,选择 "Create new..." 配置密钥库文件和密码等信息。点击 "OK" 后,填写密码等相关信息。
最后,选择刚才生成的密钥存储文件(myKeystore.jks),并输入存储密钥的密码。点击 "Next"。
填写签名的相关信息,包括密钥别名、密码等。点击 "Next"。
设置 APK 存储位置和文件名,点击 "Finish" 完成签名过程。
(3)验证签名:
要验证签名是否成功,可以使用以下命令:
```
jarsigner -verify -verbose -certs myApp.apk
```
其中,myApp.apk 是你签名后的应用文件名。
如果命令执行成功,并且输出了 "jar verified." 的信息,则表示签名验证通过。
以上就是安卓加密签名的原理和填写过程。通过了解和掌握加密签名的知识,开发者可以保护自己的应用,确保其来源可信,提高用户的安全性和信任度。