在Android开发中,签名是保证应用程序安全性和完整性的一种重要手段。每个Android应用程序都必须使用唯一的数字证书进行签名,以便能够在设备上安装和运行。签名的作用包括验证应用程序的来源和完整性,可以防止应用程序被恶意篡改,保护用户的数据安全。
Android系统使用公钥加密和私钥解密的方式来实现签名。开发者通过生成一个数字证书,并使用私钥对该证书进行签名,在应用程序发布时,将证书的公钥嵌入到应用程序中。设备在安装应用程序时会自动验证该证书的合法性,如果证书有效,则表示应用程序来自可信的开发者。
下面将详细介绍如何在Android源码中设置签名。
1. 生成数字证书
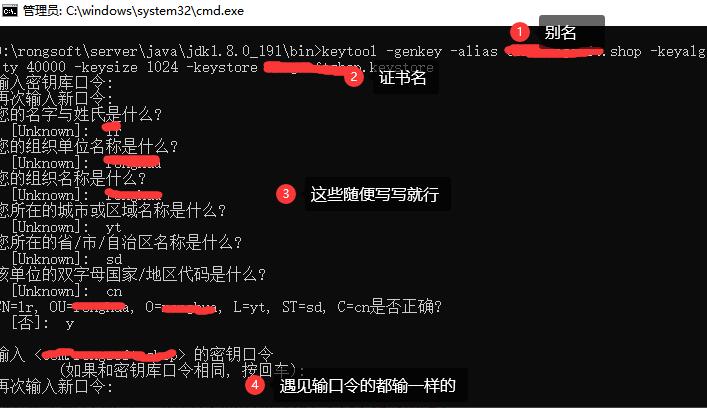
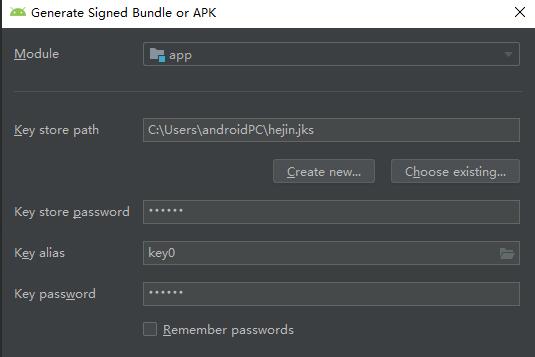
首先,需要生成一个数字证书用于签名应用程序。可以使用Java的Keytool工具或者通过Android Studio生成。
使用Keytool工具生成证书的命令如下:
```
keytool -genkey -keystore mykeystore.keystore -alias mykeyalias -keyalg RSA -keysize 2048 -validity 36500
```
这个命令将生成一个名为mykeystore.keystore的数字证书文件。
2. 配置签名
在Android源码的build文件夹中有一个名为build.gradle的文件,找到该文件并打开。在defaultConfig部分添加如下代码:
```
signingConfigs {
release {
storeFile file("mykeystore.keystore")
storePassword "your_keystore_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
```
将上述代码中的mykeystore.keystore替换为自己生成的数字证书文件名,your_keystore_password替换为数字证书的密码,your_key_alias替换为数字证书的别名,your_key_password替换为数字证书的密码。
3. 应用签名配置
同样在build.gradle文件中的defaultConfig部分添加如下代码:
```
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
这样,release版本的应用程序将使用上述配置的数字证书进行签名。
4. 清除和构建应用程序
在Android源码的根目录下打开终端或命令行窗口,运行以下命令清除原有的构建和缓存文件:
```
./gradlew clean
```
然后运行以下命令重新构建应用程序:
```
./gradlew assembleRelease
```
这个命令将编译、打包并签名release版本的应用程序。
至此,你已经完成了在Android源码中设置签名的步骤。生成的应用程序将具有数字证书的签名,保证了应用程序的完整性和来源的合法性。
需要注意的是,在实际的应用程序发布过程中,还需要将生成的数字证书保存在安全的地方,并妥善保管好证书的密码,以防止证书泄露和被恶意使用。
希望以上介绍对于理解Android应用程序签名的原理以及如何在Android源码中设置签名有所帮助。如果需要更详细的指导,请查阅相关文档或参考Android开发者官网。