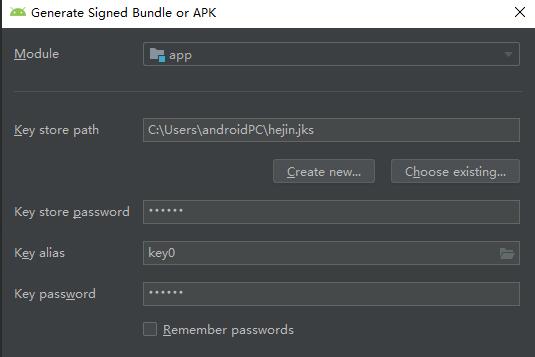
亲爱的读者,签名是Android应用程序的重要组成部分,用于证明应用程序的身份和完整性。每个应用程序在发布前都需要进行签名,以确保应用程序的来源和文件的完整性,从而保护用户的安全和隐私。
Android应用程序的签名是基于Java密钥库(Java Keystore)的,它使用密钥对来生成数字签名。这个数字签名是由应用程序的开发者生成的,并且在发布应用程序时使用。当用户安装应用程序时,Android系统会验证应用程序签名的有效性,以确保应用程序没有被篡改或被未经授权的第三方更改过。
签名是通过执行以下几个步骤来生成的:
1. 生成密钥对:使用Java Keytool工具(通常与JDK一起提供)生成一个密钥对,其中包含公钥和私钥。这个密钥对只需要生成一次,可以在后续的发布过程中重复使用。
2. 生成数字证书:使用Java Keytool工具将密钥和其他相关信息(如应用程序名称、组织名称等)结合在一起,生成一个数字证书文件(.cer文件)。数字证书是包含应用程序身份信息和开发者信息的文件。
3. 签名APK文件:使用Android SDK提供的工具(如Jarsigner)将应用程序的APK文件与数字证书进行签名。签名后的APK文件将具有一个包含数字签名的签名块。
现在让我们来看看如何更改Android应用程序的签名:
1. 生成新的密钥对:首先,您需要生成一个新的密钥对。您可以使用以下命令在命令行中生成一个密钥库文件(.keystore):
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
在执行此命令之后,您将被要求输入一些信息,例如密钥库密码、别名、组织信息等。请确保您记住所提供的密码和别名,因为它们将在后续的步骤中使用。
2. 签名APK文件:生成了新的密钥对后,您需要使用Jarsigner工具将应用程序的APK文件与新的密钥对进行签名。使用以下命令在命令行中执行签名操作:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app.apk my-alias
在上述命令中,"my-release-key.keystore"是您在第一步中生成的新密钥库文件,"my-app.apk"是您要签名的应用程序的APK文件,"my-alias"是您在第一步中提供的别名。
3. 验证签名:最后,您可以使用以下命令验证签名是否成功:
jarsigner -verify -verbose -certs my-app.apk
在上述命令中,"my-app.apk"是您要验证签名的应用程序的APK文件。
请注意,更改应用程序的签名后,它被视为一个全新的应用程序,而不是原始应用程序的更新版本。因此,您需要确保您的用户了解并重新安装这个更新的应用程序。
总结起来,更改Android应用程序的签名需要生成一个新的密钥对,然后使用它对应用程序的APK文件进行签名。这样做的目的是确保应用程序的身份和完整性。请记住,在更改签名后,应用程序将被视为全新的应用程序,需要重新安装。
希望上述内容对您有所帮助。如果您对安卓应用签名还有任何疑问,请随时向我提问。我将非常乐意为您解答。