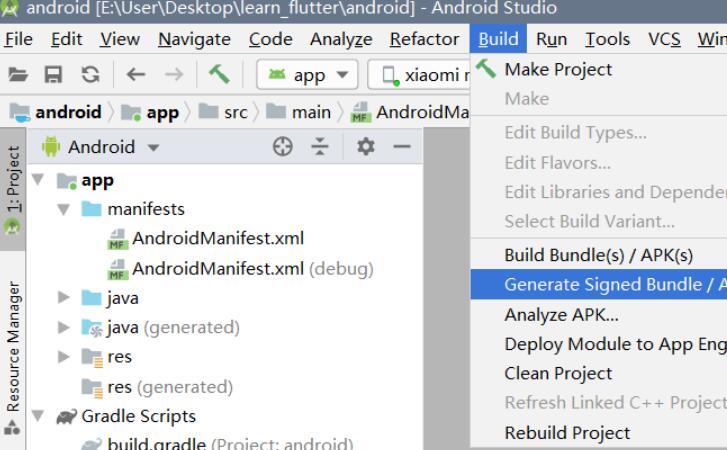
安卓应用签名是指在开发和发布应用程序时,使用私钥对应用进行数字签名,以确保应用的完整性和身份的验证。签名过程使用了非对称加密算法,同时还使用了证书来标识应用的开发者。
应用签名的主要作用有以下几个方面:
1. 身份验证:签名能够验证应用的开发者身份,确保应用来自可信的源头。在安装应用时,系统会检查应用签名是否与设备上的证书匹配,如果匹配则认为应用是可信的。
2. 完整性验证:签名可以防止应用被篡改或修改,确保应用在传输、存储和安装的过程中没有被非法篡改。
3. 应用更新:应用签名还能够实现应用的自动更新。当应用发布了新的版本时,只需要使用相同的密钥进行签名,新版本将能够覆盖旧版本并保留应用的所有数据。
4. 应用商店中的信任:大多数应用商店都要求应用必须经过签名,以确保应用的安全性和可信度。只有签名合法的应用才能上架并出售。
下面是安卓应用签名的详细介绍和原理:
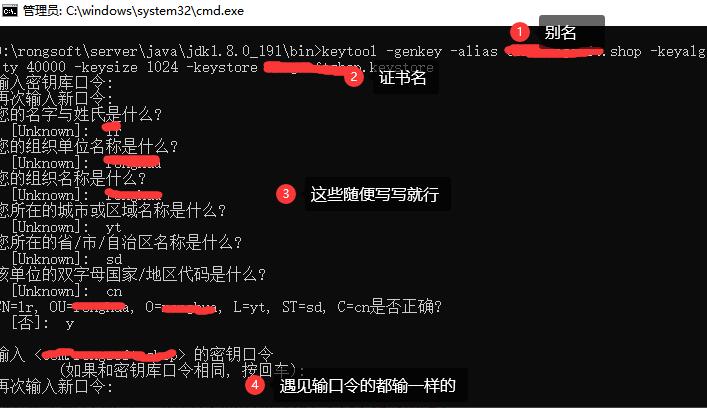
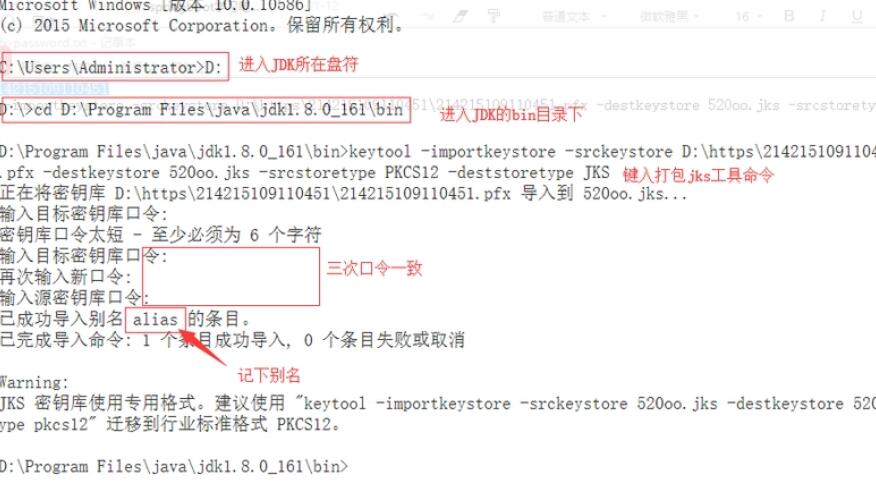
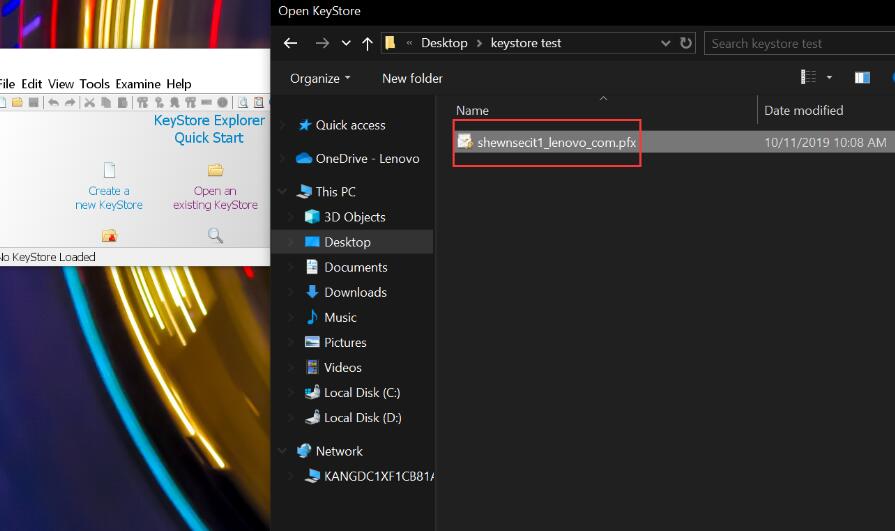
1. 生成密钥库和对应密钥:首先,需要生成一个密钥库文件(.keystore),用于保存应用签名所需的私钥和证书。可以使用Java的keytool工具来生成密钥库,命令如下:
```
keytool -genkey -v -keystore [密钥库文件路径] -keyalg RSA -keysize 2048 -validity 10000 -alias [别名]
```
其中,-keystore指定密钥库文件路径,-alias指定别名,-validity指定有效期,-keyalg和-keysize指定加密算法和密钥长度。
2. 签名应用:签名应用需要用到生成的密钥库文件。可以使用Java的jarsigner工具来对应用进行签名,命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore [密钥库文件路径] [待签名应用路径] [别名]
```
其中,-sigalg和-digestalg指定签名算法,-keystore指定密钥库文件路径,[待签名应用路径]指定待签名的应用文件,[别名]指定密钥库中保存的密钥别名。
3. 验证签名:通过验证签名可以确保应用是否已被篡改或修改。可以使用Java的jarsigner工具来验证应用签名,命令如下:
```
jarsigner -verify -verbose -certs [应用路径]
```
其中,-verify选项用于验证签名,-certs选项用于显示应用证书的详细信息。
通过以上步骤,就可以对安卓应用进行签名和验证了。签名后的应用具有身份验证和完整性保护的功能,可以更好地保护应用的安全性和用户的权益。同时,在发布应用时也要确保保管好密钥库文件,以免被他人非法使用和篡改应用。