安卓应用签名是一种数字签名,用于验证应用程序的来源和完整性。它在安卓应用的发布和安装过程中起到了重要的作用。本文将介绍安卓应用签名的原理以及如何生成一个签名。
首先,我们需要了解一些基本的概念:
1. 数字证书:数字证书是由权威的证书颁发机构(CA)颁发的,用于证明应用程序的身份。数字证书包含了应用程序的公钥和相关的信息。
2. 公钥加密:数字证书中的公钥用于加密数据。只有拥有相应私钥的人才能解密数据。
3. 散列函数:散列函数(也称为哈希函数)是将任意长度的数据映射为固定长度的散列值的函数。它是一种单向函数,无法从散列值反推出原始数据。
有了上述的基础知识,我们来了解一下安卓应用签名的原理:
1. 开发者生成密钥库(keystore):开发者使用Java的keytool工具生成一个密钥库,其中包含了应用程序的密钥对(公钥和私钥)以及其他相关数据。
2. 生成数字证书:开发者使用keytool工具生成一个数字证书签名请求(CSR),其中包含了应用程序的公钥和其他相关信息。然后将CSR发送给证书颁发机构(CA),由CA验证开发者的身份并签发数字证书。
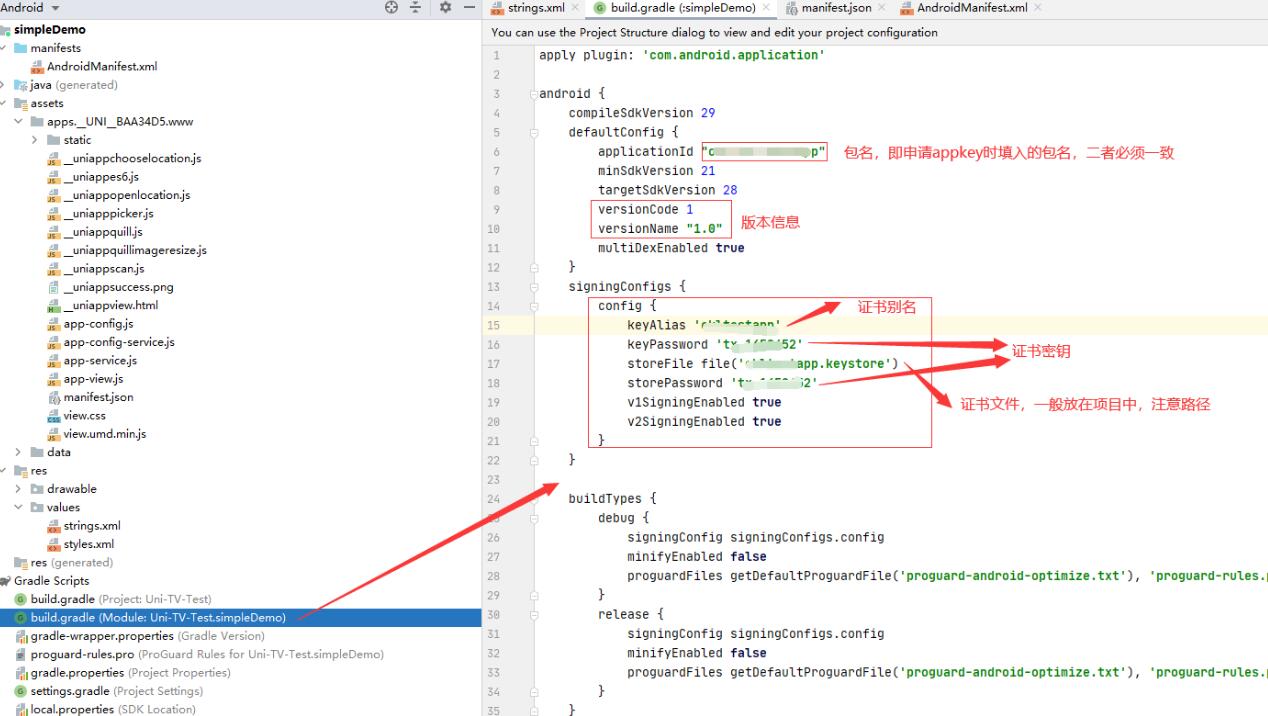
3. 签名应用程序:开发者使用keytool工具将数字证书导入密钥库,并使用私钥对应用程序进行签名。签名过程会对应用程序进行散列,然后使用私钥对散列值进行加密,生成一个数字签名。
4. 验证签名:在应用程序安装过程中,安卓系统会验证应用程序的签名。它会使用与数字证书关联的公钥对签名进行解密,然后对应用程序进行散列,并与解密后的散列值进行比对。如果两者相同,则说明应用程序的签名有效。
接下来,我们来介绍一下如何生成一个签名:
1. 安装Java Development Kit(JDK):首先,你需要安装JDK,因为keytool工具是JDK的一部分。你可以从Oracle的官方网站下载并安装适合你系统的JDK版本。
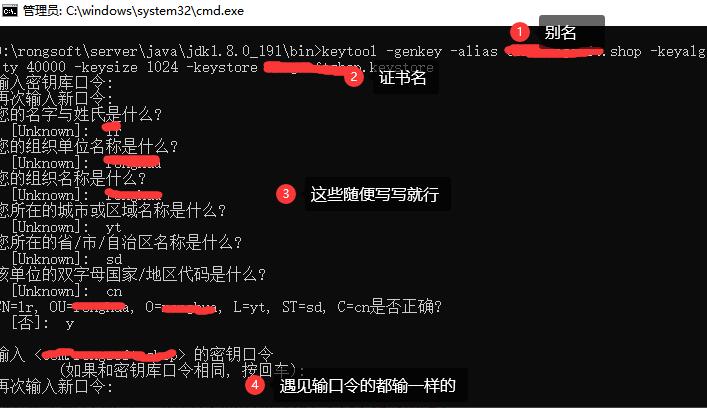
2. 生成密钥库:打开终端或命令提示符,进入JDK的bin目录,并执行以下命令:
```
keytool -genkeypair -alias myalias -keyalg RSA -keystore mykeystore.keystore
```
其中,myalias是你密钥库中密钥对的别名,mykeystore.keystore是你要生成的密钥库文件名。执行完后,系统会提示你输入一些相关信息,如密钥库密码、密钥对密码、姓名等。
3. 生成数字证书:执行以下命令将密钥库中的公钥导出为证书签名请求文件(CSR):
```
keytool -certreq -alias myalias -keystore mykeystore.keystore -file mycsr.csr
```
其中,myalias是你密钥库中密钥对的别名,mykeystore.keystore是你的密钥库文件名,mycsr.csr是你要生成的证书签名请求文件名。
4. 签名应用程序:获取你的数字证书后,你可以使用keytool工具对应用程序进行签名。执行以下命令将数字证书导入密钥库,并对应用程序进行签名:
```
keytool -importcert -file mycert.cer -keystore mykeystore.keystore -alias myalias
```
其中,mycert.cer是你的数字证书文件名,mykeystore.keystore是你的密钥库文件名,myalias是你密钥对的别名。
以上就是安卓应用签名的原理和生成签名的步骤。通过对应用程序进行签名,可以确保应用程序的来源和完整性,提升用户的信任度。