在Android开发中,应用程序签名文件是用于验证应用程序身份和完整性的重要文件。每个Android应用都需要使用一个唯一的签名文件来证明应用程序的身份,并确保安装的应用程序未被篡改。
签名文件的信息可以在应用程序的AndroidManifest.xml文件中进行查看,具体的路径为:
1. 打开应用程序的工程目录,在其中找到app文件夹。
2. 在app文件夹中,找到src/main文件夹。
3. 在src/main文件夹中,找到AndroidManifest.xml文件。
在AndroidManifest.xml文件中,可以找到以下关键信息来获取签名文件的信息:
```
package="com.example.myapp"> android:label="@string/app_name" android:icon="@drawable/app_icon"> android:name="com.google.android.gms.ads.APPLICATION_ID" android:value="ca-app-pub-1234567890123456~1234567890"/> ...
```
在上述代码中,可以看到`
除了包名之外,还可以在`
但是,通过查看AndroidManifest.xml文件只能获取到应用程序的基本信息,并不能直接获取签名文件。要想获取签名文件的详细信息,可以使用命令行工具keytool和jarsigner。
以下是一些常用的keytool和jarsigner命令:
1. 查看签名文件的指纹(SHA1):
```
keytool -list -v -keystore your_keystore.keystore
```
执行此命令后,会要求输入keystore的密码。输入密码后,可以看到签名文件的详细信息,包括指纹和有效期等。
2. 验证应用程序的签名文件:
```
jarsigner -verify -verbose -certs your_app.apk
```
执行此命令后,会显示应用程序的签名信息,包括签名者的名称、签名算法、有效期等。如果应用程序的签名文件被篡改过,会显示相关提示信息。
需要注意的是,上述命令中的`your_keystore.keystore`和`your_app.apk`需要替换为实际的文件名和路径。
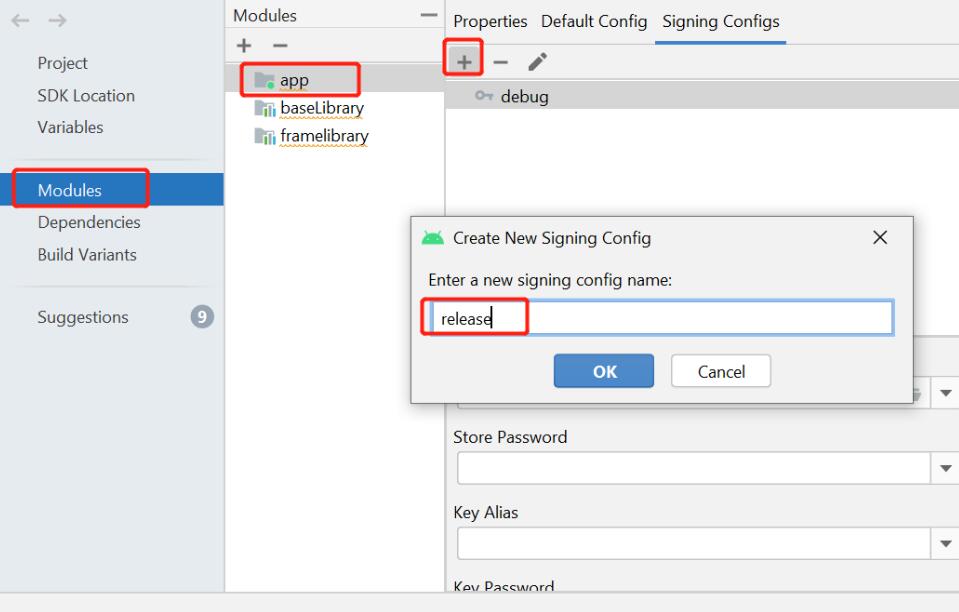
除了使用命令行工具之外,还可以使用Android Studio来查看应用程序的签名文件信息。具体操作步骤如下:
1. 打开Android Studio,并加载应用程序的工程。
2. 在菜单栏中选择“Build”->“Generate Signed Bundle/APK”。
3. 在弹出的对话框中选择“APK”,然后点击“Next”。
4. 在弹出的对话框中选择“Create new”或“Choose existing”,然后根据实际情况填写签名文件的路径和密码等信息。
5. 点击“Finish”后,Android Studio会自动生成一个APK文件,并将其保存到指定的路径中。
6. 在生成的APK文件所在目录下,可以使用命令行工具`jarsigner`来验证签名文件:
```
jarsigner -verify -verbose -certs your_app.apk
```
执行此命令后,会显示应用程序的签名信息。
通过以上方法,可以获取到应用程序的签名文件的详细信息。签名文件的信息对于保证应用程序的安全性和完整性非常重要,开发者在发布应用程序时,应该养成查看签名文件的习惯,确保应用程序的可靠性。