在 Android 应用开发中,每一个应用都有一个独特的数字签名,用于验证应用的真实性和完整性。获取应用签名文件的方法有多种途径,以下是其中几种常用的方法:
方法一:通过命令行获取签名文件
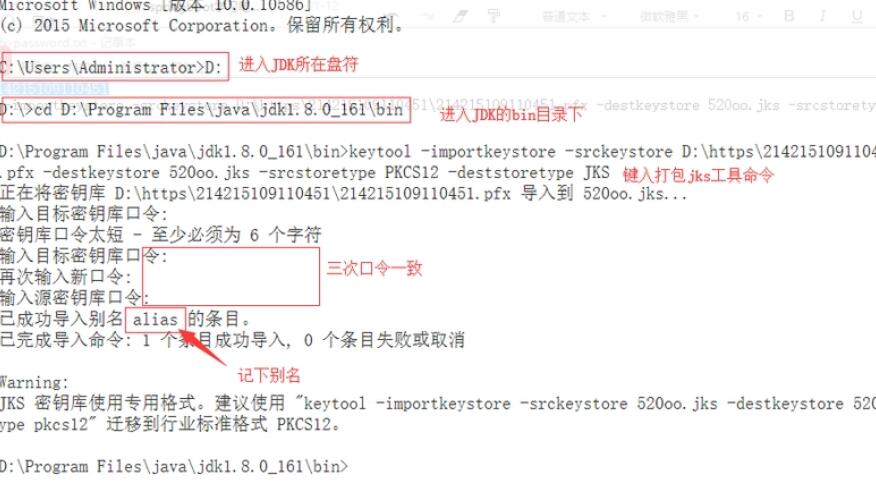
1. 打开终端或命令提示符,并进入到应用安装目录的 bin 目录下。
2. 输入以下命令:
```bash
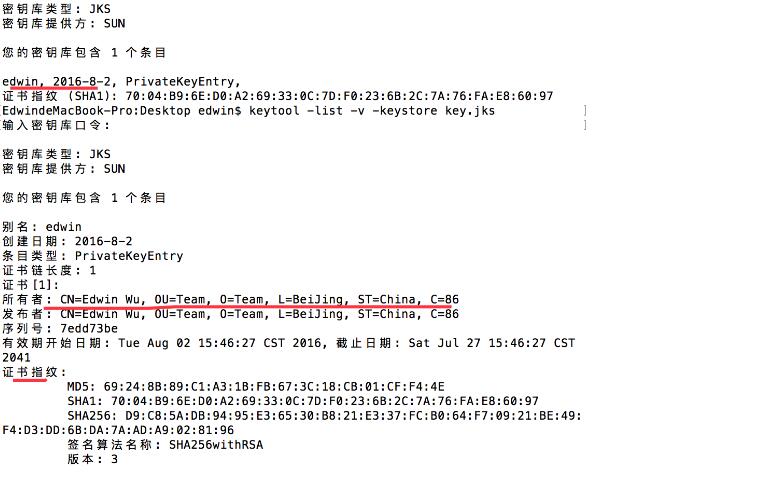
keytool -list -v -keystore your_keystore_filename.keystore
```
其中,your_keystore_filename.keystore 是你的签名文件的文件名,如果你使用的是默认的 debug.keystore 文件,可以直接输入:
```bash
keytool -list -v -keystore debug.keystore
```
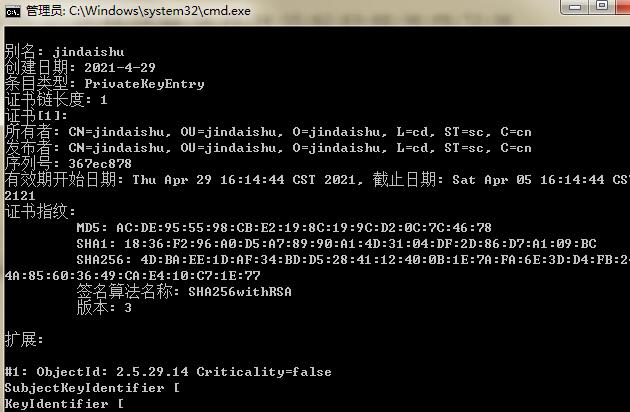
3. 执行命令后,终端会显示签名文件的详细信息,包括证书指纹、有效期等。你可以找到 SHA1 证书指纹,作为应用的签名文件。
方法二:通过 Android Studio 获取签名文件
1. 在 Android Studio 中打开你的项目。
2. 点击顶部菜单栏中的 "Build",然后选择 "Generate Signed Bundle / APK"。
3. 在弹出的对话框中选择 "APK",然后点击 "Next"。
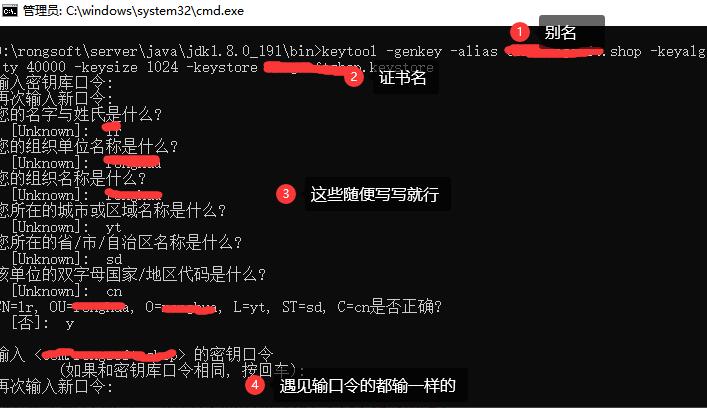
4. 在下一步中,选择 "Create new" 或 "Choose existing",即创建新的签名文件或选择已存在的签名文件。如果你选择创建新的签名文件,填入相关信息并保存。
5. 完成上述步骤后,你将会在签名文件的保存位置找到一个 .jks 或 .keystore 文件。你可以使用此文件来获取应用的签名信息。
方法三:通过代码获取签名文件
你还可以通过代码获取应用的签名文件,以下是一个示例代码:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(
getPackageName(),
PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
String signatureHash = Base64.encodeToString(md.digest(), Base64.DEFAULT);
Log.d("Signature", signatureHash);
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
} catch (NoSuchAlgorithmException e) {
e.printStackTrace();
}
```
以上代码会在 Logcat 中输出应用的签名信息。你可以根据需求自行修改打印方式。
综上所述,通过命令行、Android Studio 或代码都可以获取应用的签名文件。选择合适的方法获取签名文件,有助于开发者在应用发布或调试过程中验证应用的真实性和完整性。