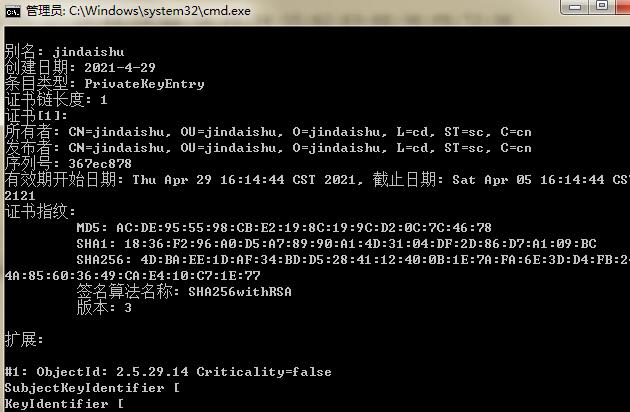
在进行安卓应用开发时,签名是一个非常重要的步骤。应用签名是为了证明应用的开发者身份及保证应用的完整性和安全性。本文将详细介绍安卓应用开发签名的原理和格式。
1. 签名原理:
在安卓应用开发中,签名是通过密钥对的方式实现的。开发者使用私钥对应用进行签名,并将公钥嵌入到应用中。在应用安装时,系统会对应用进行验签,通过公钥验证应用的完整性和身份。
2. 签名格式:
安卓应用签名使用的是基于Java的密钥库(KeyStore)格式。KeyStore是一个存储密钥和证书的容器。下面是签名格式的详细介绍:
- Keystore文件(.keystore):
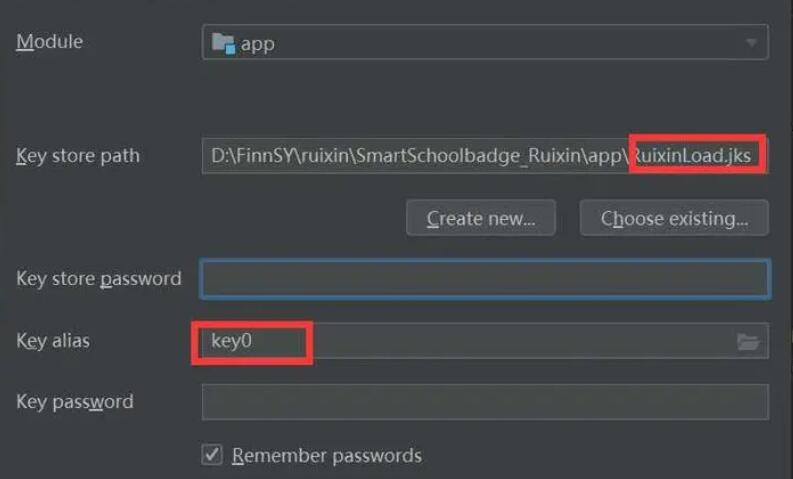
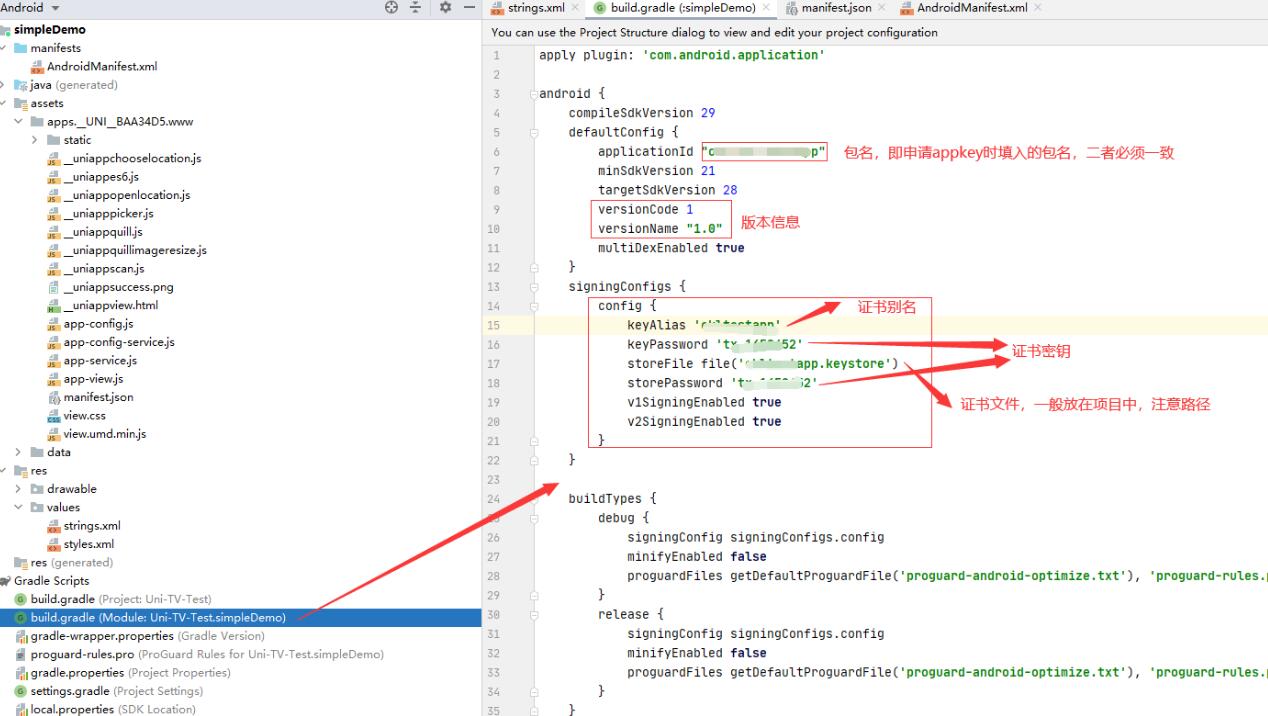
Keystore是存储私钥和相关证书的二进制文件,一般使用Java的keytool工具生成。Keystore文件是一个加密的容器,需要设置口令(密码)来保证安全性。
- 别名(Alias):
别名是Keystore中私钥的标识符,可以理解为私钥的名称。一个Keystore文件可以包含多个别名,每个别名对应一个私钥。
- 密钥库口令(KeyStore Password):
Keystore文件本身也有一个口令,用来保护整个Keystore文件的安全。
- 密钥对口令(Key Password):
每个别名对应的私钥也有一个口令,用于保护私钥的安全性。
- 证书(Certificate):
证书是一种数字证明,用于证明签名的合法性和身份。开发者在签名过程中会生成包含公钥及相关信息的证书。证书一般使用X.509标准格式。
- 签名算法(Signing Algorithm):
在签名过程中,开发者可以选择不同的签名算法,如MD5withRSA、SHA1withDSA等。不同算法的主要区别在于安全性和性能。
3. 签名步骤:
下面是使用Java的keytool工具进行签名的详细步骤:
- 生成Keystore文件:
运行以下命令生成Keystore文件:
```
keytool -genkey -alias myKey -keyalg RSA -keystore mykeystore.keystore
```
- 设置口令:
在生成Keystore文件时,需要设置Keystore文件的口令,并确认口令。
- 生成证书:
生成Keystore文件后,可以使用以下命令生成证书:
```
keytool -export -alias myKey -keystore mykeystore.keystore -file mycertificate.cer
```
- 为应用签名:
通过以下命令为应用进行签名:
```
jarsigner -verbose -keystore mykeystore.keystore myapp.apk myKey
```
以上命令中,`mykeystore.keystore`是Keystore文件的路径,`myapp.apk`是待签名的应用文件,`myKey`是Keystore文件中私钥的别名。
- 验证签名:
通过以下命令验证签名是否成功:
```
jarsigner -verify -verbose -certs myapp.apk
```
4. 签名后的应用发布:
签名后的应用可以发布到Google Play等应用商店,用户在安装应用时会自动进行验签。应用商店会验证签名的合法性和完整性,确保应用来源可靠。
总结:
安卓应用开发签名是确保应用安全性和完整性的重要步骤。开发者通过密钥对的方式进行签名,生成相应的证书,并将证书嵌入到应用中。签名后的应用可以在发布到应用商店或进行其他发布途径,用户在安装应用时会进行验签。