在Android开发中,应用程序签名是一种用来保证应用程序安全性的重要机制。应用程序签名可以防止应用程序被篡改,并且可以验证应用程序的来源。在发布应用程序之前,开发者需要对应用程序进行签名。本文将详细介绍Android项目签名的原理和设置步骤。
一、签名原理
Android应用程序签名实际上是使用密钥对对应用程序进行加密和验证的过程。每一个Android应用程序都有一个独一无二的密钥对,其中包括一个私钥和一个公钥。
1. 私钥:私钥是由开发者保管的机密文件,用于对应用程序进行加密。私钥只有开发者拥有,用于证明应用程序的开发者身份。
2. 公钥:公钥是包含在签名证书中的公共信息,用于验证应用程序的签名。公钥可以在任何人都可以访问的地方获取,用于验证签名是否有效。
当开发者对应用程序进行签名时,会使用私钥对应用程序进行加密,并生成签名证书。然后,开发者将签名证书和应用程序一起发布。当用户安装应用程序时,系统会使用公钥来验证签名证书,以确保应用程序的完整性和可信度。
二、签名设置步骤
下面是Android项目签名的设置步骤:
1. 生成密钥库文件
首先,开发者需要使用Java的Keytool工具生成一个密钥库文件(.jks),其中包含应用程序的密钥对。可以使用以下命令来生成密钥库文件:
keytool -genkeypair -alias myalias -keyalg RSA -keystore mykeystore.jks
其中,myalias代表别名,可以根据实际情况进行修改;mykeystore.jks表示生成的密钥库文件名,也可以根据实际情况进行修改。
2. 设置签名配置
在项目的根目录下的gradle.properties文件中,添加如下配置:
android {
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "mystorepassword"
keyAlias "myalias"
keyPassword "mykeypassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
其中,mykeystore.jks表示密钥库文件名;mystorepassword表示密钥库的密码,可以根据实际情况进行修改;myalias表示别名;mykeypassword表示私钥密码,也可以根据实际情况进行修改。
3. 生成签名证书
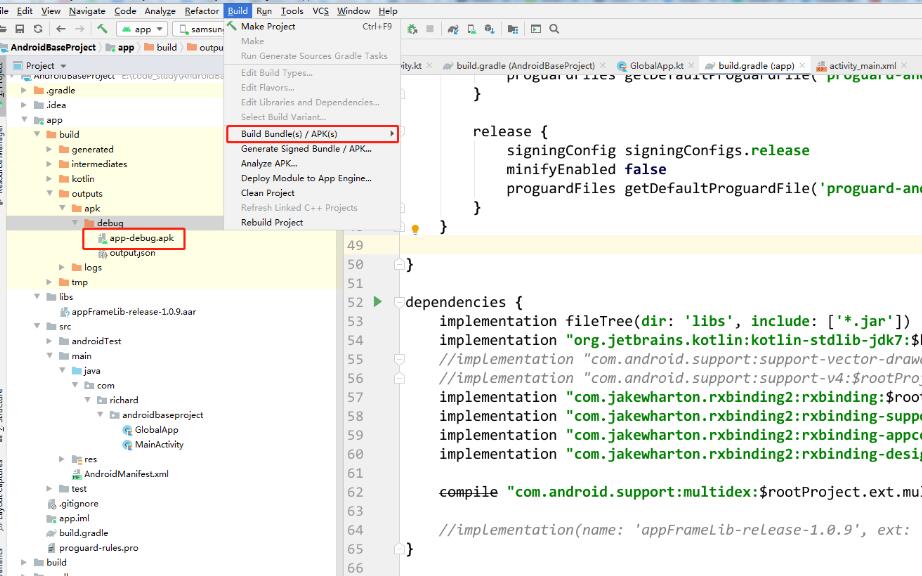
在Android Studio的菜单栏中选择Build -> Generate Signed Bundle / APK,然后按照提示进行操作。在选择签名类型时,选择"APK签名"。在"选择密钥库文件"一栏中,选择之前生成的密钥库文件(mykeystore.jks)。在填写相关信息后,点击"完成"按钮,即可生成签名证书。
4. 应用签名证书
将生成的签名证书(.jks或.p12文件)拷贝到项目的根目录下,并在build.gradle文件中添加如下配置:
android {
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "mystorepassword"
keyAlias "myalias"
keyPassword "mykeypassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
其中,mykeystore.jks表示签名证书文件名;mystorepassword表示密钥库的密码,可以根据实际情况进行修改;myalias表示别名;mykeypassword表示私钥密码,也可以根据实际情况进行修改。
通过以上步骤,就可以将签名证书应用到Android项目中。在进行正式发布之前,建议使用密钥库文件进行签名,以提高应用程序的安全性。
总结
Android项目签名是保证应用程序安全性的重要机制。本文介绍了Android项目签名的原理和设置步骤,包括生成密钥库文件、设置签名配置、生成签名证书和应用签名证书等。通过合理使用签名机制,可以有效提高应用程序的可信度和安全性。