在安卓手机上,应用程序的签名是一种保证应用安全性和完整性的重要机制。每个安卓应用程序都需要进行数字签名,以验证开发者的身份,并确保应用在传输和安装过程中没有被篡改。
一、为什么需要应用程序签名?
1. 鉴别身份:应用的签名可以确认开发者的身份,确保用户下载的应用是来自可信任的开发者。
2. 确认完整性:签名可用于验证应用程序是否在传输或安装过程中被篡改。如果应用的签名无效或与应用包不匹配,系统会警告用户安装一个有问题的应用。
3. 更新管理:应用程序的更新是通过对比原始签名和新签名来进行的。如果新签名和原始签名匹配,系统可以安全地更新已安装的应用程序。
二、应用程序签名的原理:
1. 数字证书:应用程序签名是通过使用数字证书进行的。数字证书由开发者生成,包含开发者的公钥和私钥。开发者使用私钥对应用进行签名,而公钥可以用于验证签名的有效性。
2. 散列函数:在签名过程中,开发者首先使用散列函数对应用的内容生成一个唯一的散列值,也称为消息摘要。散列函数是一种将任意长度数据转换为固定长度摘要的算法。常用的包括MD5和SHA-1等。
3. 非对称加密:开发者使用自己的私钥对消息摘要进行加密,生成数字签名。数字签名是唯一的,并且只有使用相应公钥可以验证。
4. 验证签名:在安装或更新应用时,系统会验证应用的签名。系统使用开发者的公钥解密签名,获取消息摘要,并对应用进行散列函数运算,生成一个新的摘要。如果两个摘要匹配,说明应用的签名有效,没有被篡改。
三、应用程序签名的详细步骤:
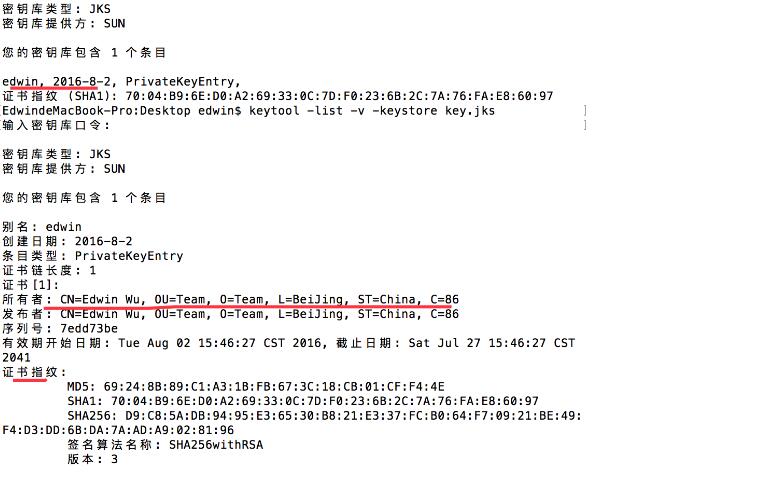
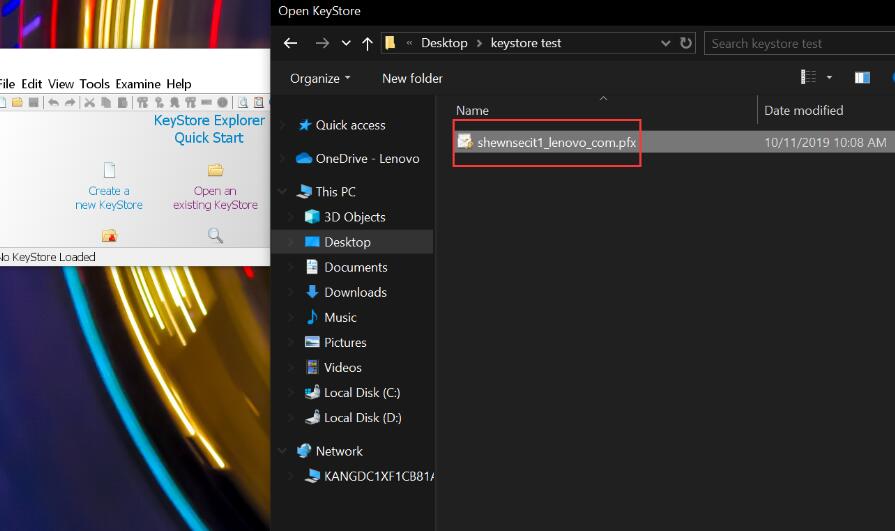
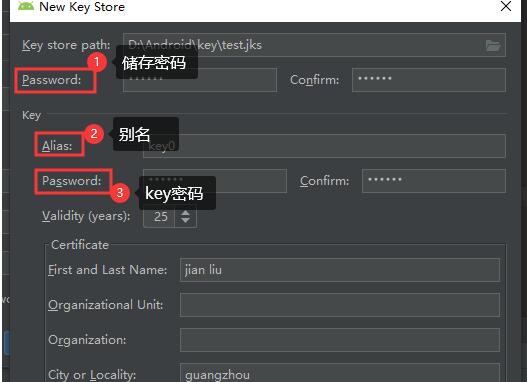
1. 生成签名密钥:开发者需要使用Java密钥库工具(keytool)生成用于签名应用的密钥库文件(.keystore)。
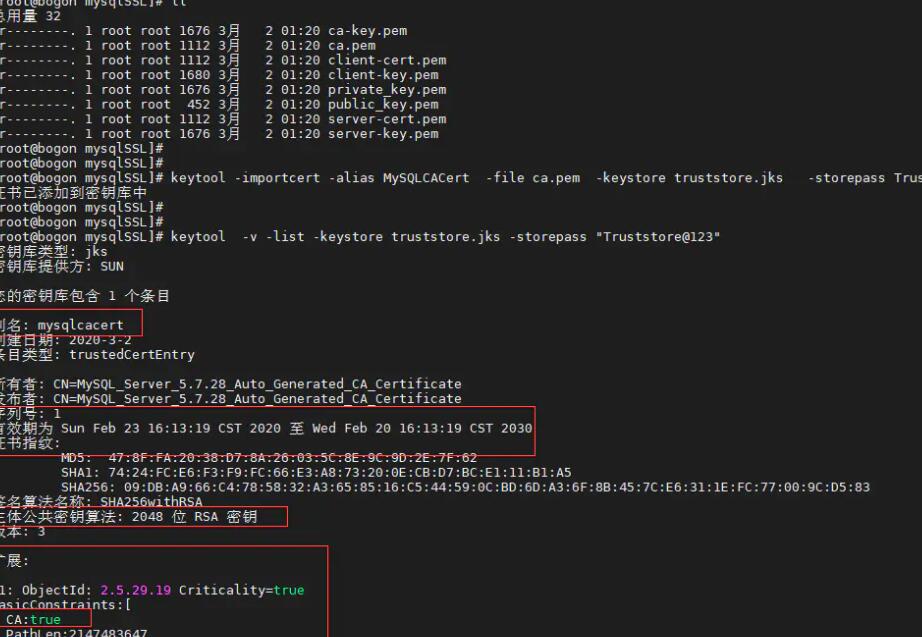
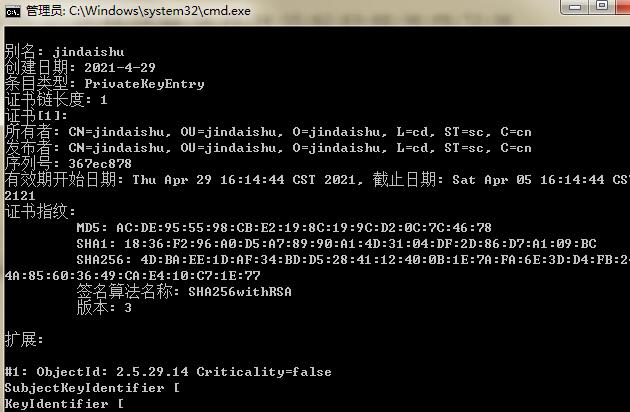
2. 创建数字证书:使用密钥库文件和keytool工具生成开发者的数字证书,并存储开发者的公钥和私钥。
3. 使用签名密钥签名应用:使用开发者的私钥对应用进行签名,生成签名后的应用文件(.apk)。
4. 安装和验证:将签名后的应用文件安装到设备或发布到应用商店。系统会在安装或更新过程中验证应用的签名。
四、如何为应用程序签名:
1. 下载并安装JDK(Java Development Kit)和Android SDK。
2. 使用keytool生成密钥库文件:在命令行中执行以下命令:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
3. 创建数字证书:将密钥库文件复制到应用项目的根目录,并在build.gradle文件中添加以下代码:
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "password"
keyAlias "alias_name"
keyPassword "password"
}
}
...
}
4. 签名应用文件:在命令行中执行以下命令:
gradlew assembleRelease
这将在应用项目的build/outputs/apk/目录下生成签名后的应用文件。
总结:
应用程序签名是安卓手机保障应用安全性和完整性的重要机制。通过使用数字证书和散列函数,应用签名可以验证开发者身份和应用完整性,并确保应用更新的安全性。开发者可以通过生成签名密钥,创建数字证书,并使用签名密钥对应用进行签名,从而实现应用程序的签名。