安卓系统的签名验证是一项重要的安全机制,用于确保应用程序的完整性和来源的可信性。通过签名验证,系统可以识别应用程序的开发者,并确保应用程序没有被篡改或恶意修改。但有时候,在某些情况下,我们可能需要绕过签名验证,例如在进行应用程序的测试或开发过程中。下面将详细介绍绕过安卓签名验证的原理和方法。
1. 原理:
在安卓系统中,每个应用程序都需要被签名才能在设备上安装和运行。签名是由开发者使用私钥对应用程序进行数字签名生成的唯一标识符。当设备上的应用程序被安装时,系统会根据应用程序的签名信息进行验证,以确保应用程序的完整性和来源的可信性。签名验证是通过比对应用程序的签名信息和系统中存储的公钥信息来实现的。
2. 绕过签名验证的方法:
在绕过签名验证之前,我们需要明确两个前提条件:
- 绕过签名验证只适用于非生产环境或特定测试需求,对于正式发布的应用程序并不适用。
- 绕过签名验证需要对设备进行一些修改,因此可能涉及到一些安全风险。
以下是一些常用的绕过签名验证的方法:
2.1 手动修改系统配置文件:
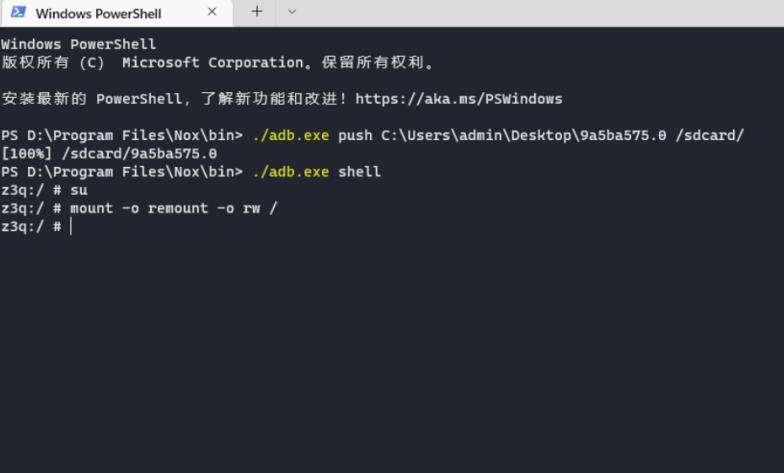
通过修改安卓系统的配置文件,我们可以禁用签名验证。这种方法需要对设备进行 Root 权限获取,并修改系统文件。具体步骤如下:
- 获取 Root 权限:使用适当的工具获取设备的 Root 权限。
- 修改系统配置文件:找到 "/system/build.prop" 文件,使用文本编辑器打开,并添加 "ro.test.signature=0" 和 "ro.debuggable=1" 两行配置。
- 保存文件并重启设备:保存修改后的文件,并重启设备以使修改生效。
2.2 使用 Xposed 框架:
Xposed 框架是一种在安卓设备上运行的框架,它允许开发人员创建和使用模块,以修改系统的行为。通过使用特定的 Xposed 模块,我们可以绕过签名验证。具体步骤如下:
- 获取 Root 权限和安装 Xposed 框架:与方法 2.1 相同,需要获取设备的 Root 权限,并安装 Xposed 框架。
- 下载并安装 Xposed 模块:在 Xposed 框架中,搜索并下载适用于绕过签名验证的模块,并将其安装到设备上。
- 启用并配置模块:在 Xposed 框架的模块管理界面中,找到并启用绕过签名验证的模块,并根据需要进行进一步的配置。
- 重启设备:重启设备以使修改生效。
请注意,使用 Xposed 框架进行绕过签名验证可能涉及到一些安全风险,并且在某些设备或系统版本上可能无法使用。
绕过签名验证在特定的测试环境中是有用的,但是绕过签名验证可能导致设备的安全风险以及应用程序的安全性下降,因此在正式发布的应用程序中是不推荐使用的。