安卓手机签名校验是一种安全机制,用于验证应用程序的完整性和真实性。通过对应用程序进行数字签名,开发者可以证明应用程序是由其创建并未被篡改。在用户安装应用程序时,系统会检查应用程序的签名,并与应用商店中发布的签名进行比对,以确认应用程序的来源和完整性。如果签名校验失败,系统会发出警告,提示用户应用程序可能存在风险。
那么,安卓手机签名校验是如何实现的呢?以下是详细介绍。
1. 数字签名概述
数字签名是一种基于非对称加密算法的技术,它使用两把密钥:私钥和公钥。开发者使用私钥对应用程序进行签名,生成签名文件;而用户使用公钥来验证签名文件的真实性。如果签名文件能够通过验证,就说明应用程序没有被篡改,并且是由签名者创建的。
2. 生成密钥对
在进行签名校验前,需要生成密钥对。一般来说,开发者会使用Java的密钥管理工具(KeyTool)来生成密钥对。首先,使用以下命令生成私钥:
```
keytool -genkey -alias mykey -keyalg RSA -keystore mykeystore.jks -keysize 2048
```
这条命令会生成一个密钥库文件(mykeystore.jks),其中包含了私钥。
3. 使用私钥签名应用程序
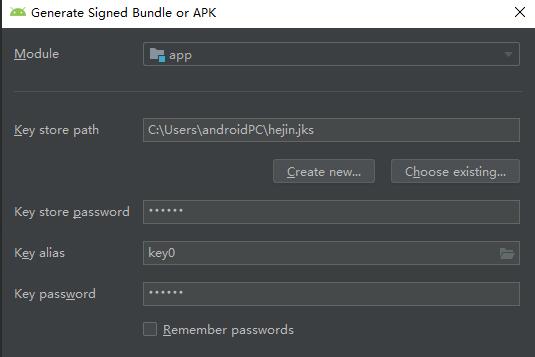
在生成私钥后,开发者可以使用Android SDK提供的工具(apksigner)来对应用程序进行签名。首先,需要在build.gradle文件中配置签名信息,包括密钥库文件的路径、别名和密码等。然后,在构建应用程序时,系统会使用配置的信息自动对应用程序进行签名。签名后的应用程序会包含一个签名文件(签名文件的扩展名通常是.jks或.keystore)。
4. 收集公钥
签名校验需要使用到公钥。开发者可以通过以下命令从密钥库文件中提取公钥:
```
keytool -export -alias mykey -file publickey.cer -keystore mykeystore.jks
```
这条命令会将公钥存储到一个名为publickey.cer的文件中。
5. 验证签名
在用户安装应用程序时,系统会提取应用程序的签名文件,并与应用商店中发布的签名进行比对。比对过程是通过Android系统提供的Package Manager Service完成的。如果签名校验失败,系统会发出警告。
总结:
安卓手机签名校验是一项重要的安全机制,可以保证应用程序的完整性和真实性。开发者通过使用私钥对应用程序进行签名,生成签名文件;而用户通过使用公钥来验证签名文件的真实性。签名校验的实现依赖于数字签名技术,并通过Android系统的Package Manager Service来完成。通过签名校验,用户可以避免安装被篡改的应用程序,有效防止安全风险。