安卓手机签名打包是指在开发安卓应用时,对应用进行签名并将其打包成APK文件的过程。签名是为了保证应用的安全性和完整性,防止应用被篡改或恶意攻击。
在开始之前,我们需要准备一些工具和文件:
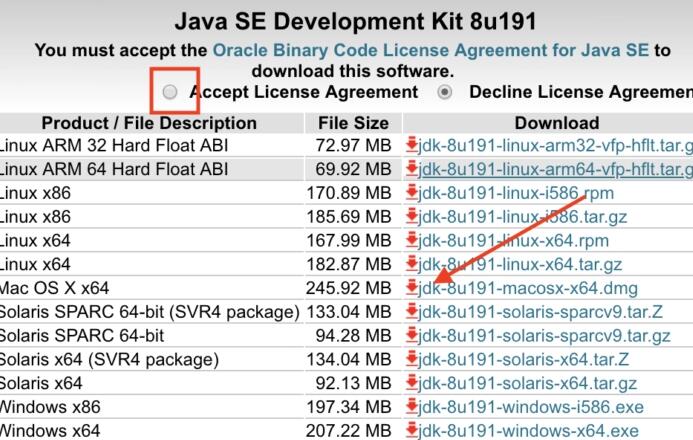
1. JDK(Java Development Kit):安装JDK并配置环境变量,以便使用Java命令。
2. Android Studio:一个完整的安卓开发环境,包含了签名工具。
3. Keystore文件:用于存储私钥和证书的文件。如果没有,可以使用keytool工具生成一个。
接下来,我们来详细介绍安卓手机签名打包的步骤:
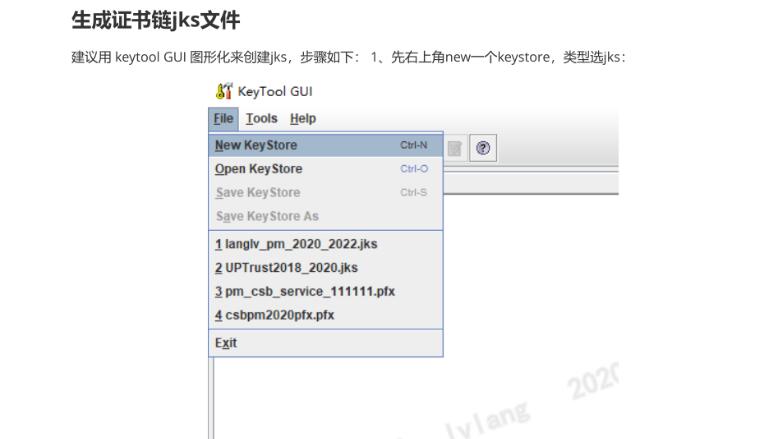
1. 生成Keystore文件
打开终端或命令提示符窗口,进入JDK的bin目录(通常在C:\Program Files\Java\jdk1.x.x\bin)。
执行以下命令生成Keystore文件:
```shell
keytool -genkey -alias <别名> -keyalg RSA -validity <有效期> -keystore
```
其中,`<别名>`为Keystore文件的别名,可以自定义;`<有效期>`为证书的有效期,一般以天为单位;`
按照提示依次输入密码、姓名、组织等信息,完成Keystore文件的生成。
2. 配置签名信息
在Android Studio中打开项目,点击菜单栏的“Build”并选择“Generate Signed Bundle/APK”。
选择“Android App Bundle”或“APK”后,点击“Next”。
在弹出的窗口中选择“Create new”并点击“Create”。
填写Keystore路径、密码、别名和密码,并点击“Next”。
选择构建类型和选择的应用模块,并点击“Finish”。
3. 生成签名APK文件
在弹出的窗口中选择“Build”选项,然后选择“Build Bundle(s) / APK(s)”中的“Build APK(s)”。
等待编译过程完成后,将生成的APK文件保存在指定位置。
至此,安卓手机签名打包的过程就完成了。生成的签名APK文件可以发布到各大应用商店供用户下载和安装。
这里需要注意的是,签名是一个一次性操作,一旦签名后再次修改或调试应用,需要使用相同的Keystore文件进行签名。因此,务必妥善保存Keystore文件,并将其备份。
总结一下安卓手机签名打包的过程:
1. 生成Keystore文件:使用keytool工具生成Keystore文件,包含私钥和证书。
2. 配置签名信息:在Android Studio中配置签名信息,包括Keystore路径、密码、别名等。
3. 生成签名APK文件:通过Android Studio的打包工具生成签名APK文件,用于发布和安装应用。
希望通过上述步骤的介绍,你能够了解安卓手机签名打包的原理和详细操作步骤,并且能够成功完成签名打包过程。如果有任何问题或疑问,欢迎随时向我提问,我会尽力解答。