在安卓开发中,当我们完成一个应用程序的开发后,希望将其发布到各个应用商店或分享给他人时,就需要将应用程序打包成APK(Android Package)文件。APK文件是安卓操作系统的安装包格式,其中包含了应用程序的所有资源和代码。在导出APK文件之前,我们需要进行签名操作。
签名是为了验证APK文件的来源和完整性,确保应用程序在发布后被保护并不被篡改。当一个应用在用户设备上运行时,系统会检查应用的数字签名,以确认该应用是由可信任的开发者发布的,并且在安装之后没有被篡改过。
具体来说,签名包括两个关键步骤:生成签名密钥和使用密钥进行签名。下面是详细介绍:
1. 生成签名密钥
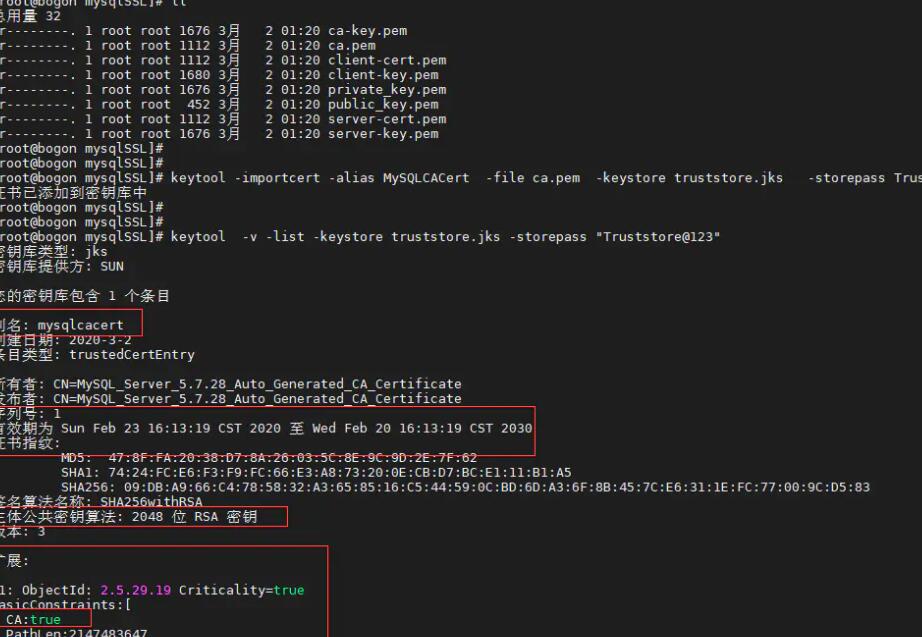
签名密钥是一个包含数字证书的密钥库文件(KeyStore)。密钥库文件中包含了公钥和私钥,用于创建数字签名。
在生成签名密钥之前,我们需要安装Java Development Kit (JDK)。然后按照以下步骤生成签名密钥:
1. 打开命令行工具(如Windows的cmd或Mac的Terminal)。
2. 运行以下命令生成签名密钥:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这条命令表示生成一个名为my-release-key.keystore的密钥库文件,别名为my-alias,使用RSA算法和2048位密钥长度,有效期为10000天。
3. 接下来,您将被要求输入一些信息,如密钥的密码、密钥库的密码、姓名、组织等。请按照提示进行填写。
4. 完成后,将生成的my-release-key.keystore文件保存在一个安全的地方。
2. 使用密钥进行签名
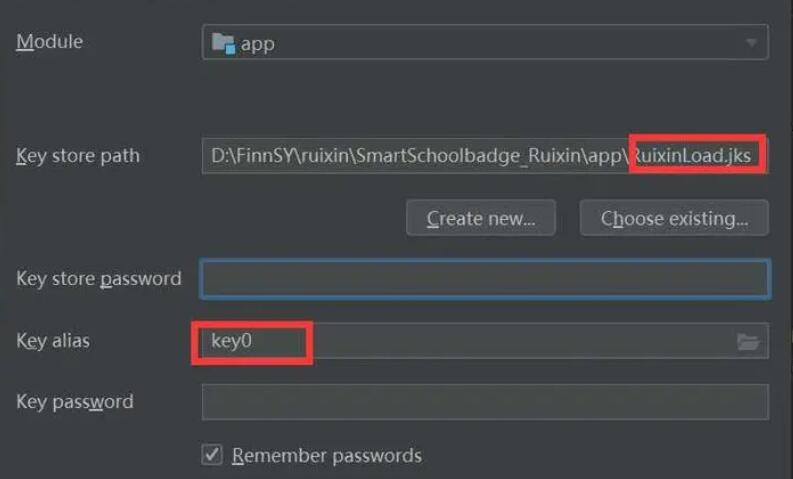
生成签名密钥后,我们就可以使用密钥库文件对APK文件进行签名了。
1. 将生成的密钥库文件(my-release-key.keystore)复制到项目的根目录下。
2. 打开终端或命令行工具,进入项目的根目录。
3. 运行以下命令进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app-unsigned.apk my-alias
```
其中,my-app-unsigned.apk是未签名的APK文件的路径,my-alias是密钥库文件中设置的别名。
4. 接下来,您将被要求输入密钥库密码。
5. 最后,将生成的签名APK文件命名为my-app-release.apk:
```
zipalign -v 4 my-app-unsigned.apk my-app-release.apk
```
通过以上步骤,我们就成功地对APK文件进行了签名操作。签名后的APK文件可以进行发布或分享,由用户在安装时验证签名,并确保应用程序的完整性和安全性。
总结一下,导出Android应用程序的APK文件时,我们需要进行签名操作。签名是为了验证APK文件的来源和完整性,并确保应用程序在安装之后没有被篡改过。生成签名密钥和使用密钥进行签名是实现这一过程的关键步骤。