在安卓系统中,签名是一个非常重要的概念。每个安装包(APK)都需要经过签名才能被安装到设备上。签名不仅用于验证应用的完整性和真实性,还是安卓操作系统保障用户安全的一部分。然而,有时候我们可能需要重新签名一个APK文件,比如在开发应用或者对已有应用做修改时。本文将介绍如何重新签名一个安卓应用。
重新签名一个安卓应用需要准备以下工具和步骤:
1. JDK(Java Development Kit):确保你已经安装了JDK,并将其配置到系统环境变量中。你可以在Oracle官网下载最新版本的JDK。
2. Android Studio:如果你没有安装Android Studio,可以在官网下载最新版本并进行安装。Android Studio包含了一套完整的Android开发工具集。
3. Keytool:Keytool是JDK提供的一个工具,用于管理证书和密钥库。在命令行中使用Keytool来创建和管理数字证书。
以下是重新签名一个安卓应用的详细步骤:
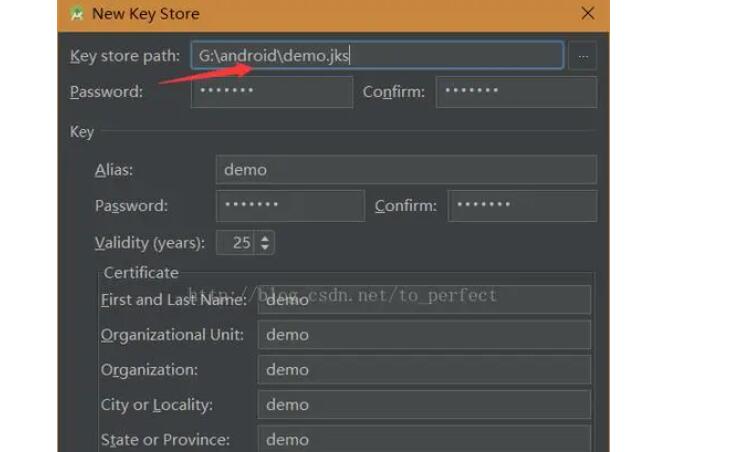
第一步:创建一个密钥库
打开命令行终端,进入到保存APK文件的目录。然后执行以下命令以创建一个密钥库:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令会生成一个名为`my-release-key.keystore`的密钥库文件。你可以根据需要修改文件名和别名,但请记住所使用的别名和密码,它们将用于后续的签名过程。
第二步:将APK文件解压缩
使用一个解压缩工具,比如WinRAR或者7-Zip,将要签名的APK文件解压缩到指定的目录。
第三步:修改APK文件中的META-INF目录
在解压后的APK文件中,可以看到一个名为`META-INF`的目录。删除该目录下的所有文件。
第四步:签名APK文件
进入命令行终端,导航到解压后的APK文件所在的目录,并执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
将上述命令中的`my-release-key.keystore`替换为你在第一步创建的密钥库文件名,`my-key-alias`替换为你的别名,最后一个参数`my_application.apk`替换为你要签名的APK文件名。
执行完上述命令后,APK文件将会被重新签名。你可以使用`jarsigner -verify`命令来验证签名是否成功。
第五步:对签名后的APK进行优化
执行以下命令来对签名后的APK进行优化:
```
zipalign -v 4 my_application.apk my_application_aligned.apk
```
上述命令将生成一个名为`my_application_aligned.apk`的优化后的APK文件。
至此,你已经成功重新签名了安卓应用。重新签名后的APK文件可以安装到设备上并正常运行。
需要注意的是,重新签名一个APK并不会移除原始签名,而是给APK添加了一个新的签名。此外,重新签名后的APK文件无法更新到Google Play商店上,因为你没有使用与原始APK文件相同的签名密钥。
总结一下,重新签名一个安卓应用需要使用JDK中的Keytool工具来创建密钥库,并使用jarsigner工具来对APK文件进行签名。这个过程需要通过命令行来完成,但在Android开发工具集中也有相关的界面工具可供使用。重新签名后的APK文件可以安装并运行在兼容的设备上。