安卓手机的应用签名是保证应用的完整性和安全性的重要措施之一。这个过程将用一个数字证书对应用进行加密,确保在应用发布和安装过程中不会被篡改或恶意修改。在本文中,我将详细介绍在安卓手机上如何设置应用签名,并解释签名的原理。
应用签名的原理
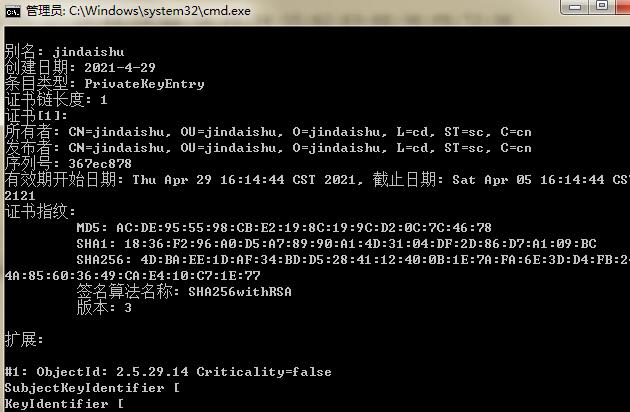
应用签名是通过使用Java的keytool(密钥库工具)生成一个证书和私钥对来实现的。这个证书和私钥对用于对应用进行签名和验证。当应用安装到设备上时,系统会检查应用的签名与安装时的签名是否匹配,来确保应用的完整性和可信度。
设置应用签名的步骤
要设置应用签名,你需要遵循以下步骤:
步骤1:生成一个密钥库(.keystore)文件
密钥库是一个二进制文件,它包含你的证书和私钥对。你可以使用keytool命令生成一个密钥库文件,例如:
```
keytool -genkey -v -keystore my-release-key.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
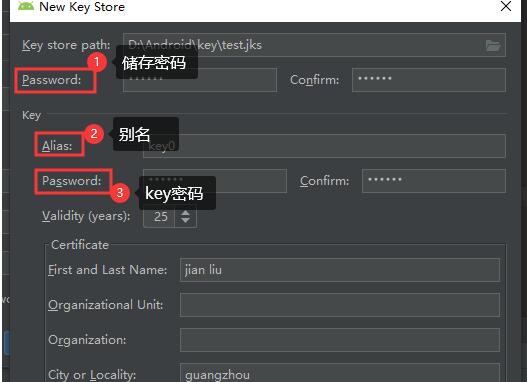
在执行这个命令时,你需要提供一些信息,如密钥库的名称(my-release-key.keystore)、别名(myalias)、密钥算法(RSA)和密钥的长度(2048位)等。还需设置有效期,一般使用默认值(10000天)即可。
步骤2:将密钥库文件放置在项目的目录中
将生成的密钥库文件(my-release-key.keystore)放置在你项目的根目录中。
步骤3:配置项目的gradle文件
在项目的build.gradle文件中,你需要配置签名信息。找到android部分,在defaultConfig中添加如下代码:
```groovy
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your_password"
keyAlias "your_alias"
keyPassword "your_alias_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
在上面的代码中,你需要将"your_password"替换为你在生成密钥库时设置的密码,将"your_alias"替换为你的别名,将"your_alias_password"替换为你的别名密码。
步骤4:生成已签名的应用
完成了以上配置后,你可以使用gradle生成已签名的应用。在终端或命令提示符下运行如下命令:
```
./gradlew assembleRelease
```
这个命令将会在`app/build/outputs/apk`目录下生成一个已签名的应用(通常为app-release.apk)。
通过以上步骤,你已经成功设置了应用的签名。现在,你可以将应用发布到应用商店或其他渠道,用户在安装时,系统会验证应用的签名,确保应用的安全性和完整性。
总结
通过使用keytool工具和密钥库文件,我们可以在安卓手机上设置应用签名。应用签名是保证应用完整性和安全性的重要步骤,它可以防止应用被恶意篡改和修改。我们可以通过签名来验证应用的可信度,确保安全地发布和安装应用。
希望本文能够帮助到你,如果你还有其他的问题,欢迎随时向我提问。