在Android应用开发中,当我们对应用进行升级时,常常会遇到签名冲突的问题。签名冲突指的是在升级应用时,新的应用安装包的签名与已经安装的应用签名不一致,导致无法进行升级。
签名是Android应用的重要标识,用于验证应用的合法性和完整性。每个应用都必须使用相同的密钥进行签名,通过签名验证来确保应用的身份和完整性。如果应用的签名不一致,系统会认为这是两个不同的应用,因此无法进行升级。
签名冲突的原因主要有两个:一是开发者在升级应用时,更换了签名密钥;二是应用被不同的开发者签名。
解决签名冲突的方法有两种:一是使用相同的签名密钥重新签名应用,二是删除已安装的应用,然后安装新的应用。
首先,我们来看第一种方法。对于已经使用不同签名密钥签名的应用,我们需要找到原始的签名密钥,然后使用相同的签名密钥重新签名应用。具体步骤如下:
1. 找到原始的签名密钥:打开原始应用的开发者工具,找到Build菜单下的"Generate Signed Bundle / APK"选项。在弹出的对话框中选择"APK"选项,然后点击"Next"。
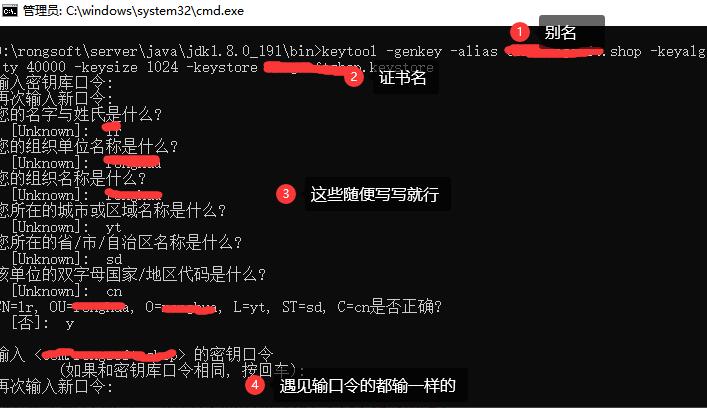
2. 选择"Create new"选项并填写密钥的相关信息,点击"OK"。
3. 点击"Next",然后选择"Release"选项,并点击"Finish"。
4. 在弹出的对话框中,选择存储签名密钥的路径和文件名,并设置密码保护密钥库。
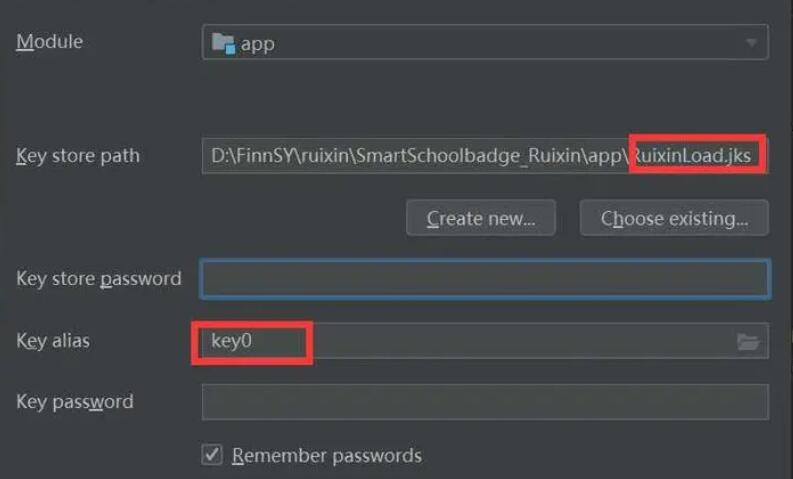
5. 在新的应用项目中,找到原始应用的签名密钥文件(通常是.jks或.keystore文件),将其拷贝到新项目的对应位置。
6. 在新项目的build.gradle文件中,添加签名密钥的配置信息,例如:
```groovy
android {
signingConfigs {
release {
storeFile file("密钥存储路径/密钥文件名.jks")
storePassword "密钥库密码"
keyAlias "密钥别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
7. 确保新应用的包名、版本号和应用名等与原应用保持一致,并使用相同的签名密钥重新生成应用安装包。
8. 安装新生成的应用安装包,进行测试。
第二种方法是删除已安装的应用,然后安装新的应用。这种方法适用于开发者无法找到原始签名密钥的情况。具体步骤如下:
1. 卸载已安装的应用:在设备的应用管理或设置中找到已安装的应用,选择卸载。
2. 安装新的应用:使用新的签名密钥生成应用安装包,并在设备上安装。
需要注意的是,使用第二种方法重新安装应用会导致用户的数据和设置丢失,因此在进行之前需要提醒用户备份数据。
在实际开发中,为了避免签名冲突带来的麻烦,建议在每次升级应用时都使用相同的签名密钥进行签名并保留好签名密钥文件。这样可以确保应用的连续性和安全性。另外,建议使用版本控制工具(如Git)对应用源码进行版本管理,以便在需要时回滚到之前的版本。
希望以上介绍对你理解和解决Android应用升级签名冲突问题有所帮助!