在安卓系统中,升级包重签名是一种修改apk文件的方式,通常用于对已有的安卓应用进行升级或修改。重签名过程中,对apk文件进行了重新打包和重新签名,以确保升级包的完整性和安全性。下面我将详细介绍安卓升级包重签名的原理和步骤。
1. 原理
在安卓系统中,应用的安装是通过对apk文件进行签名来保证应用的完整性和安全性。签名过程中,会生成一个唯一的数字签名,用于验证apk文件是否被篡改。而升级包重签名就是通过对apk文件进行重新打包和重新签名,生成新的数字签名。
2. 步骤
下面是安卓升级包重签名的详细步骤:
步骤一:准备工作
- 安装Java开发工具包(JDK):重签名需要使用Java的keytool工具和JDK的其他工具。
- 下载Android SDK:重签名需要使用Android SDK中的adb工具。
- 下载重签名工具:有多种重签名工具可供选择,比如jarsigner、apksigner等。
步骤二:生成签名证书
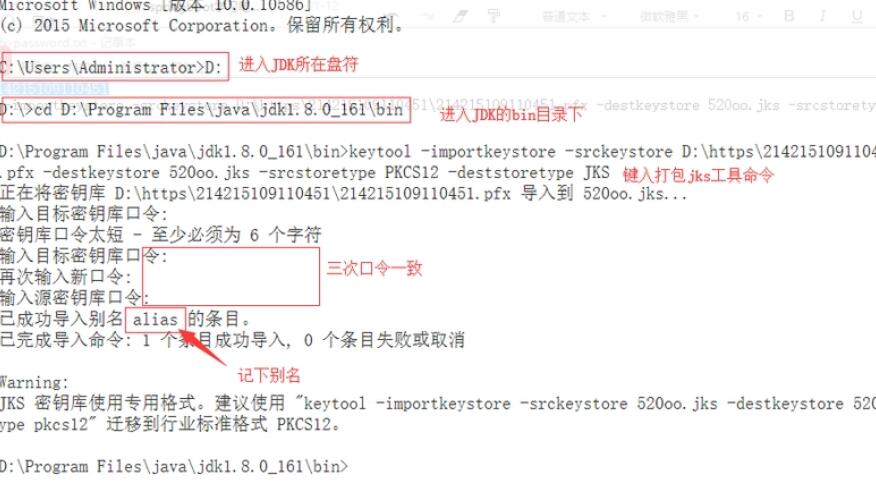
- 打开命令行工具,并定位到JDK的bin目录。
- 运行以下命令生成签名证书:keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000。
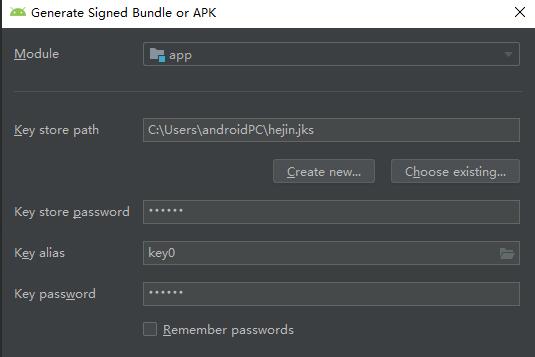
- 执行命令后,会提示输入一些信息,包括keystore密码和别名密码。请记住这些密码,后面需要用到。
步骤三:备份原apk文件
- 在重签名之前,务必先备份原apk文件,以防止出错。
步骤四:解压apk文件
- 使用解压工具,比如WinRAR,解压apk文件到一个指定的目录。
步骤五:移除META-INF目录
- 在解压得到的目录中,找到META-INF目录,删除该目录及所有子目录和文件。
- 如果不删除META-INF目录,重签名将无法成功。
步骤六:重签名apk文件
- 运行命令行工具,并定位到JDK的bin目录。
- 运行以下命令重签名apk文件:jarsigner -verbose -keystore my-release-key.keystore -storepass keystore_password -keypass alias_password -signedjar signed.apk unsigned.apk alias_name。
- 执行命令后,根据上一步生成签名证书时设置的密码填入keystore_password和alias_password,并将signed.apk和unsigned.apk替换为实际的文件名。
步骤七:验证重签名
- 运行以下命令验证重签名后的apk文件:jarsigner -verify signed.apk。
- 如果出现"jar verified"字样,则表示重签名成功。
步骤八:安装和测试
- 使用adb工具将重签名后的apk文件安装到安卓设备中:adb install signed.apk。
- 在设备上运行应用,测试是否正常工作。
通过以上的步骤,你可以完成安卓升级包的重签名。请注意,重签名后的apk文件只能安装到与原始应用签名相同的设备上。如果应用是从Google Play商店下载的,那么你无法直接通过重签名方式修改和重新发布该应用。
总结:
安卓升级包重签名是一项重要的技术,用于修改和升级已有的安卓应用。重签名过程中,通过重新打包和重新签名apk文件,保证升级包的完整性和安全性。但需要注意的是,重签名后的apk文件只能在与原始应用签名相同的设备上安装和运行。