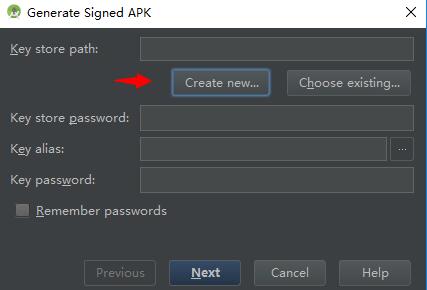
在安卓开发中,软件签名是一项重要的步骤,用于验证软件的真实性和完整性。通过对软件进行签名,可以确保软件在发布和安装过程中不被篡改。本文将介绍安卓软件原生签名的设置方法和原理。
一、签名原理
安卓签名使用的是非对称加密算法,主要包括以下步骤:
1. 生成密钥对:首先,生成一对密钥,包括一个私钥和一个公钥。
2. 私钥签名:使用私钥对软件进行签名,生成签名文件。
3. 公钥验证:将软件与签名文件一起发布,用户在安装时,使用公钥验证软件的签名,确保软件未被篡改。
二、设置签名
1. 生成密钥对
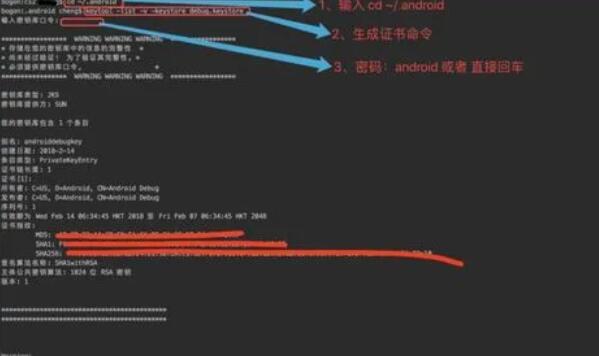
首先,需要通过Java的keytool工具生成一对密钥。
在终端或命令提示符中,进入到JDK的bin目录下,执行以下命令:
keytool -genkeypair -keystore keystore.jks -alias alias_name -keyalg RSA -validity 365
其中,keystore.jks为密钥库文件名,可以自定义;alias_name为密钥别名,可以自定义;validity表示有效期,单位为天。
在执行命令后,会提示输入密钥库的密码、密钥的密码、用户信息等,根据提示一步步填写。
2. 配置签名文件
生成密钥对后,需要配置签名文件。在项目的根目录下创建一个名为"keystore.properties"的文件,并将以下内容添加到文件中:
storeFile=keystore.jks
storePassword=密钥库的密码
keyAlias=alias_name
keyPassword=密钥的密码
其中,storeFile为密钥库文件路径,storePassword为密钥库的密码,keyAlias为密钥别名,keyPassword为密钥的密码。
3. 修改build.gradle文件
在项目的build.gradle文件中,加入如下代码:
def keystorePropertiesFile = rootProject.file("keystore.properties")
def keystoreProperties = new Properties()
keystoreProperties.load(new FileInputStream(keystorePropertiesFile))
android {
signingConfigs {
config {
keyAlias keystoreProperties['keyAlias']
keyPassword keystoreProperties['keyPassword']
storeFile file(keystoreProperties['storeFile'])
storePassword keystoreProperties['storePassword']
}
}
...
buildTypes {
release {
signingConfig signingConfigs.config
...
}
}
}
将代码中"..."所在的位置根据需求填写相应的配置信息。
三、签名应用
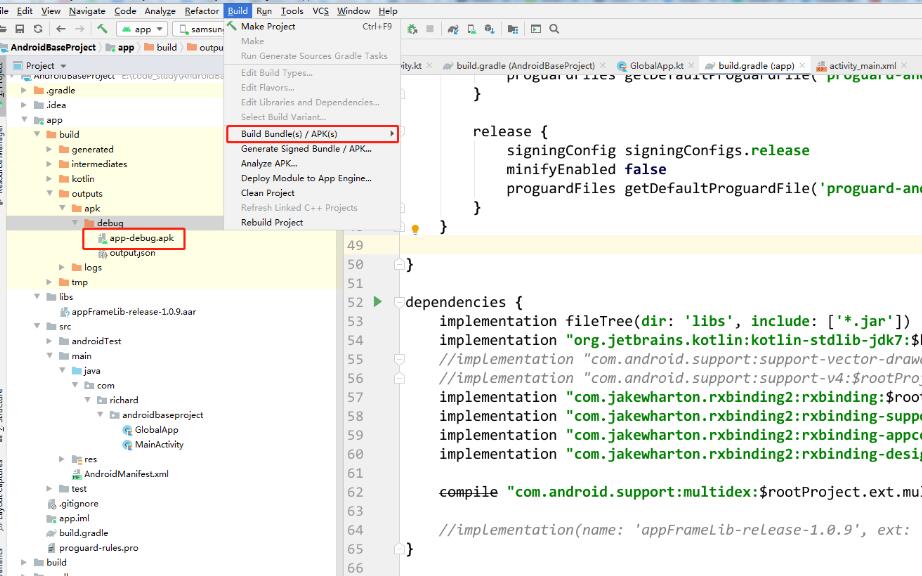
配置完成后,可以使用Android Studio的Build->Generate Signed Bundle/APK选项,或者通过命令行运行gradlew assembleRelease命令来生成签名应用。
在使用签名应用发布时,注意要保存好密钥库文件和密码,以及密钥密码,以便后续的应用更新和发布。
总结
安卓软件原生签名是保证软件真实性和完整性的重要步骤,通过非对称加密算法生成签名文件,确保软件未被篡改。在设置签名时,需要生成密钥对,配置签名文件,修改build.gradle文件,并最终进行签名应用。详细的设置步骤和原理介绍可帮助开发者正确进行签名操作。