安卓软件的原生签名是保证软件安全和完整性的重要环节。签名后的应用在安装时,系统会校验应用的签名信息,以防止应用被篡改或者被恶意修改。本文将向您介绍如何进行安卓软件的原生签名设置,包括签名原理和详细步骤。
一、签名原理
Android应用的签名是基于非对称加密算法的原理,采用私钥和公钥的方式进行加密和校验。开发者使用密钥库生成一对密钥,其中私钥用于签名应用,而公钥用于验证应用。应用的签名信息可以通过系统的校验来验证应用的完整性和安全性。
二、签名设置步骤
以下是在Android Studio中设置应用签名的具体步骤:
1. 生成密钥库
- 打开终端或命令提示符窗口。
- 在命令行中输入以下命令,生成密钥库:
```
keytool -genkeypair -v -keystore your_keystore_name.jks -keyalg RSA -keysize 2048 -validity 10000 -alias your_alias_name
```
- 此命令将生成一个.jks文件,其中包含了私钥和公钥。将该文件保存在安全的地方,以备后续使用。
2. 配置签名信息
- 在Android Studio中打开您的项目。
- 在“Project”视图中选择“app”模块。
- 打开“build.gradle (Module: app)”文件。
- 在defaultConfig{}中添加以下代码,配置签名信息:
```
signingConfigs {
release {
storeFile file("your_keystore.jks")
storePassword "your_keystore_password"
keyAlias "your_alias_name"
keyPassword "your_key_password"
}
}
```
- 替换上述代码中的`your_keystore.jks`,`your_keystore_password`,`your_alias_name`和`your_key_password`为您自己的相关信息。
3. 应用签名
- 在“build.gradle (Module: app)”文件中,在buildTypes{}内设置签名配置,例如:
```
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
- 保存文件并重新编译您的应用。
4. 查看签名信息
- 在终端或命令提示符窗口中,进入您的应用项目的根目录。
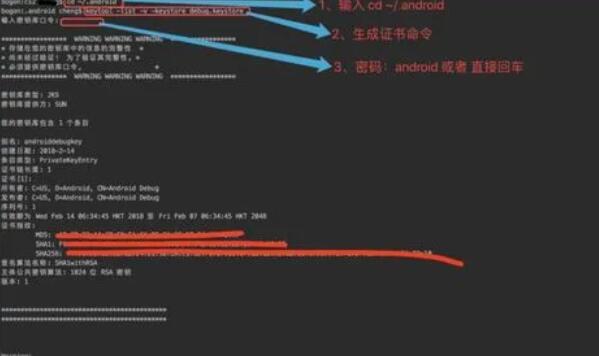
- 输入以下命令,查看应用的签名信息:
```
keytool -list -v -keystore your_keystore.jks
```
- 输入密钥库密码,即可查看应用的签名信息。
至此,您已经完成了安卓应用的原生签名设置。签名后的应用就可以在安装时进行验证,保证应用的安全性和完整性。
总结:
本文详细介绍了安卓软件原生签名的设置步骤和原理。通过生成密钥库、配置签名信息以及应用签名等步骤,可以保障应用的安全性和完整性。建议开发者在发布应用前一定要进行签名设置,以提高应用的可信度和安全性。