免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓软件原生签名在哪找

安卓软件原生签名是Android开发中非常重要的一个步骤,它用于验证APK文件的完整性和真实性。原生签名是指使用Java语言编写的Android应用的签名方法。本文将介绍原生签名的原理和详细步骤。

1. 签名原理:

在Android开发中,每个应用程序都需要一个唯一的数字签名证书,该证书包含了开发人员的公钥和私钥。私钥由开发人员保管,用于对应用程序进行签名,而公钥则被内置到应用程序中。当用户下载和安装应用程序时,系统会使用内置的公钥来验证应用程序的数字签名,以确保应用程序的内容没有被篡改。

2. 签名步骤:

下面是签名一个Android应用的详细步骤:

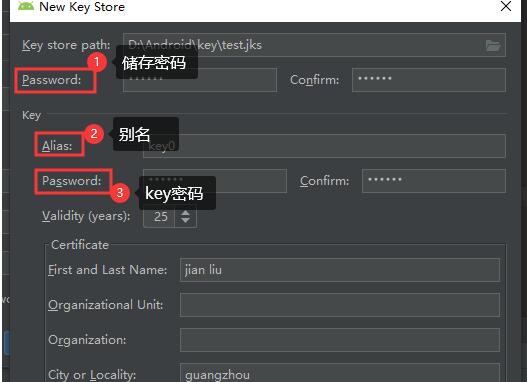
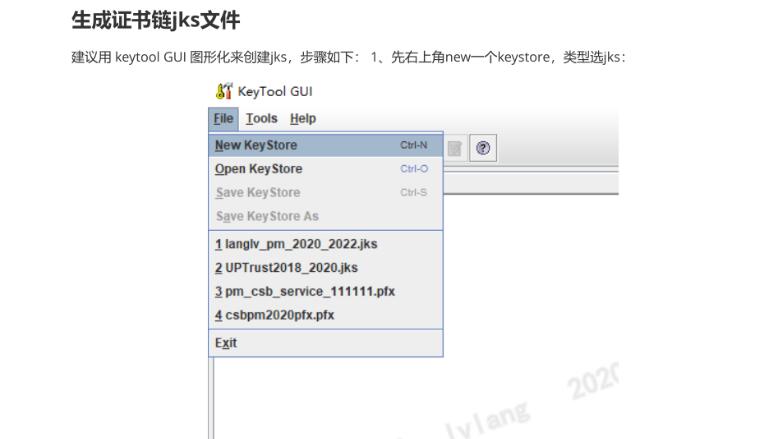
步骤一:生成密钥库

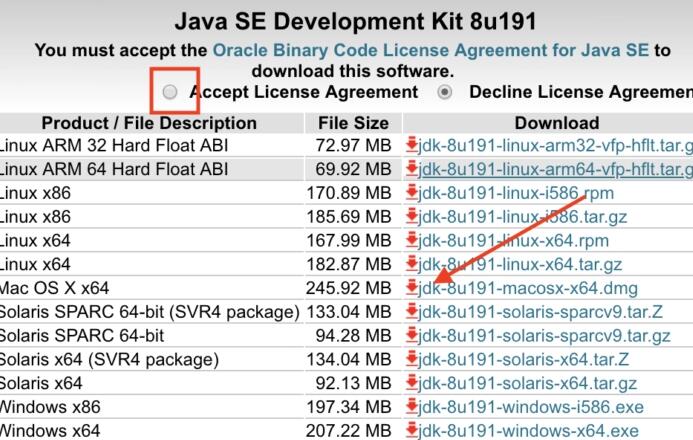
使用Java开发工具包(JDK)中的keytool命令行工具生成一个密钥库(.keystore)文件。密钥库文件会包含应用程序的数字签名信息。

步骤二:生成密钥对

使用keytool工具生成应用程序的公钥和私钥对。私钥会被存储在密钥库文件中,而公钥将被嵌入到应用程序内。

步骤三:配置签名信息

在应用程序的构建配置文件中配置签名信息,如密钥库路径、密码、别名等。

步骤四:签名应用程序

使用JDK中的jarsigner命令行工具对应用程序进行签名,该工具使用步骤二中生成的私钥和密钥库来签名应用程序。

步骤五:优化应用程序

使用Zipalign工具对已签名的APK文件进行优化,以提高应用程序的性能和启动速度。

步骤六:发布应用程序

将签名后的APK文件发布到应用商店或者分享给用户进行安装。

以上就是进行Android应用程序原生签名的详细步骤。

除了原生签名,还有一些第三方的签名工具可供选择,如Google Play App Signing和Android Studio提供的自动签名功能。这些工具可以简化签名过程,但是在某些情况下,开发人员仍然需要使用原生签名方法。

总结:

Android应用程序的原生签名是保证应用程序的完整性和真实性的重要步骤。通过使用密钥库和密钥对,开发人员可以生成应用程序的数字签名,确保应用程序没有被篡改。原生签名涉及几个步骤,包括生成密钥库、生成密钥对、配置签名信息、签名应用程序、优化应用程序和发布应用程序。使用这些步骤,开发人员可以确保他们的Android应用程序被安全地分发和使用。

相关知识:
签名ipa软件源地址
签名ipa软件源地址是指向存放签名后的ipa文件的服务器地址。在iOS系统中,ipa文件是iOS应用程序的安装包,签名是指在应用程序中加入数字证书,以确保应用程序的合法性和安全性。ipa文件签名的目的是保护应用程序的完整性和安全性。当应用程序被签名后,系统
2023-07-18
ipa信任证书app签名安装
IPA是iOS应用程序的安装包格式,而信任证书是一种用于验证和签名iOS应用程序的安全标识。在iOS设备上安装未经信任的证书签名的应用程序可能会导致安全问题,所以苹果公司限制了通过官方App Store之外的方式安装应用程序。然而,通过信任证书签名的方式,
2023-07-18
安卓包的md5值以及签名
在Android开发中,每个安装包(APK)都有一个唯一的标识符,即MD5值和数字签名,作为安全性和完整性的验证。下面我将为您详细介绍安卓包的MD5值和签名的原理以及详细步骤。1. MD5值(Message-Digest Algorithm 5)的原理MD
2023-07-17
给apk添加证书
添加证书是为了保证apk的安全性,防止未授权的修改或篡改。通过给apk添加证书,可以确保apk的完整性和可信任性。在Android开发中,我们可以使用Java的keytool工具生成证书。生成证书有两种类型:自签名证书和受信任的证书。自签名证书是由开发人员
2023-07-14
安卓apk生成证书
安卓APK生成证书是开发安卓应用程序时的一个重要步骤。证书的作用是用于对应用程序进行数字签名,以确保应用的完整性和可信性。在本文中,我将详细介绍安卓APK生成证书的原理和操作步骤。首先,我们需要了解一些基本概念:1. 数字签名:数字签名是一种加密技术,用于
2023-07-14
如何给apk加证书信任
给APK加证书信任是一种安全措施,目的是确保该APK的代码和资源在分发过程中没有被篡改,保证应用的完整性和可信性。下面是一个详细介绍加证书信任的过程和原理。首先,我们需要了解一下什么是证书和签名。证书是由证书机构(CA)颁发的一种文件,用于验证某个实体的身
2023-07-14
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4