安卓软件签名是一项非常重要的操作,用于保证安卓应用程序的安全性和真实性。在安装应用程序之前,Android系统会检查应用程序的签名,确保应用程序未被篡改。本文将详细介绍安卓软件签名的原理和使用方法。
一、签名的原理:数字签名和公钥加密
在介绍签名之前,我们先了解一下数字签名和公钥加密的概念。
1. 数字签名
数字签名是通过使用非对称密钥加密算法来保证信息的完整性、真实性和不可否认性。它的基本原理是使用私钥对要签名的数据进行加密,然后使用公钥对签名进行解密,从而验证签名的合法性。
2. 公钥加密
公钥加密是一种使用两个密钥(公钥和私钥)的加密方法。发送方使用接收方的公钥对消息进行加密,只有接收方拥有私钥才能解密消息。
二、安卓软件签名的使用方法
在Android开发中,我们使用Java keystore文件来存储签名信息。下面详细介绍安卓软件签名的使用方法:
1. 生成keystore文件
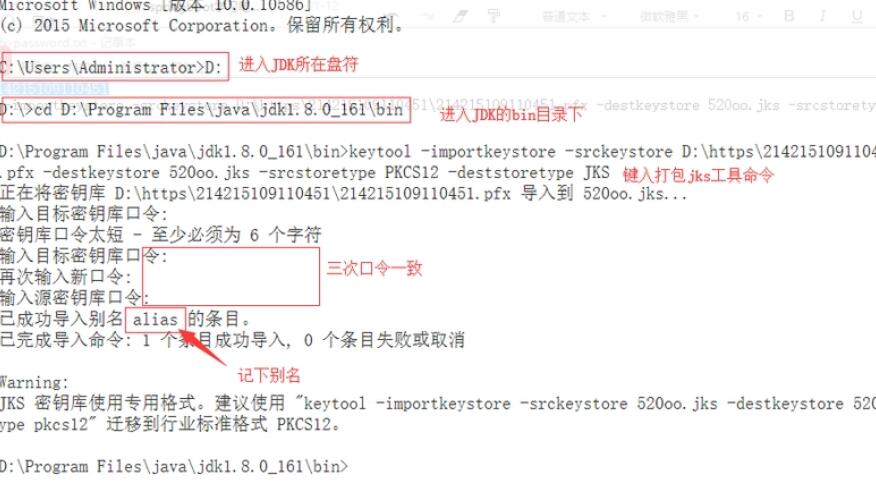
首先,我们需要生成一个keystore文件,用于存储签名信息。可以使用以下命令在命令行中生成keystore文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中的各个参数含义如下:
- -genkey:生成密钥对
- -v:显示生成过程的详细信息
- -keystore:指定生成的keystore文件名
- -alias:指定别名,用于在keystore文件中标识密钥对
- -keyalg:指定密钥算法
- -keysize:指定密钥长度
- -validity:指定密钥的有效期
生成keystore文件后,会要求设置密钥库密码和密钥对密码,并输入一些基本信息,例如名字、组织等。
2. 使用keystore文件签名应用
生成了keystore文件后,我们可以使用它来签名我们的应用程序。在Android开发中,可以使用以下命令对应用程序进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
上述命令中的各个参数含义如下:
- -verbose:显示签名过程的详细信息
- -sigalg:指定签名算法
- -digestalg:指定摘要算法
- -keystore:指定keystore文件路径
- my_application.apk:待签名的应用程序文件名
- my-key-alias:指定keystore文件中用于签名的密钥对的别名
签名应用程序后,会要求输入keystore密码和密钥对密码来进行签名。
3. 验证签名
签名应用程序后,我们可以使用以下命令来验证签名的合法性:
```
jarsigner -verify -verbose -certs my_application.apk
```
这个命令会输出签名信息以及验证结果。
通过以上步骤,我们就可以生成并使用keystore文件来对安卓应用程序进行签名,保证应用程序的安全性和真实性。
总结:
安卓软件签名是一项保证应用程序安全性和真实性的重要操作。通过使用非对称密钥加密算法和数字签名技术,可以保证应用程序的完整性和防止篡改。通过生成keystore文件和使用jarsigner工具,可以对应用程序进行签名和验证签名,从而保证应用程序的安全性和可信度。以上就是安卓软件签名的原理和使用方法的详细介绍。