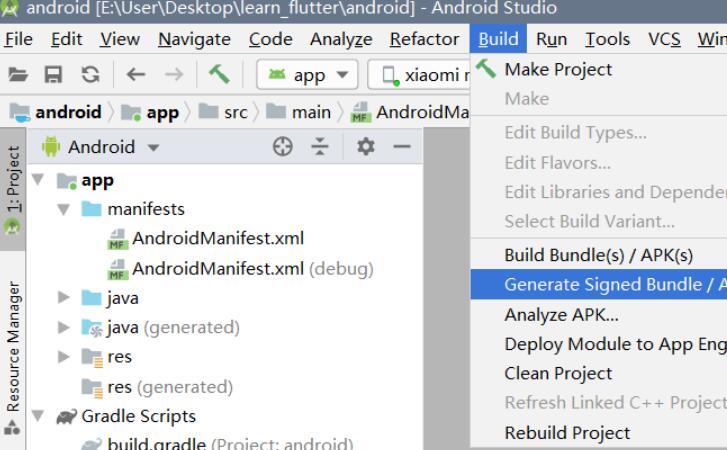
安卓应用程序签名是一种确保应用程序安全性的重要机制。签名机制通过使用数字证书对应用程序进行加密,以确保应用程序的完整性和身份认证。在本篇文章中,我们将详细介绍安卓软件签名的原理和相关的代码实现。
1. 签名原理
在安卓应用程序签名中,使用了非对称加密算法,通常是RSA算法。签名过程可以分为以下几个步骤:
1.1 生成密钥对:首先生成一对公私钥,私钥用于签名应用程序,公钥用于验证应用程序。
1.2 应用程序签名:使用私钥对应用程序进行加密处理,生成加密后的哈希值。
1.3 签名验证:使用公钥对加密后的哈希值进行解密,得到解密后的哈希值。将解密后的哈希值和应用程序原始哈希值进行比对,如果一致则验证通过。
1.4 证书验证:使用内置的安卓证书库对应用程序的数字证书进行验证,以确保证书的合法性。
2. 签名代码实现
在安卓开发中,可以使用Java的KeyStore类和相关的API来实现应用程序签名。以下是一个简单的示例代码:
```java
import java.io.*;
import java.security.*;
import java.security.cert.Certificate;
public class AppSignature {
public static void main(String[] args) throws Exception {
// 生成密钥对
KeyPairGenerator keyPairGenerator = KeyPairGenerator.getInstance("RSA");
keyPairGenerator.initialize(2048);
KeyPair keyPair = keyPairGenerator.generateKeyPair();
// 获取私钥和签名对象
PrivateKey privateKey = keyPair.getPrivate();
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
// 读取应用程序文件
File apkFile = new File("your_application.apk");
FileInputStream fileInputStream = new FileInputStream(apkFile);
BufferedInputStream bufferedInputStream = new BufferedInputStream(fileInputStream);
// 读取应用程序内容,并进行签名
byte[] buffer = new byte[1024];
int len;
while ((len = bufferedInputStream.read(buffer)) != -1) {
signature.update(buffer, 0, len);
}
bufferedInputStream.close();
// 生成签名结果
byte[] signatureBytes = signature.sign();
// 获取公钥
PublicKey publicKey = keyPair.getPublic();
// 将签名结果和公钥保存到文件或其他地方
saveToFile("your_signature.txt", signatureBytes);
saveCertificateToFile("your_certificate.crt", publicKey);
}
private static void saveToFile(String fileName, byte[] data) throws IOException {
FileOutputStream fileOutputStream = new FileOutputStream(fileName);
fileOutputStream.write(data);
fileOutputStream.close();
}
private static void saveCertificateToFile(String fileName, PublicKey publicKey) throws Exception {
Certificate certificate = CertificateFactory.getInstance("X.509").generateCertificate(new ByteArrayInputStream(publicKey.getEncoded()));
FileOutputStream fileOutputStream = new FileOutputStream(fileName);
fileOutputStream.write(certificate.getEncoded());
fileOutputStream.close();
}
}
```
上述代码通过生成密钥对、获取私钥和签名对象、读取应用程序文件并进行签名、生成签名结果和公钥,并将结果保存到文件中。你可以根据实际需求进行适当的修改。
通过了解安卓软件签名的原理和代码实现,你可以有效地保护你的应用程序并确保其完整性和身份认证。签名机制是安卓应用程序安全性的重要组成部分,你应该在发布应用程序之前对其进行签名处理。