在安卓应用开发中,应用签名是一个非常重要的概念。签名用于验证应用的身份和完整性,确保应用未被篡改,也可以用于应用商店的认证和应用更新。在某些情况下,我们可能需要提取已经签名的应用的签名信息,例如获取其证书的公钥信息用于验证。
本文将详细介绍如何在安卓系统中提取应用的签名。提取签名的方法有两种:命令行工具和编程方法,我们将分别介绍这两种方法。
一、命令行工具提取签名
Android SDK 提供了一个命令行工具 called "keytool",它可以用于管理密钥库(keystore)和证书。我们可以使用 keytool 来提取应用的签名信息。
步骤如下:
1. 首先,确保你已经安装了 Java JDK,并将其安装路径加入到系统的环境变量中。
2. 打开命令行窗口(Command Prompt)。
3. 使用 keytool 命令和 -list 参数,输入以下命令:
```
keytool -list -v -keystore your_keystore_path \
-alias your_alias_name
```
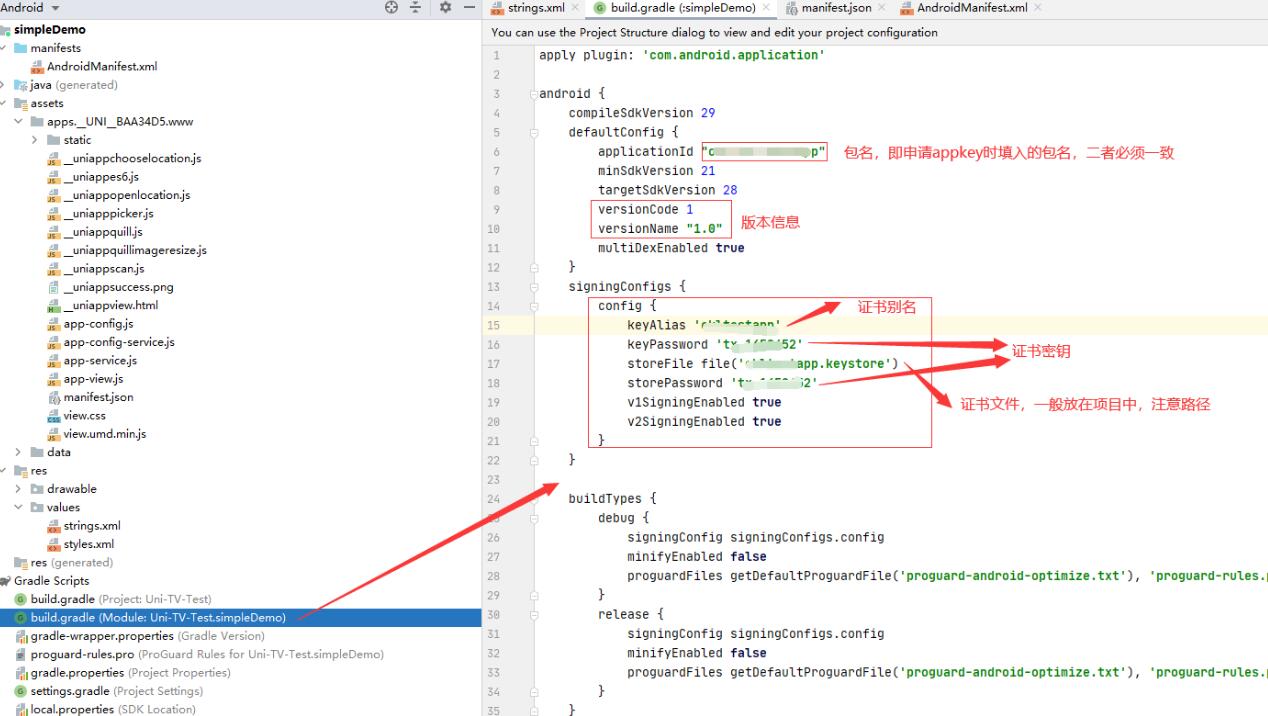
其中,your_keystore_path 是你的密钥库路径,your_alias_name 是你的别名名称。如果你不知道你的密钥库和别名名称,可以查看你的项目的 build.gradle 文件中的签名配置来获得这些信息。
4. 运行命令后,你需要输入密钥库的密码。输入正确的密码后,会显示包含签名信息的输出。签名信息包括证书的所有者信息,签名算法,证书有效期等。
通过命令行工具提取签名非常简单,非常适合快速获取签名信息。
二、编程方法提取签名
除了使用命令行工具,我们还可以通过编写代码提取应用的签名信息。通过编程方法可以更灵活地处理签名信息,例如将其用于校验签名信息是否正确。
下面是一个示例代码,使用 Java 编程语言提取签名信息:
```java
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import android.util.Log;
public class SignatureExtractor {
private static final String TAG = "SignatureExtractor";
public static Signature[] getSignatures(String packageName) {
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
return packageInfo.signatures;
} catch (PackageManager.NameNotFoundException e) {
Log.e(TAG, "Package name not found: " + packageName);
}
return null;
}
private static PackageManager getPackageManager() {
return getApplicationContext().getPackageManager();
}
}
```
通过调用 getSignatures 方法,并传入应用的包名,即可获取应用的签名信息。签名信息以 Signature[] 的形式返回。
总结:
安卓应用的签名信息对于应用的身份验证非常重要,了解如何提取签名信息可以帮助我们更好地了解和处理安卓应用。本文介绍了两种提取签名的方法:命令行工具和编程方法。通过这两种方法,我们可以简单而快速地获取应用的签名信息。