安卓应用签名打包是Android应用开发中非常重要的一步,它可以保证应用的安全性和完整性。本篇文章将详细介绍安卓应用签名打包的原理和具体操作步骤。
首先,我们来了解一下安卓应用签名打包的原理。当我们开发一个安卓应用时,我们会使用Android Studio进行编写和调试。然而,在将应用发布到Google Play商店或通过其他渠道分发给用户之前,我们需要对应用进行签名打包。这是因为安卓系统在安装应用时会验证应用的签名,以确保应用的来源可信。签名打包的过程主要有两个目的:一是确保应用在安装和更新时不被篡改,保证应用的完整性;二是确认应用的发布者身份,保证应用的来源可信。
下面是详细的签名打包步骤:
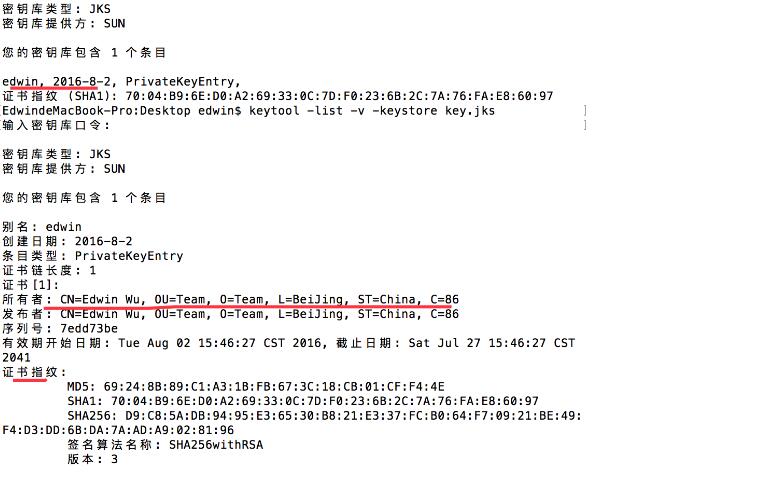
1. 生成密钥库文件:密钥库文件(Key Store)是用来存储应用签名所需的密钥信息的文件。我们可以使用Java Development Kit(JDK)提供的keytool工具来生成密钥库文件。打开终端或命令提示符窗口,输入以下命令:
```
keytool -genkey -v -keystore mykey.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
这条命令将生成一个名为mykey.keystore的密钥库文件,并指定别名为myalias,使用RSA算法生成密钥,密钥长度为2048位,有效期为10000天。在执行命令时,需要输入一些相关信息,比如密码、姓名等,按照提示依次输入即可。生成的密钥库文件需要妥善保存,用于后续签名打包的操作。
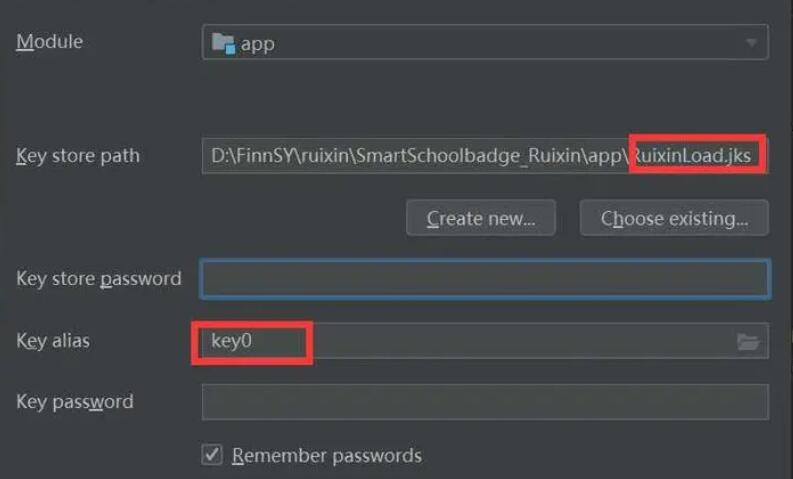
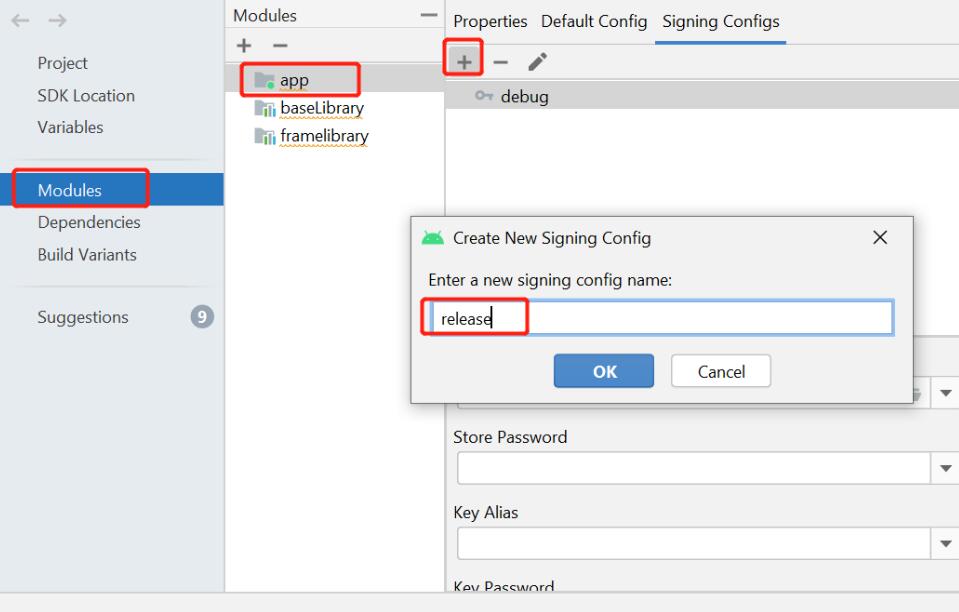
2. 配置签名信息:在Android Studio中,打开项目的build.gradle文件,找到android节点,在defaultConfig里添加如下代码:
```
signingConfigs {
release {
storeFile file("mykey.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
其中,storeFile指定了密钥库文件所在的路径,storePassword指定了密钥库密码,keyAlias指定了别名,keyPassword指定了密钥密码。需要将其中的“密钥库密码”、“别名”和“密钥密码”替换成你自己设置的密码。
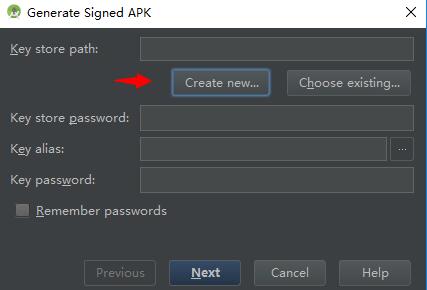
3. 执行签名打包:在Android Studio中,点击菜单栏中的Build -> Generate Signed Bundle/APK,选择APK选项,然后点击Next。在弹出的窗口中,选择之前配置好的签名信息,点击Next。接下来,选择Build Type、Flavor和Build Variants等相关选项,并指定输出的APK文件路径。点击Finish,开始签名打包的过程。
4. 验证签名信息:签名打包完成后,可以使用以下命令验证签名信息:
```
jarsigner -verify -verbose -certs my-app.apk
```
其中,-verify选项用于验证签名,-verbose选项用于输出详细的信息,-certs选项用于输出签名证书的信息。输入以上命令并替换my-app.apk为实际的APK文件名,即可验证签名信息。
以上就是安卓应用签名打包的原理和详细操作步骤。通过正确地进行签名打包,可以确保应用在安装和更新时不被篡改,保证应用的完整性和来源的可信性。希望本文对你有所帮助!