给安卓空包签名是指在安卓应用(.apk文件)中添加数字签名,以保证应用的真实性和完整性。数字签名是在应用发布前由开发者使用私钥对应用进行加密,然后在应用被用户下载时由系统使用公钥对应用进行解密和验证的过程。
为了给安卓空包签名,你需要具备以下前提条件:
1. 一台电脑(Windows、Mac或Linux都可以)。
2. 安卓开发工具包(Android SDK)。
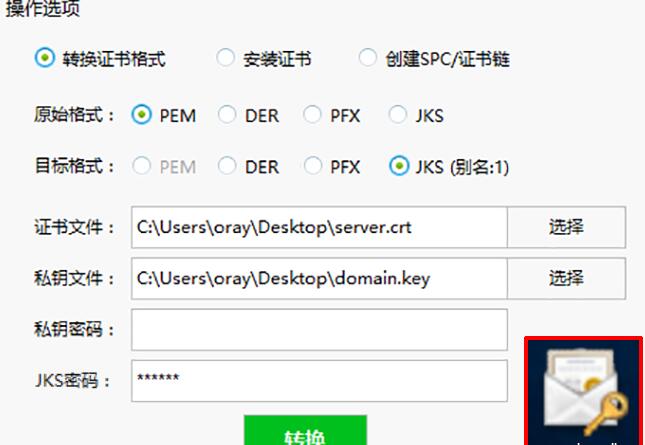
3. 一个安卓密钥库文件(.keystore或.jks文件)。
下面是详细的步骤来给安卓空包签名:
步骤一:准备密钥库文件
1. 打开终端(或命令提示符窗口)。
2. 切换到你的安卓开发工具包的目录。
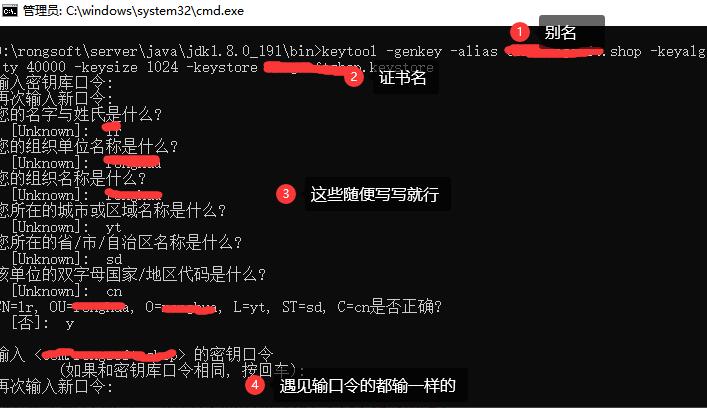
3. 运行以下命令来生成密钥库文件:
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
注:替换"my-release-key.keystore"为你想要的密钥库文件名,"my-key-alias"为你想要的别名。
4. 在生成过程中,你需要输入一些信息,如密钥库密码、别名密码、所属单位等。请确保你记住了这些信息,因为后续签名需要用到它们。
步骤二:将密钥库文件复制到项目目录
1. 在终端中,进入到你的项目目录。
2. 将密钥库文件复制到项目目录下。
步骤三:配置签名信息
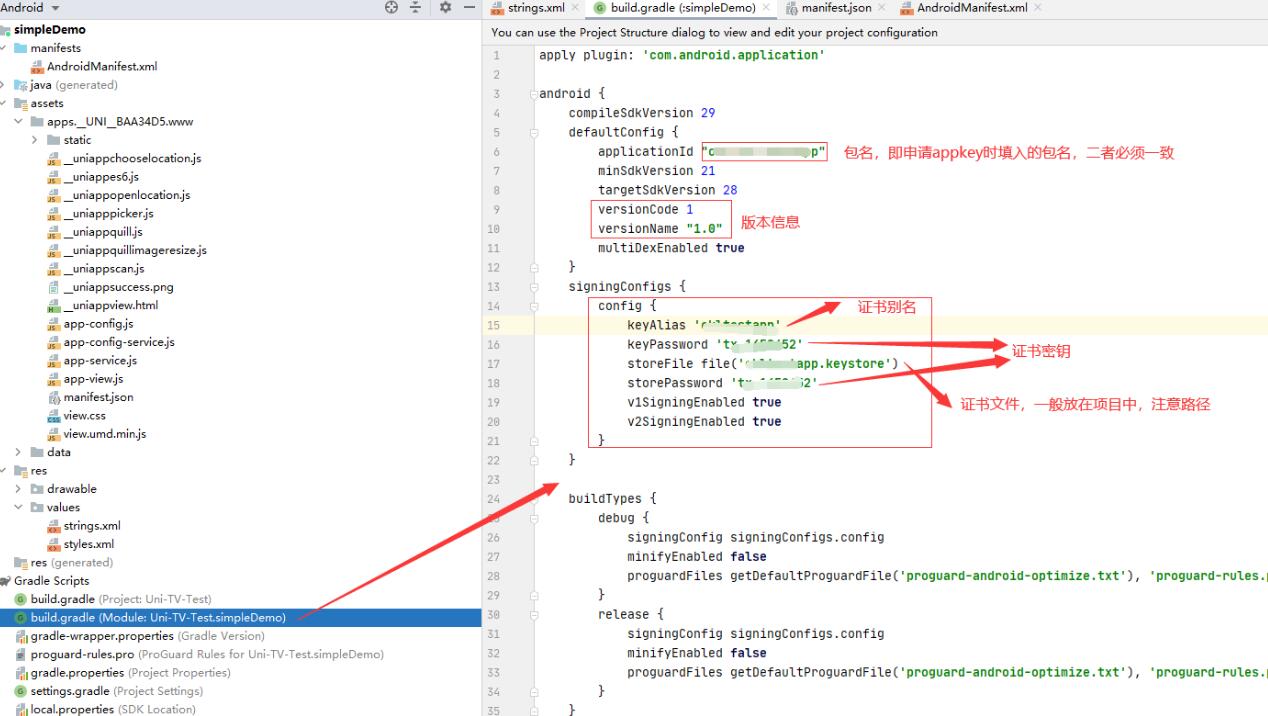
1. 在你的项目中,找到"build.gradle"文件(通常位于app目录下)。
2. 打开"build.gradle"文件,找到如下代码:
signingConfigs {
release {
// TODO: Add your own signing config for the release build.
// Signing with the debug keys for now, so `flutter run --release` works.
signingConfig signingConfigs.debug
}
}
3. 替换上述代码为以下代码:
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your_store_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
注:将"my-release-key.keystore"替换为你的密钥库文件名,将"your_store_password"、"your_key_alias"和"your_key_password"替换为密钥库密码、别名和别名密码。
步骤四:打包签名
1. 在终端中,进入到你的项目目录。
2. 运行以下命令来生成签名的apk文件:
flutter build apk --release
注:如果你在Flutter项目中,可以使用以上命令进行构建,如果你是原生Android项目,可以使用以下命令构建:
./gradlew assembleRelease
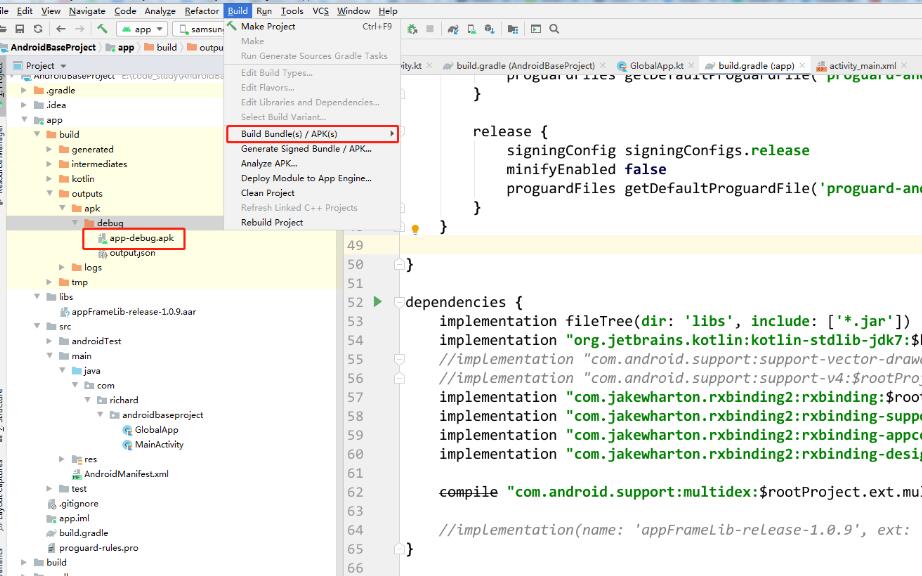
3. 在操作完成后,你可以在项目目录下的"build/app/outputs/apk/release"目录中找到签名的apk文件。
这样,你就成功给安卓空包签名了。签名的apk文件可以被安装到真实设备上,且用户可以确认应用的来源和完整性。请确保妥善保存密钥库文件和相关密码,以避免私钥泄露带来的安全问题。