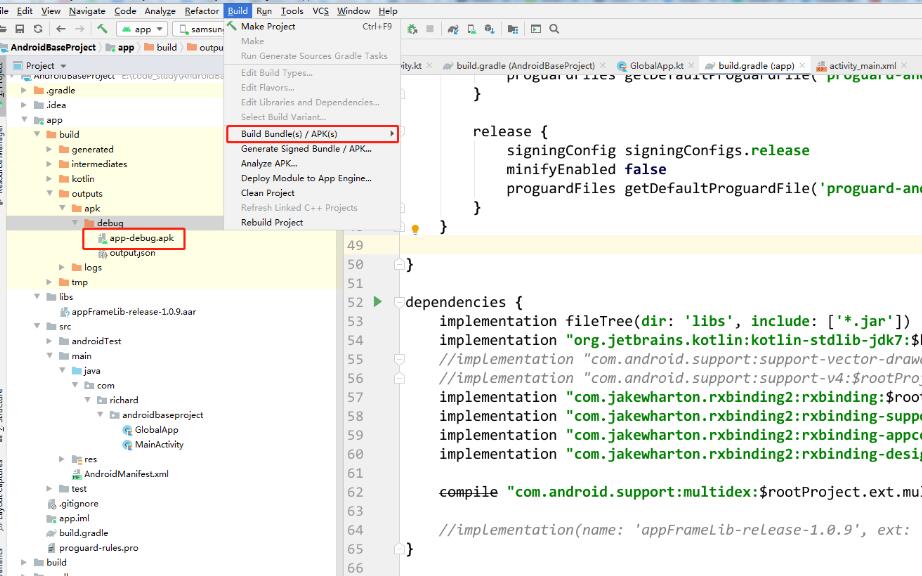
在安卓系统中,每个应用程序都有一个数字签名,用于验证应用程序的身份和完整性。应用程序签名是由开发者使用他们的证书进行生成的,可以保证应用程序没有被篡改或植入恶意代码。然而,有时候我们可能需要更改一个应用程序的签名,比如因为开发环境变化或者测试需要。下面是一些关于如何在安卓系统中改变应用程序签名的方法。
一、生成新的签名证书
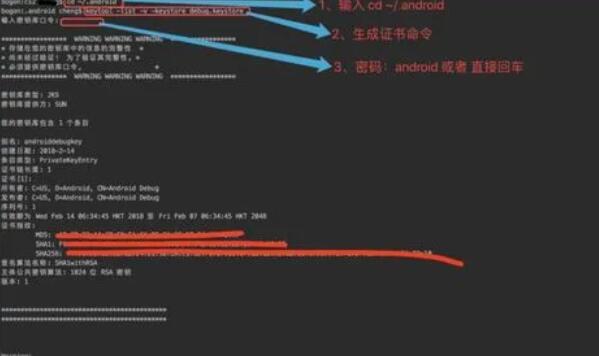
在改变应用程序签名之前,首先需要生成一个新的签名证书。可以使用Java的keytool工具来生成一个新的RSA密钥对,然后使用这个密钥生成一个新的证书。可以按照以下命令来生成新的证书:
```
keytool -genkey -v -keystore my-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将生成一个名为my-key.keystore的密钥库文件,并在其中生成一个别名为my-alias的RSA密钥对。可以根据需要修改这些参数来生成适合自己的签名证书。
二、将新的签名证书应用到应用程序上
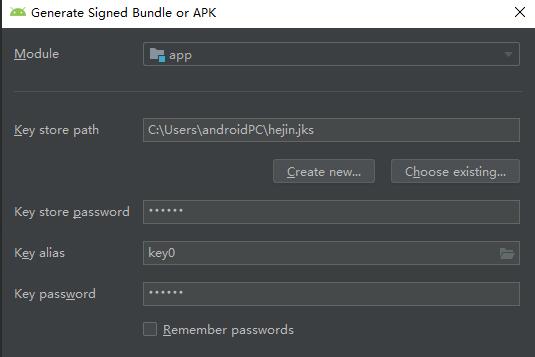
在生成新的签名证书之后,需要将新的签名证书应用到应用程序上。这个过程依赖于具体的开发工具和构建系统。以下是一些常见的开发工具和构建系统的步骤:
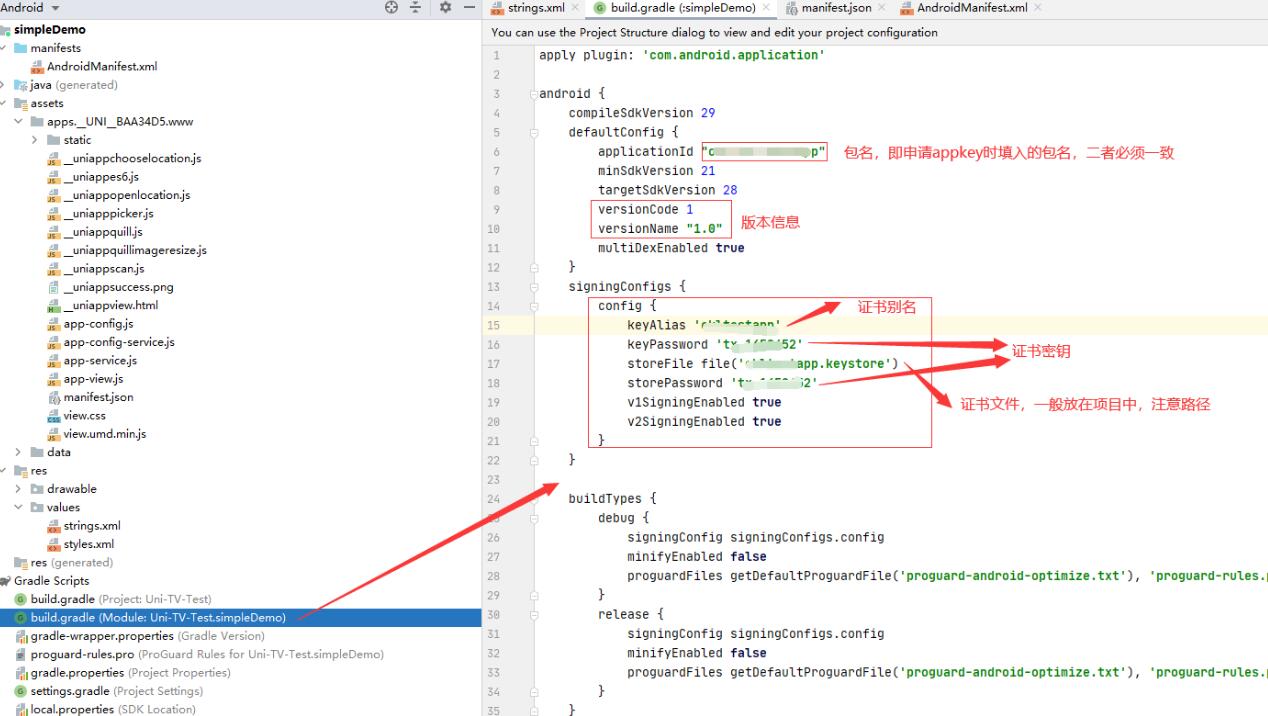
1. Android Studio:在Android Studio中,可以打开应用程序的build.gradle文件,并将以下代码添加到android节点中:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-key.keystore")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
注意替换代码中的my-key.keystore、your-store-password、your-key-alias和your-key-password为之前生成的签名证书的相关信息。
2. Eclipse:在Eclipse中,可以打开应用程序的AndroidManifest.xml文件,并添加以下代码:
```xml
... android:debuggable="false" android:signingConfig="your-signing-config"> ... android:name="your-signing-config" android:keystore="my-key.keystore" android:storePassword="your-store-password" android:keyAlias="your-key-alias" android:keyPassword="your-key-password" /> ``` 同样要将代码中的my-key.keystore、your-store-password、your-key-alias和your-key-password替换为之前生成的签名证书的相关信息。 三、重新编译应用程序 当应用程序的代码和签名配置都准备好之后,可以重新编译应用程序并生成一个新的APK文件。可以使用以下命令或者在开发工具的界面上执行相应的操作: ``` ./gradlew build ``` 编译完成后,将会生成一个新的APK文件,其签名已经被修改为新的签名证书。 需要注意的是,改变应用程序的签名将使得之前安装在设备上的应用程序无法进行更新,而需要进行重新安装。此外,改变应用程序的签名也会使得在Google Play等应用商店上的更新和发布流程变得复杂,需要进行额外的设置和验证。 总结: 改变安卓应用程序的签名需要生成一个新的签名证书,并将其应用到应用程序的构建配置中。这个过程依赖于具体的开发工具和构建系统。在完成签名修改之后,需要重新编译应用程序并生成一个新的APK文件。