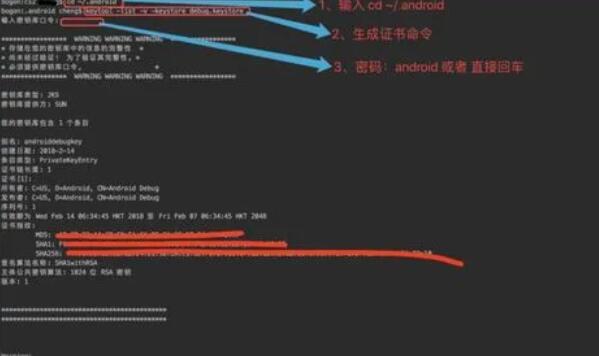
在Android系统中,每个应用程序都有一个唯一的数字证书,以确保应用程序的完整性和安全性。这个数字证书被称为“系统签名”,它是由应用程序开发者的私钥签名生成的。系统签名通过与Android系统中的公钥进行比对来验证应用程序的来源和完整性。
当一个应用程序拥有系统签名时,它将被认为是受信任的,并且可以获得一些特殊权限和功能。这意味着,在没有系统签名的情况下,应用程序将无法访问一些受保护的API和功能,或者无法在系统级别上执行某些操作。
然而,在某些情况下,我们可能希望多个应用程序共享相同的系统签名,以获得特殊权限和功能。这个过程被称为“系统签名共享”。下面将介绍一种实现系统签名共享的方法。
在Android系统中,每个应用程序都有一个“AndroidManifest.xml”文件,该文件描述了应用程序的各种属性和配置。系统签名共享的关键步骤是编辑应用程序的“AndroidManifest.xml”文件以包含共享签名。
首先,我们需要获取系统签名的密钥库文件和密钥库密码。这通常由设备制造商或系统供应商提供。假设我们已经获取到了名为“shared.jks”的密钥库文件和密码为“password”的密钥库密码。
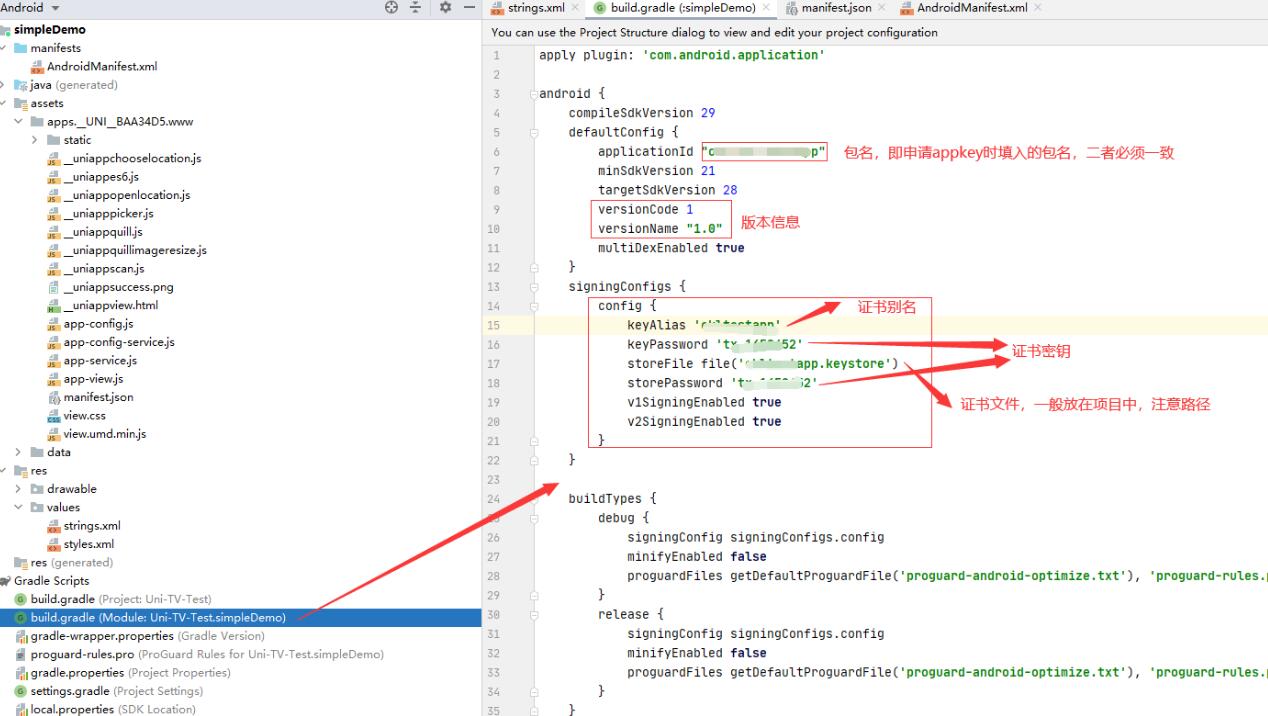
接下来,我们需要在应用程序的工程目录中创建一个名为“signing.gradle”的文件,并添加以下内容:
```groovy
android {
signingConfigs {
shared {
storeFile file('shared.jks')
storePassword 'password'
keyAlias 'shared'
keyPassword 'password'
}
}
buildTypes {
release {
signingConfig signingConfigs.shared
}
}
}
```
在这个文件中,我们声明了一个名为“shared”的签名配置,并指定了密钥库文件、密钥库密码、别名和密钥密码。然后,我们将这个签名配置应用于“release”构建类型。
接着,我们需要在应用程序的“build.gradle”文件中引入这个“signing.gradle”文件。在“build.gradle”文件的顶部添加以下代码:
```groovy
apply from: 'signing.gradle'
```
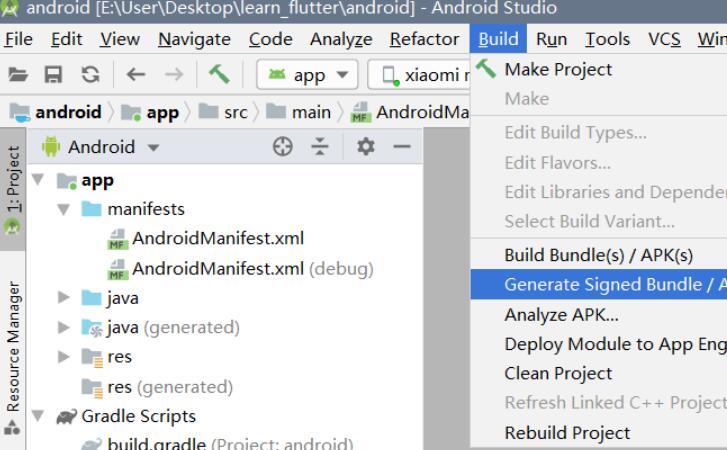
现在,我们已经完成了系统签名共享的配置。当我们构建并签名应用程序的发布版本时,它将使用共享签名进行签名。
需要注意的是,系统签名共享需要有特殊权限和访问服务器的许可。在某些情况下,供应商可能不允许普通开发者获取系统签名和共享签名的密钥库文件和密码。
总结起来,系统签名共享允许多个应用程序共享相同的系统签名,以获得特殊权限和功能。通过在应用程序的“AndroidManifest.xml”文件中添加共享签名,并配置应用程序的构建文件,我们可以实现系统签名共享。然而,需要注意的是,在实际应用中,获取系统签名和共享签名的密钥库文件和密码可能需要特殊权限和许可。