安卓应用程序的加密签名是一种重要的安全机制,用于保护应用的完整性和认证应用的来源。这篇文章将向您详细介绍安卓请求加密签名的原理和方法。
首先,让我们来了解一下什么是加密签名。在安卓开发中,每个应用程序都有一个唯一的数字签名文件,称为证书(certificate)。这个证书由开发者使用密钥库文件(keystore)来生成,并包含了开发者的信息、公钥和私钥等关键信息。当用户在安装应用时,系统会校验应用的证书和签名,以确保应用的来源可信,并且应用没有被篡改。
下面是安卓请求加密签名的步骤:
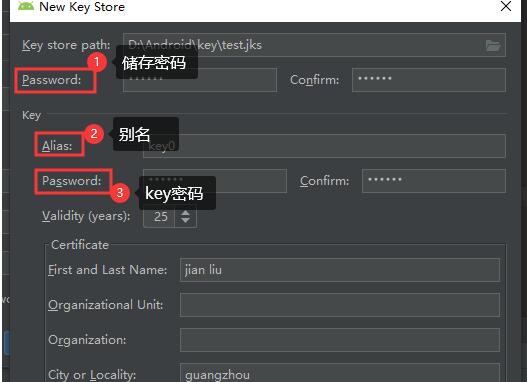
步骤一:生成密钥库文件(keystore)
开发者首先需要生成一个密钥库文件,用于存储应用程序的证书和密钥。可以使用Java的keytool工具来生成密钥库文件,命令如下:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
以上命令将生成一个名为my-release-key.keystore的密钥库文件,并设置别名为alias_name。
步骤二:签署应用程序
使用生成的密钥库文件签署应用程序。在Android Studio中,可以使用Gradle构建系统来自动签署应用。首先,在项目的build.gradle文件中添加以下代码:
```
android {
...
defaultConfig { ... }
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your_password"
keyAlias "your_alias"
keyPassword "your_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
其中,storeFile指定密钥库文件的路径,storePassword和keyPassword是密钥库和应用密钥的密码,keyAlias是别名。
接下来,在Android Studio的菜单栏中选择Build->Generate Signed Bundle/APK,填写相应的信息,点击“Next”,最后选择“Generate”即可生成签名的应用。
步骤三:在应用中验证签名
为了确保应用在安装时不被篡改,开发者可以在应用中验证签名。可以使用PackageInfo类的signatures字段来获取应用的签名信息,并将其与预先存储的证书进行对比。以下是一个示例代码:
```
private boolean validateSignature(Context context, String packageName) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
if (signature.toCharsString().equals(YOUR_PRESTORED_CERTIFICATE_HASH)) {
return true;
}
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
return false;
}
```
以上代码通过PackageManager获取应用的签名信息,然后与预先存储的证书进行对比。
加密签名是安卓应用程序的基本安全措施之一,它可以防止恶意应用的篡改和冒充。开发者在开发和发布应用时,务必要生成并使用密钥库文件来签署应用。此外,为了增加安全性,建议将密钥库文件保管在安全的地方,并定期更换密钥。
通过本文,您应该了解了安卓请求加密签名的原理和方法。当您开发安卓应用时,务必注意保护应用的安全性,以提供给用户一个可靠的应用环境。