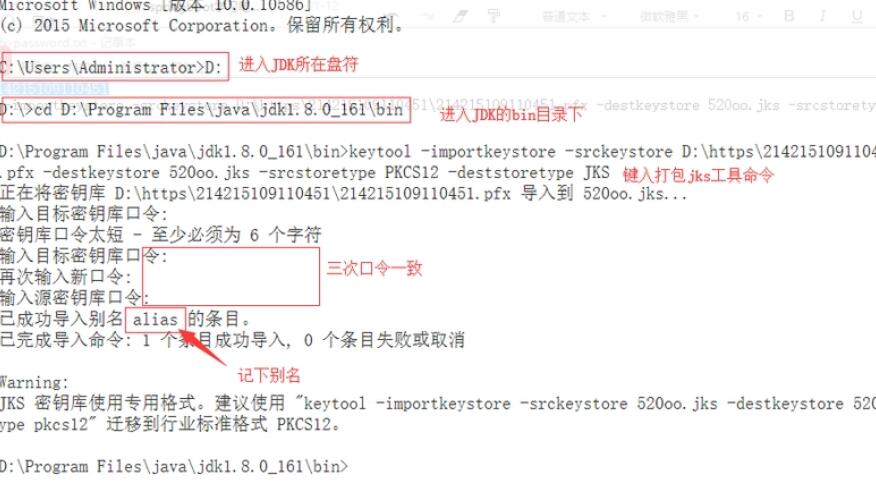
在安卓应用程序中,签名证书被用于验证应用程序的身份和完整性,以确保应用程序未被篡改或恶意修改。应用程序的签名是由开发者使用私钥对应用程序进行数字签名生成的。在安装和运行应用程序时,系统会根据签名证书的公钥来验证应用程序的签名信息。如果签名信息验证通过,则认为应用程序是可信的,否则会显示警告或禁止安装或运行。
下面是一个简单的示例代码,用于校验安卓应用程序的签名证书:
```java
import android.content.pm.PackageManager;
import android.content.pm.PackageInfo;
import android.content.pm.Signature;
import android.util.Log;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
public class SignatureValidator {
private static final String TAG = "SignatureValidator";
public static boolean validateSignature(String packageName, String expectedHash) {
try {
PackageInfo packageInfo = getPackageInfo(packageName);
if (packageInfo != null && packageInfo.signatures != null && packageInfo.signatures.length > 0) {
for (Signature signature : packageInfo.signatures) {
String currentHash = hashSignature(signature.toByteArray());
if (currentHash != null && currentHash.equals(expectedHash)) {
return true;
}
}
}
} catch (PackageManager.NameNotFoundException e) {
Log.e(TAG, "Package name not found: " + packageName);
}
return false;
}
private static PackageInfo getPackageInfo(String packageName) throws PackageManager.NameNotFoundException {
PackageManager packageManager = getContext().getPackageManager();
return packageManager.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
}
private static String hashSignature(byte[] signature) {
try {
MessageDigest messageDigest = MessageDigest.getInstance("SHA1");
byte[] digest = messageDigest.digest(signature);
StringBuilder stringBuilder = new StringBuilder();
for (byte b : digest) {
stringBuilder.append(String.format("%02X", b));
}
return stringBuilder.toString();
} catch (NoSuchAlgorithmException e) {
Log.e(TAG, "No such algorithm: SHA1");
}
return null;
}
private static Context getContext() {
// Replace with your application's context
return null;
}
}
```
上述代码中,`validateSignature`方法用于验证签名证书的哈希值。它接受两个参数:`packageName`表示应用程序的包名,`expectedHash`表示预期的签名证书的哈希值。
在`validateSignature`方法中,首先使用`getPackageInfo`方法获取应用程序的`PackageInfo`对象。然后遍历`PackageInfo.signatures`数组,对每个签名证书进行哈希计算,并与预期的哈希值进行比较。如果找到匹配的签名证书,则返回`true`,否则返回`false`。
`hashSignature`方法使用SHA1算法对签名证书的字节数组进行哈希计算,并将结果转换为十六进制字符串。由于SHA1算法在安卓中仍然被广泛使用,因此这段代码是可行的。然而,如果需要使用其他哈希算法,可以根据需要进行相应的修改。
`getContext`方法是一个假设的辅助方法,用于获取应用程序的上下文。实际上,需要替换为应用程序的真实上下文对象。
总结来说,以上代码提供了一个校验安卓应用程序签名证书的基本框架。开发者可以根据自己的需求进行相应的修改和扩展,以实现更复杂的签名校验逻辑。比如可以在`validateSignature`方法中添加其他的校验条件,如证书的有效期限、证书的颁发者等等。这样可以增强应用程序的安全性和可靠性,防止恶意修改和篡改。