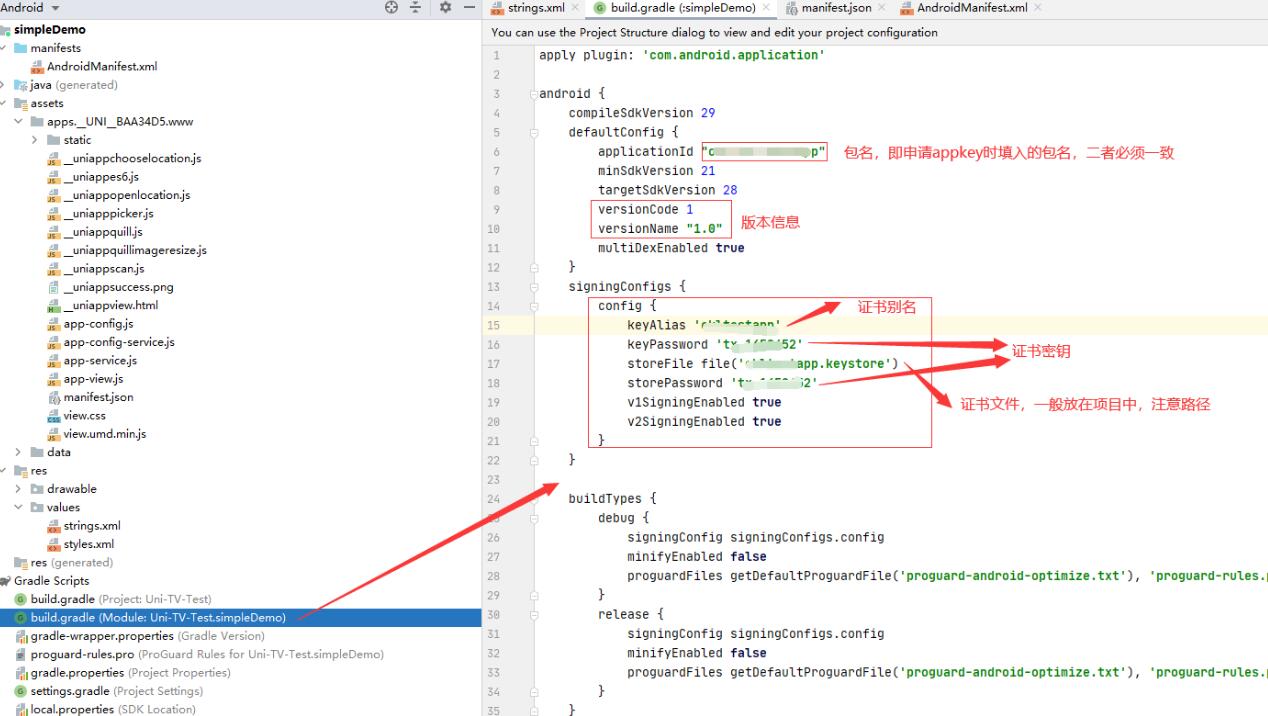
安卓签名证书是Android应用开发过程中的必备工具。它用于对应用进行数字签名,以确保应用的完整性和安全性。在本篇技术博客中,我将详细介绍安卓签名证书的原理和使用方法。
1. 安卓签名证书的作用
安卓签名证书的作用主要有两个方面:认证和完整性验证。
首先,签名证书用于认证应用的发布者。在安卓应用市场中,开发者可以使用自己的签名证书来证明自己的身份,从而建立信任关系。这样一来,用户可以轻松识别出应用的真实来源,并且可以减少恶意软件的风险。
其次,签名证书还用于验证应用的完整性。在安装应用时,Android系统会校验应用的数字签名,以确保应用在传输和安装过程中没有被篡改。如果应用的签名不匹配,则会提示安装失败或者安装风险。
2. 安卓签名证书的生成
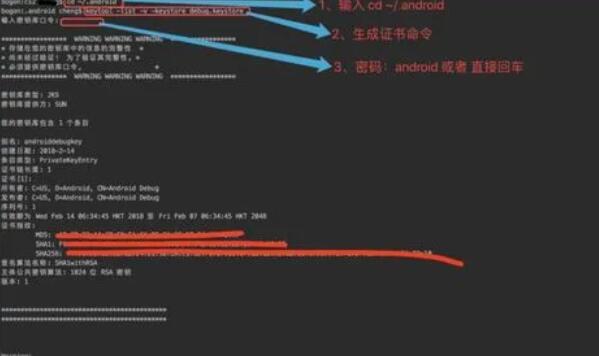
生成安卓签名证书需要使用Java开发工具包(Java Development Kit,JDK)和密钥库工具(Keytool)。下面是生成签名证书的步骤:
步骤1:在命令行窗口中,导航到JDK的bin目录,如:C:\Program Files\Java\jdk1.8.0_201\bin。
步骤2:运行以下命令生成一个新的密钥库文件(.keystore):
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
其中,my-release-key.keystore是生成的密钥库文件名,alias_name是别名,RSA是加密算法,2048是加密长度,validity是密钥的有效期。
步骤3:按照提示依次输入证书的相关信息,如密码、名称、部门等。
步骤4:完成后,将生成的密钥库文件(my-release-key.keystore)备份到开发者工作目录。
3. 签名应用程序
签名应用程序可以使用Android Studio提供的功能或者使用命令行工具。下面是使用命令行工具签名应用程序的步骤:
步骤1:在命令行窗口中,导航到密钥库文件所在目录。
步骤2:运行以下命令进行应用程序的签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
其中,my-release-key.keystore是密钥库文件名,my_application.apk是待签名的应用程序文件名,alias_name是密钥库条目的别名。
步骤3:按照提示输入密钥库的密码。
步骤4:签名完成后,需要对应用进行验签,以确保签名正确无误:
jarsigner -verify -verbose -certs my_application.apk
4. 安卓签名证书的管理
安卓签名证书一旦生成,就需要妥善保管和管理。签名证书包含了开发者的私钥信息,因此如果证书遗失或泄露,可能会导致严重的安全风险。下面是一些管理签名证书的常见方法:
- 备份密钥库文件及其密码,最好将其存放在安全的地方,并确保只有可信任的人员可以访问。
- 定期更换签名证书,以减少泄露风险。
- 限制签名证书的使用权限,只授予必要的开发者访问权限。
总结:
通过本篇博客,我们详细介绍了安卓签名证书的原理和使用方法。安卓签名证书在应用开发过程中起到了认证发布者和验证完整性的重要作用。生成签名证书和签名应用程序的步骤都需要一定的注意事项,以确保安全性。管理签名证书也是非常重要的,可以采取多种方法保护私钥信息的安全。