安卓应用签名是指将应用程序与开发者的数字证书相关联的过程,用于验证应用的真实性和完整性。对于每个发布的应用,都需要进行签名,以确保它来自可信任的开发者,并且在传输和安装过程中没有被篡改。
安卓的签名机制使用了基于公钥和私钥的加密技术。开发者首先生成一个私钥(private key),然后使用此私钥对应用进行数字签名。应用在传输和安装过程中,系统会使用开发者的公钥(public key)来验证签名的有效性。如果签名验证通过,系统会认为应用来自可信任的开发者,并且在安装时不会给出警告。
下面将介绍一步一步地如何生成和使用安卓应用签名。
步骤1:生成私钥
首先,我们需要使用Java的keytool工具生成一个私钥。keytool是Java SDK自带的工具,在命令行下或者使用Java IDE(例如Eclipse)的Terminal功能进行操作。
打开命令行或者Terminal,输入以下命令:
```
keytool -genkey -alias your_alias -keyalg RSA -keysize 2048 -validity 10000 -keystore your_keystore.jks
```
解释:
- -genkey:表示生成一个新的密钥对。
- -alias your_alias:表示密钥对的别名,可以自定义。
- -keyalg RSA:表示使用RSA算法生成密钥对。
- -keysize 2048:表示生成的密钥长度为2048位。
- -validity 10000:表示密钥的有效期为10000天。
- -keystore your_keystore.jks:表示生成的密钥存储文件名,可以自定义。
按照提示输入相关信息,例如密码、名称、单位等,然后生成一个私钥文件。
步骤2:将私钥导出为PEM格式
接下来,我们需要将生成的私钥文件导出为PEM格式,以便后续使用。
打开命令行或者Terminal,输入以下命令:
```
keytool -importkeystore -srckeystore your_keystore.jks -destkeystore your_keystore.p12 -srcstoretype jks -deststoretype pkcs12
```
解释:
- -importkeystore:表示导出密钥库。
- -srckeystore your_keystore.jks:表示源密钥库名称。
- -destkeystore your_keystore.p12:表示目标密钥库名称,可以自定义。
- -srcstoretype jks:表示源密钥库类型为JKS格式。
- -deststoretype pkcs12:表示目标密钥库类型为PKCS12格式。
按照提示输入相关信息,例如密码等,然后生成一个PEM格式的私钥文件。
步骤3:创建数字证书请求(CSR)
接下来,我们需要创建一个数字证书请求,用于在证书颁发机构(CA)处获取开发者的公钥证书。
可以使用以下命令进行操作:
```
keytool -certreq -alias your_alias -file your_csr.csr -keystore your_keystore.jks
```
解释:
- -certreq:表示创建证书请求。
- -alias your_alias:表示密钥对的别名。
- -file your_csr.csr:表示输出的证书请求文件名,可以自定义。
- -keystore your_keystore.jks:表示密钥库文件名。
按照提示输入相关信息,例如密码等,然后生成一个证书请求文件。
步骤4:向CA申请证书
将生成的证书请求文件(your_csr.csr)发送给证书颁发机构(CA),根据CA的要求进行付费和验证。
步骤5:获取公钥证书
CA验证通过后,将会向开发者颁发一个证书文件。将此证书文件保存到安卓项目的res/raw文件夹下,以便后续使用。
步骤6:应用签名
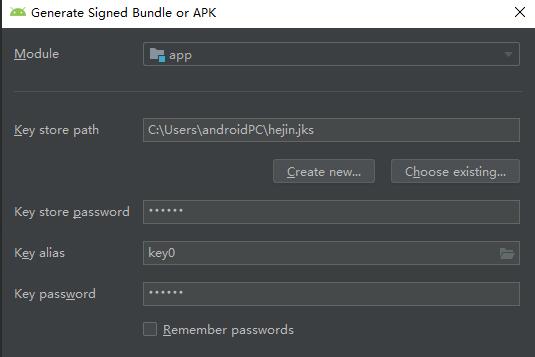
打开Android Studio(或其他集成开发环境),找到项目的build.gradle文件,在android节点下添加以下代码:
```
signingConfigs {
release {
storeFile file("your_keystore.p12")
storePassword "your_store_password"
keyAlias "your_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
解释:
- your_keystore.p12:表示PEM格式的私钥文件名。
- your_store_password:表示私钥库的密码。
- your_alias:表示密钥对的别名。
- your_key_password:表示密钥的密码。
保存并编译项目,然后在发行版本中就会使用私钥对应用进行签名。
总结:
通过以上步骤,我们可以生成私钥、创建证书请求、向CA申请证书,并将证书文件保存到项目中,然后使用私钥对应用进行签名。这样,在应用安装和传输过程中,系统可以通过验证签名来确保应用的真实性和完整性。
需要注意的是,私钥和证书文件需要妥善保管,切勿泄露给他人。签名后的应用与私钥进行绑定,如果私钥丢失,则无法更新或者重新签名应用。如果私钥被泄露,则可能会被黑客用于伪装恶意软件。因此,开发者在生成和使用签名时必须格外谨慎,确保私钥的安全和保密。