安卓签名是一种确保应用程序可靠性和安全性的重要机制。它可以防止未经授权的应用程序在用户设备上运行,并帮助检测应用程序是否已被篡改。在本文中,我将详细介绍安卓签名的原理和签名过程。
首先,让我们了解一下安卓签名的原理。在安卓系统中,每个应用程序都有一个唯一的应用程序签名。该签名由开发者使用私钥生成,私钥需要保密不被泄漏。当用户下载应用程序时,系统会验证应用程序的签名,如果签名有效,则表示该应用程序可以信任。
现在,让我们来看看如何对安卓应用程序进行签名。签名过程主要包含以下几个步骤:
1. 生成密钥库:首先,我们需要使用Java密钥库生成一个密钥库文件(.keystore),该文件包含我们的签名密钥对。可以使用命令行工具keytool来生成密钥库文件。命令如下所示:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.keystore
```
这将生成一个名为mykeystore.keystore的密钥库文件,密钥库中包含一个名为mykey的密钥对。
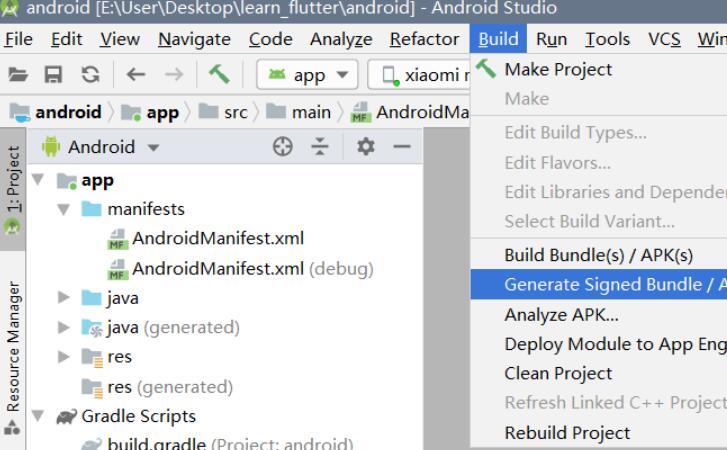
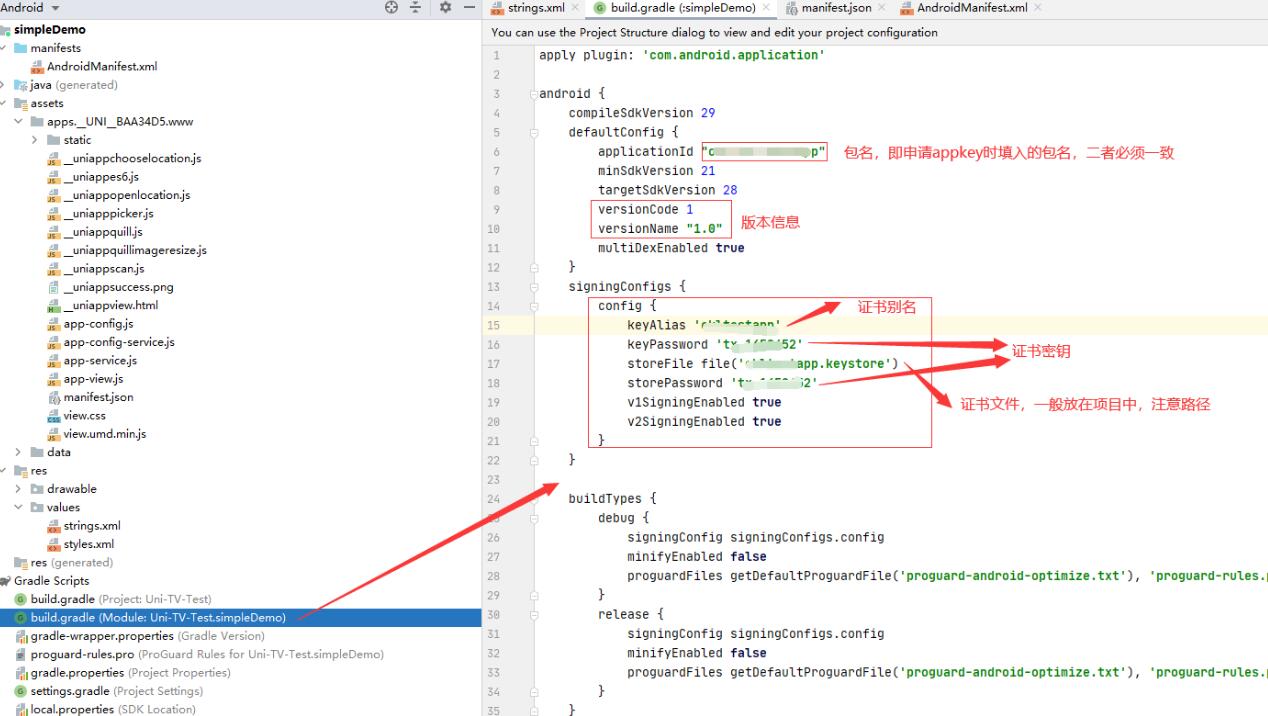
2. 使用密钥库签名应用程序:在Android Studio中,可以通过以下步骤使用密钥库对应用程序进行签名:
- 打开项目的构建配置文件(build.gradle)。
- 在android节点下,添加如下签名配置:
```
signingConfigs {
release {
storeFile file("mykeystore.keystore")
storePassword "your_keystore_password"
keyAlias "mykey"
keyPassword "your_key_password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
- 将签名配置应用于release构建类型。
3. 生成签名应用程序:当你构建release版本的应用程序时,系统将自动使用密钥库对应用程序进行签名。生成的签名应用程序(APK)可以在发布或部署到用户设备之前进行安装和测试。
通过上述步骤,我们就可以成功对安卓应用程序进行签名。签名后的应用程序将具有以下优点:
1. 防止篡改:应用程序签名可以确保应用程序在发布后没有被篡改。如果应用程序的签名不匹配,系统会认为它已被篡改,并阻止其运行。
2. 权威认证:应用程序签名可以证明应用程序的身份和来源。用户可以信任签名有效的应用程序,避免下载和运行潜在的恶意软件。
3. 平台兼容性:安卓系统对应用程序签名有特定的要求,例如在Google Play商店中发布应用程序必须使用有效的签名。签名后的应用程序可以确保在不同设备和系统版本上无缝运行。
需要注意的是,如果你丢失了签名密钥,将无法对应用程序进行更新或发布新版本。因此,建议将签名密钥备份并妥善保管。
总结起来,安卓签名是一种关键的应用程序安全机制,可以确保应用程序的可靠性和完整性。本文详细介绍了安卓签名的原理和签名过程,希望能帮助读者更好地理解和应用这一机制。