在Android开发中,签名验证是一种重要的安全机制,通过验证应用程序的签名,可以确保应用程序来自可信的源头,并防止恶意应用程序的入侵。下面介绍几种Android应用签名验证的方式及其原理。
1. APK签名验证的原理
APK签名验证基于公钥加密算法,当开发者创建应用程序时,首先会生成一对密钥,包括私钥和公钥。私钥用于应用程序的签名,而公钥则嵌入在APK中并发布给用户。在应用程序安装过程中,Android系统会获取APK中的公钥,并通过验证公钥与应用程序的签名是否匹配来判断应用程序的合法性。
2. 使用Android Studio进行签名验证
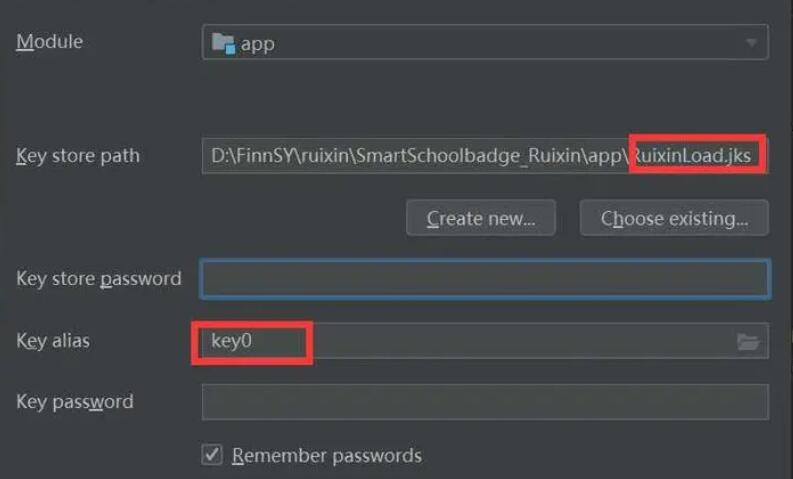
在Android开发中,使用Android Studio进行应用程序签名是一种常见的方式。首先,开发者需要生成一对密钥,可以使用Android Studio提供的工具进行生成。然后,在构建应用程序时,选择使用密钥进行签名,并将签名后的APK发布给用户。用户在安装应用程序时,Android系统会自动进行签名验证,确保应用程序来自同一个开发者。
3. 使用Java代码进行签名验证
除了使用Android Studio进行签名验证外,开发者还可以在应用程序中使用Java代码进行签名验证。以下是一个简单的示例代码:
```java
public boolean verifySignature(Context context) {
PackageManager pm = context.getPackageManager();
String packageName = context.getPackageName();
int flags = PackageManager.GET_SIGNATURES;
try {
PackageInfo packageInfo = pm.getPackageInfo(packageName, flags);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] publicKey = signature.toByteArray();
// 进行验证
// ...
// 验证成功返回true,否则返回false
}
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
return false;
}
```
在这个示例代码中,首先通过`PackageManager`获取到应用程序的签名信息,然后通过验证签名的公钥来确保应用程序的合法性。
4. 使用谷歌Play应用签名验证
对于在Google Play上发布的应用程序,谷歌会自动进行签名验证。开发者在上传应用程序时,需要提供签名后的APK,并在发布前进行签名验证。谷歌会验证应用程序的签名,并确保应用程序来自于同一个开发者。这种方式可以有效地保护应用程序在下载过程中的安全性。
总结:
通过以上几种方式,开发者可以实现Android应用签名验证,确保应用程序的安全性和合法性。无论是使用Android Studio进行签名、通过Java代码进行验证,还是依赖谷歌Play进行验证,都能有效地防止恶意应用程序的入侵,保护用户的隐私和数据安全。